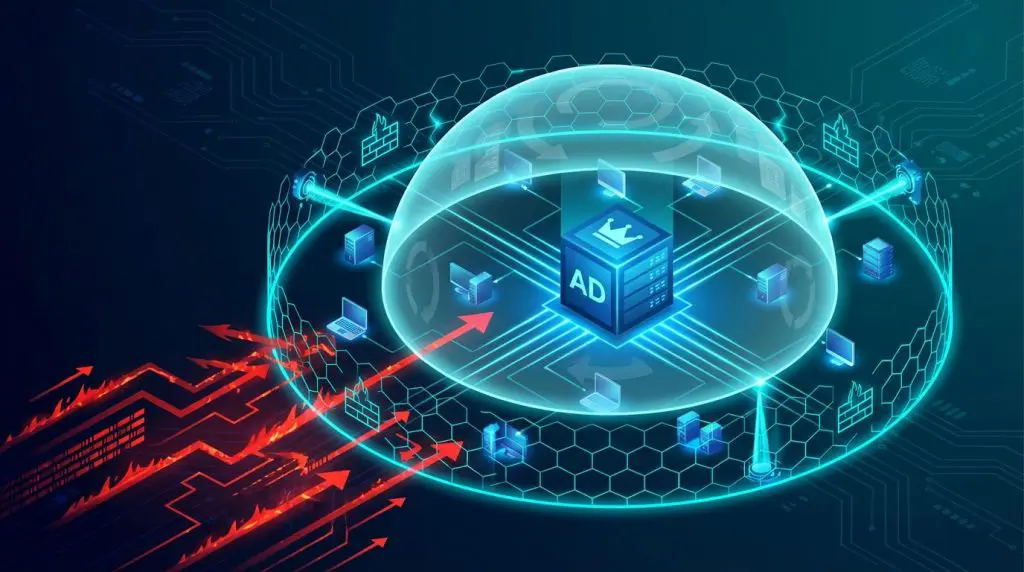
ID基盤を狙うランサムウェアへ
検知だけでは
終わらせない。
復旧まで支援するITDR
Semperis(センペリス)は、
Active Directory/Entra IDなどの
ID基盤のセキュリティを強化する
「ITDRR」ソリューションです。
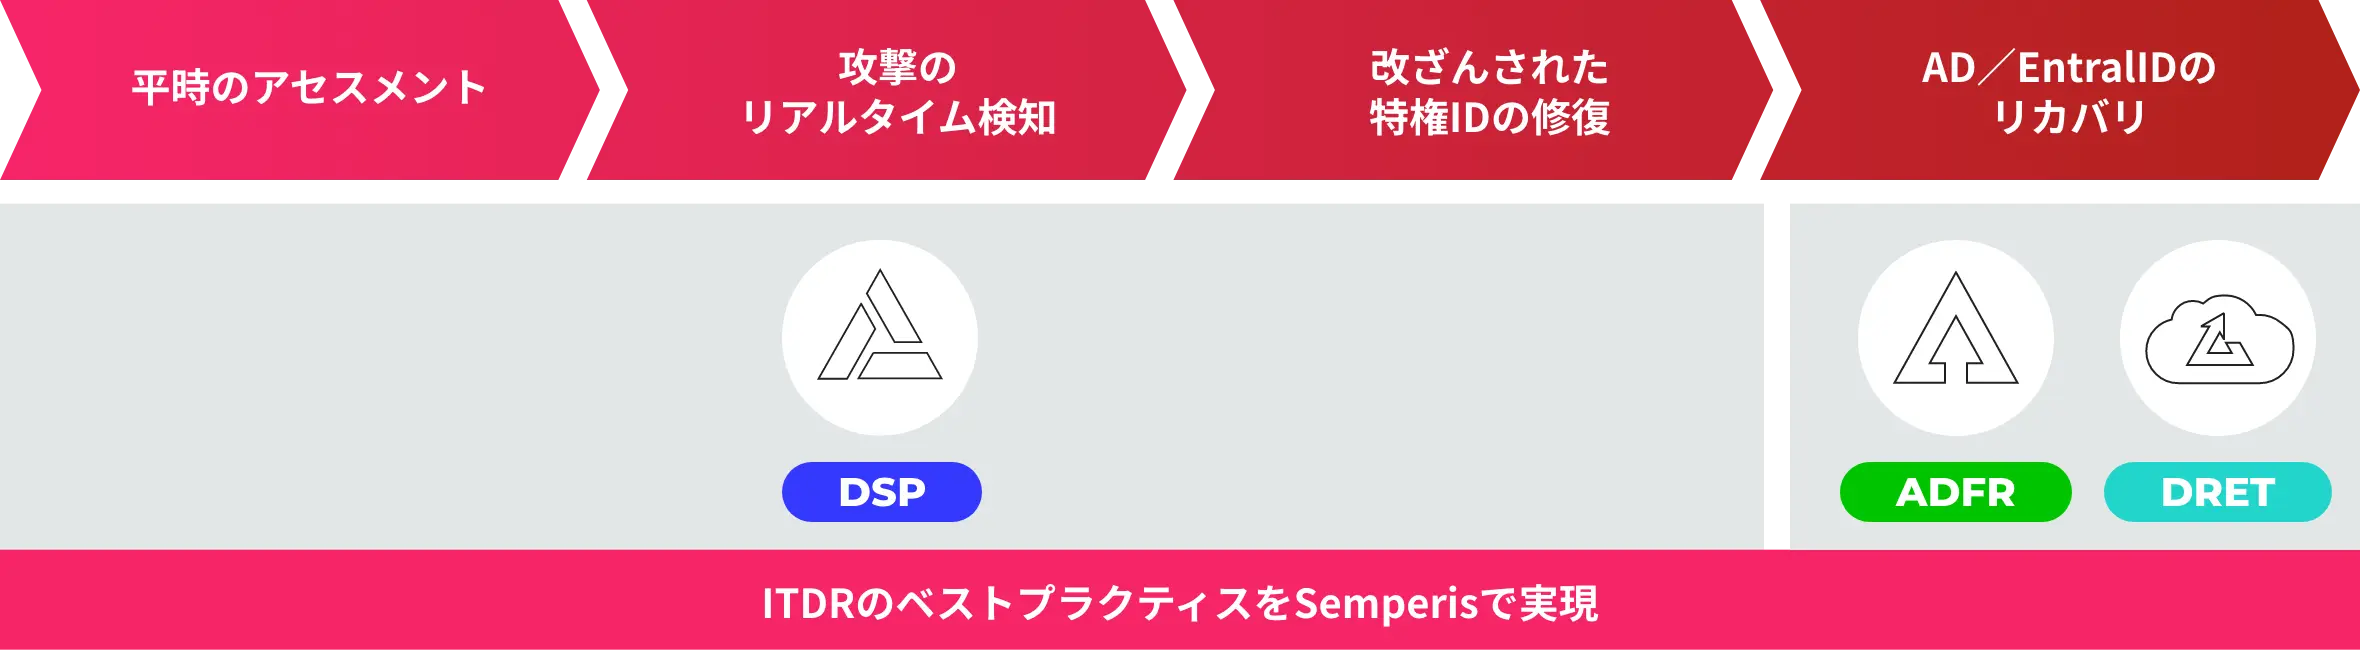
平時のリスク可視化から、有事の検知・
封じ込め・復旧までを一気通貫で支援します。
企業の課題
ランサムウェア攻撃による
「Active Directory掌握 」
の恐怖
昨今、依然として社会問題化するランサムウェア攻撃は、脅迫の圧力を高めるために大規模な事業停止を狙います。
その中で大きな標的となっているのが、Active Directory(AD)などのIDや認証の基盤です。
攻撃者は同領域を制圧することで最終的に特権IDまで獲得し、組織全体へと攻撃範囲を広げていきます。
直近の国内で発生したランサムウェア被害も、正規IDを悪用することでEDRのような既存セキュリティツールを回避し
「Active Directoryの侵害」から大規模な感染と事業停止を成功させてきました。
AD停止による事業損失は 1か月あたり
30~60億円とも。 ADは「止まること自体が許されない」
システムです。
ID基盤が大きなリスクになる一方、対策は十分ではありません
-
認証基盤の重要性に対して、
対策が追いついていない
AD/Entra IDは認証・権限管理を支える重要な基盤である一方、設定不備や運用の属人化が残りやすく、狙われた際の影響が大きい領域です。
-
既存の防御策だけでは、
カバーが難しい
EDRや境界防御、バックアップを導入していても、認証経路の悪用やAD内部の改ざんまでは十分に対応できないケースがあります。
-
ひとたび侵害されると、
被害が広がりやすい
ADが侵害されると、権限昇格や横展開、セキュリティ製品の無効化など業務停止へと発展。検知だけでなく封じ込め・復旧まで見据えた対策が重要です。
“ID基盤そのものを守る
新たなアプローチ”
ITDR
ITDR(Identity Threat Detection and Response)は、
ADやEntra IDなどのID基盤や認証基盤における不審な振る舞いを検知し対応できるセキュリティソリューションです。
PCやサーバー内部の挙動を監視するEDRとは保護対象が明確に異なり、
「ADに侵入されること」を前提に、不正なアクセスや権限変更を即座に検知・ブロックして被害拡大を防ぎます。
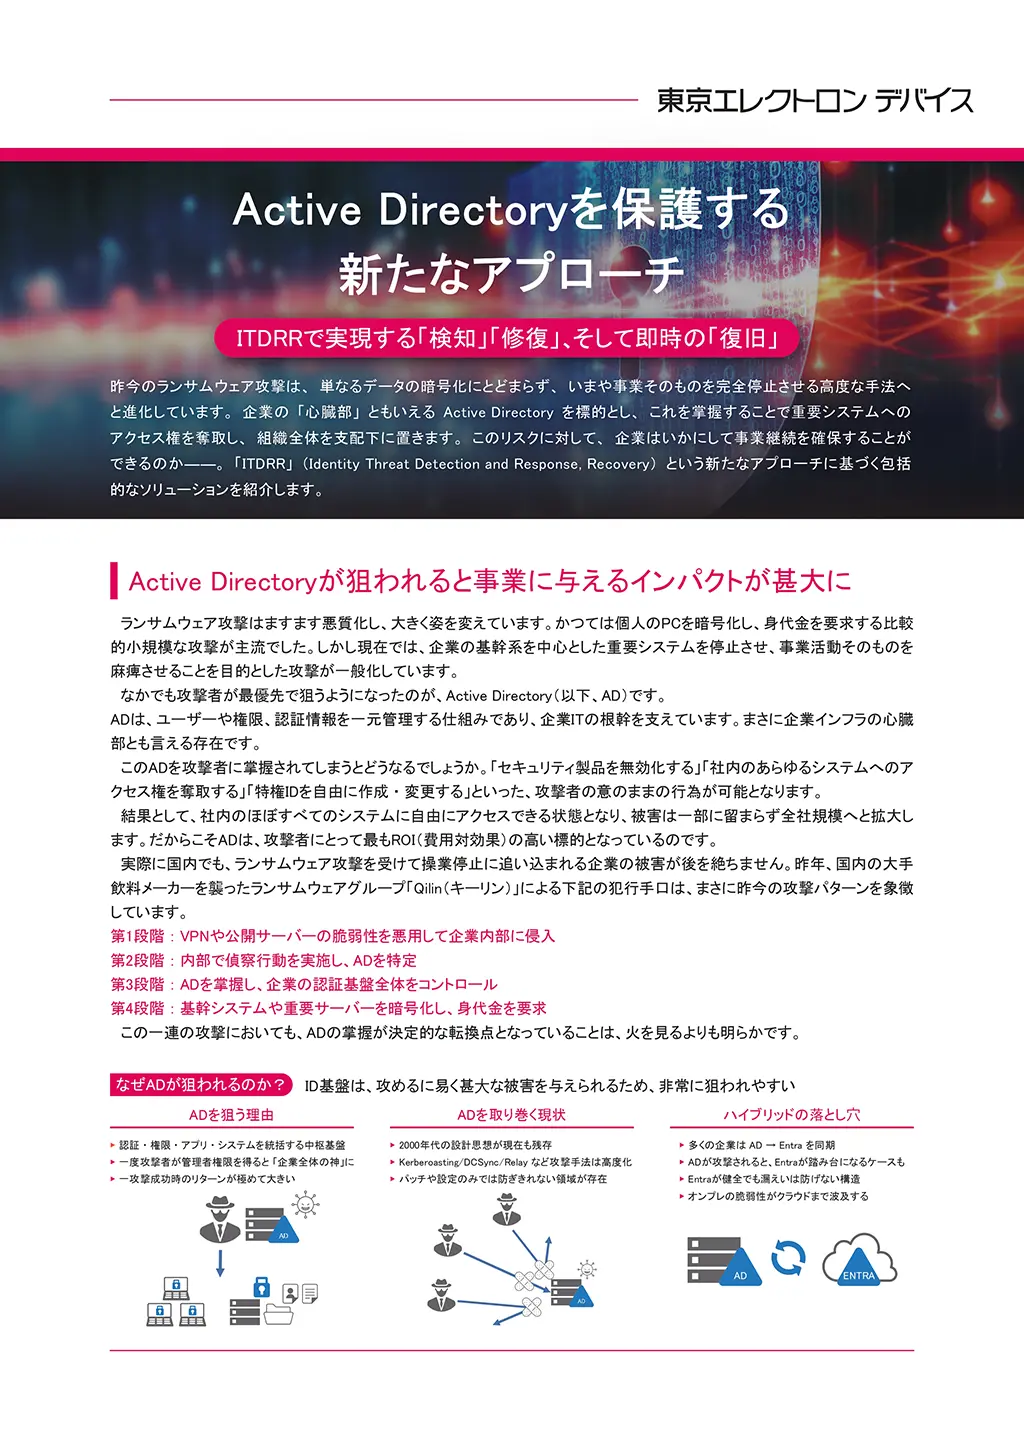
【ホワイトペーパー】
「Active Directoryを保護する
新たなアプローチ——
ITDRRで実現する『検知』『修復』、
そして即時の『復旧』」
ITDRRの考え方とSemperisの全体像を詳しく解説した資料を無料でダウンロードいただけます。
ホワイトペーパーを入手Semperisの特徴
検知で終わらない「ITDRR」で、
復旧までを一気通貫で対応
多くのITDR製品が「検知」までにとどまるなか、Semperisは改ざん・設定変更された箇所を元の状態へ自動で復旧できる点が最大の特徴です。IDに対する脅威への検知と対応(ITDR)に「復旧(Recovery)」を加えた「ITDRR」のコンセプトで平時の運用から検知・封じ込め・復旧までを単一プラットフォームで実現します。
-
現状リスクを可視化し、
改善につなげる継続的リスク評価で設定不備や運用リスクを可視化し、優先順位を付けて改善につなげます。
1 -
侵害の兆候を、
早い段階で捉える不審な認証トラフィックやAD内部の重要な変更を継続的に監視。被害が拡大する前の初動対応を支援します。
2 -
有事の際の復旧まで、
一気通貫で支援する改ざんポイントの特定・自動ロールバック、暗号化時のADフォレスト全体復旧も数クリックで実現。事業影響を抑え、迅速な復旧を後押しします。
3
Semperis は
ITDRではなく“ITDRR”
AD/Entra ID の攻撃検知から
復旧までを網羅するプラットフォーム
-
▶ ITDRR = Identity Threat Detection and
Response, Recovery
「アイデンティティ脅威の検知と対応+復旧」 - ▶ AD/Entra の改ざん修復・暗号化時のリストアまで対応
- ▶ 攻撃を受けても「業務停止を回避」する設計
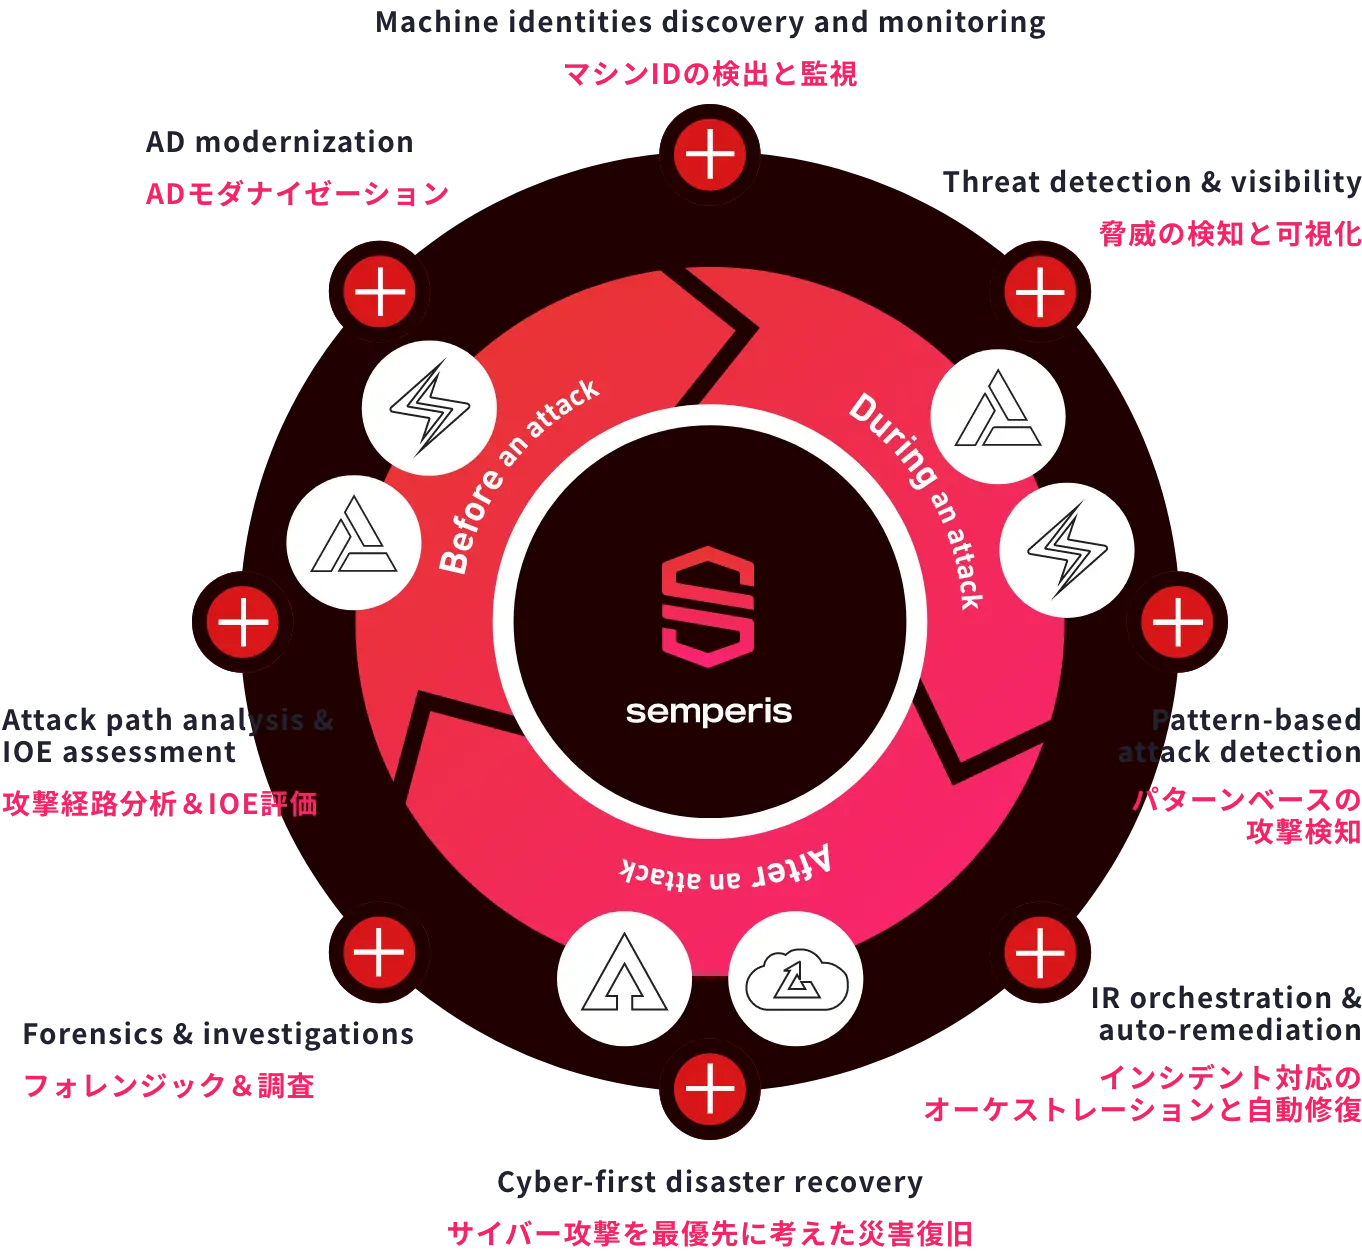
Semperis導入で実現できること
-
ID基盤のリスクを
正確に可視化AD/Entra IDの設定、権限、運用上の課題を可視化することで、どこから優先的に改善すべきかを明確にできます。
-
インシデント対応の
迅速化異常の検知から原因特定、封じ込め、復旧までの流れを短縮し、セキュリティ対応のスピードを向上させることで、AD掌握による攻撃の横展開を未然に防ぎます。
-
真のサイバー
レジリエンスを実現多くのセキュリティツールはID基盤が健全である前提に機能します。ID基盤の改ざんや暗号化を、防ぐ・迅速復旧することで既存のセキュリティ対策の強化および事業継続性の強化を実現します。
「平時」から「有事」までを
カバーする製品群
-
Directory Services Protector
 DSP
AD/Entra IDに対する攻撃のリアルタイム検知/自動で改ざんを防止
AD/Entra IDを常時監視し、平時のID基盤リスク可視化から、不正な権限変更や攻撃の兆候を検知。検知後は自動的に元の状態へ復元し、なりすまし攻撃にも対応します。
-
Active Directory Forest Rescue
 ADFR
AD特化のバックアップ&リカバリ
ADを即時復旧。マルウェアフリーな復元により再感染リスクを軽減し、手動では数ヶ月かかる復旧作業(29ステップ)を自動化して数十分〜数時間で完了します。
-
Disaster Recovery for Entra Tenant
 DRET
Entra ID特化のバックアップ&リカバリ
誤操作や攻撃で削除・改ざんされたEntra IDの重要なクラウドIDリソース(ユーザー、グループ、ロール等)を迅速かつ確実に復元します。
【ホワイトペーパー】
「Active Directoryを保護する
新たなアプローチ——
ITDRRで実現する『検知』『修復』、
そして即時の『復旧』」
ITDRRの考え方とSemperisの全体像を詳しく解説した資料を無料でダウンロードいただけます。
ホワイトペーパーを入手Active Directoryを知り尽くした 専門家集団 が開発
-
AD/Entra IDに
特化した専門性Semperisは、AD/Entra ID領域に特化したITDR専業ベンダーです。MicrosoftでAD復旧手順を作成したスペシャリストやIDセキュリティの責任者を務めたメンバーが開発を手がけています。
-
リアルタイム検知と
詳細な原因把握認証トラフィックの不正検知に加え、AD内で発生した変更内容を詳細に把握できるため、異常の早期発見から原因特定、対応判断までをスムーズに進められます。
-
検知で終わらせない、
復旧まで見据えた設計Semperisは、検知だけでなく、改ざん箇所の切り戻しやフォレスト全体の復旧プロセスまで見据えて設計されています。実際のインシデント対応で求められる、実効性の高い防御を実現します。
このような企業に最適です
-
-
侵害検知と封じ込めを
強化したい企業に正規IDの悪用や不審な変更を早期に捉え、横展開や権限昇格といった意図しないAD内の変更を制御し、被害拡大を抑えられます。
-
復旧体制まで
強化したい企業にランサムウェア被害やAD改ざんを想定し、迅速な復旧体制を整えたい企業のBCP・サイバーレジリエンス強化に有効です。
アセスメントから導入・運用まで
東京エレクトロンデバイスが
伴走支援
-
高品質×導入しやすい価格のアセスメントサービス
アセスメントを通じた現状把握・課題整理から必要な対策の検討、Semperisを利用した運用方針まで、お客様と伴走した支援を提供します。
-
お客様での運用を見据えた伴走体制
日本におけるSemperisの正規代理店として、導入時のサポートから運用後のサポートまで一気通貫で提供します。
FAQ
Active Directoryセキュリティに関する
よくある質問