SentinelOneで実現する、「許可したものだけが動く」エンドポイント
本記事では、SentinelOneの新機能「Application Control」で、エンドポイントの攻撃対象領域を減らす方法をご紹介します。業務に必要のないソフトウェアや未承認ツールの実行を、インシデントになる前に防ぎたい。これは多くの企業に共通する課題です。
「怪しいものを見つけて止める」だけでは防ぎきれない
EDRは、不審な挙動を検知して対処する仕組みです。一方で、従業員が許可なく導入したリモート操作ツールなどのシャドーITや、業務に不要なソフトウェアは、悪意がなくても侵入口になりかねません。「何が動いてよいか」をあらかじめ決めておくことで、こうしたリスクを減らせます。
SentinelOneのエージェントでそのまま実現
Application Controlは、導入済みの SentinelOne Agent がそのまま制御を担います。新たなエージェントは不要で、Windows と macOS に対応しています。
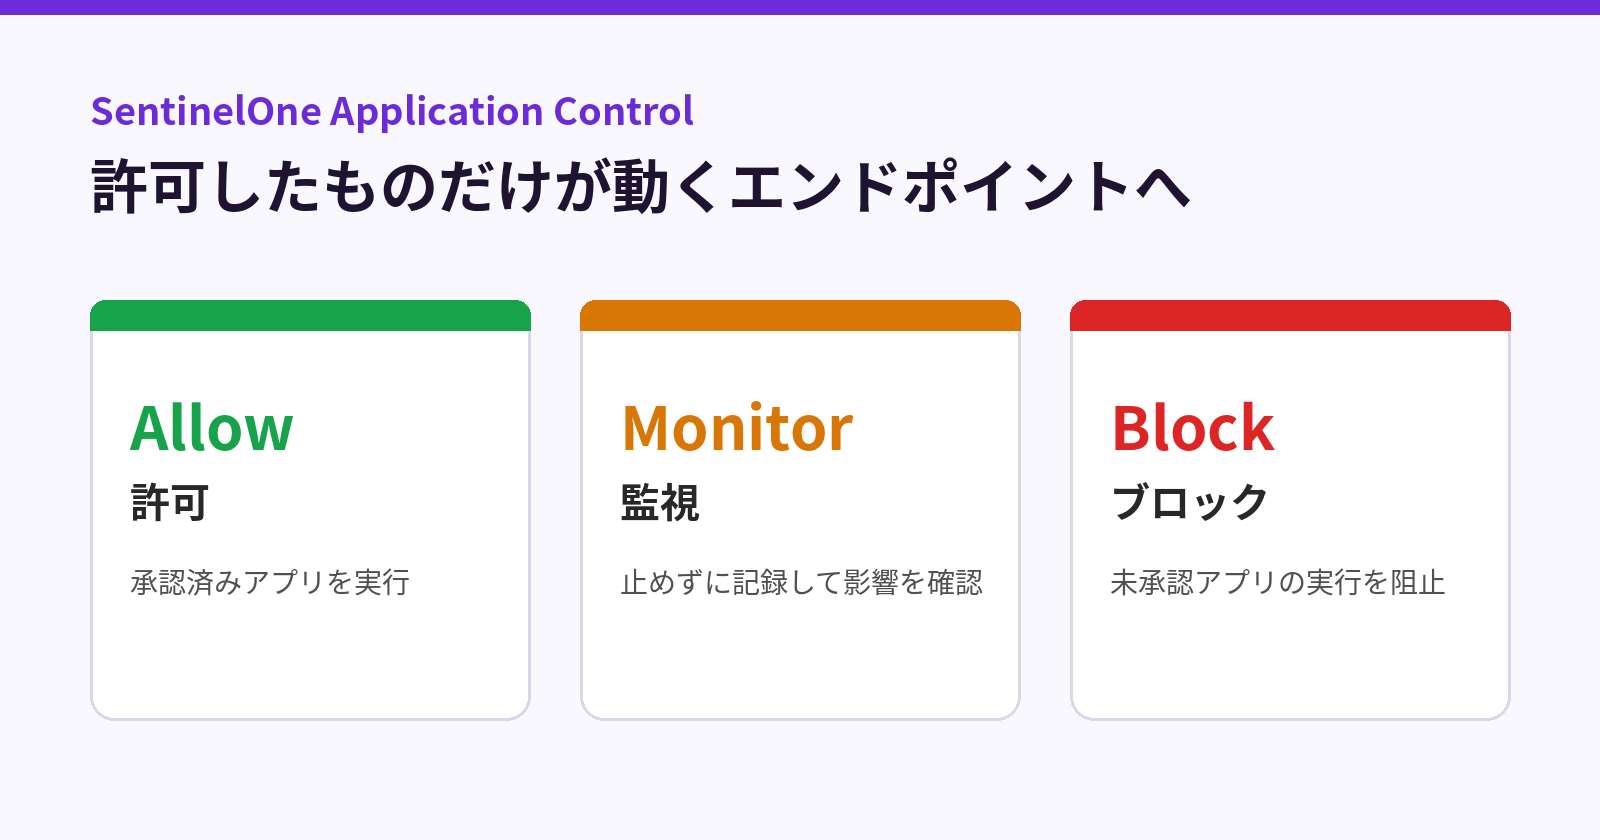
ルールは、ハッシュ値(SHA-256)、パス、署名者(Publisher / Team ID)などを組み合わせて作成できます。OSの起動や更新に必要なコンポーネントは自動で許可されるため、既定をBlockにしてもOSが動かなくなる心配はありません。
ポリシーは再起動なしで反映され、オフラインの端末でも最後に受け取ったポリシーで保護を続けます。実行結果はダッシュボードで確認でき、設定変更はアクティビティログに記録されます。
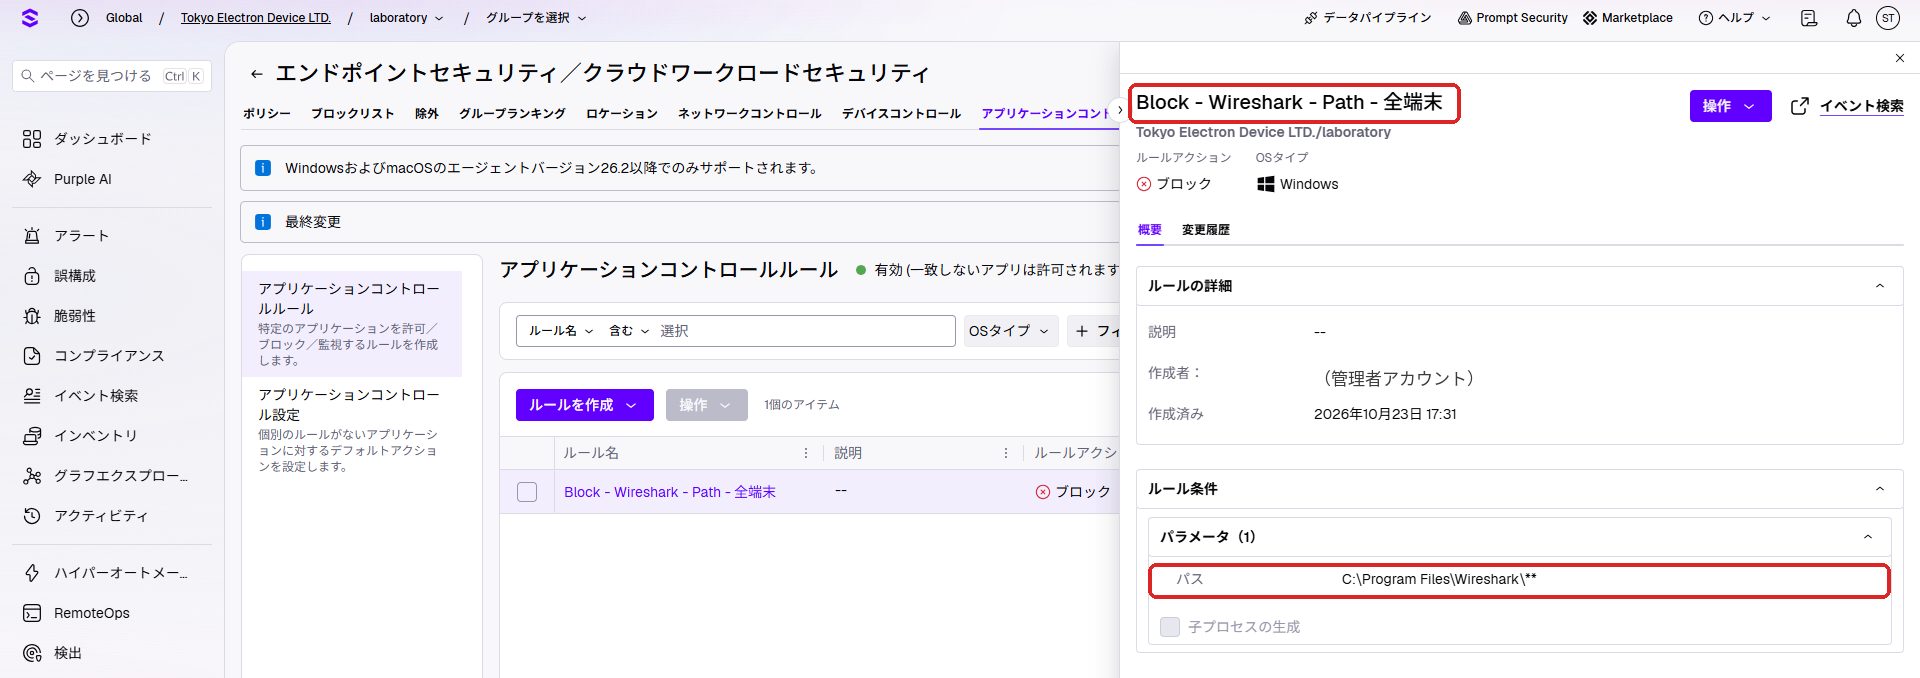
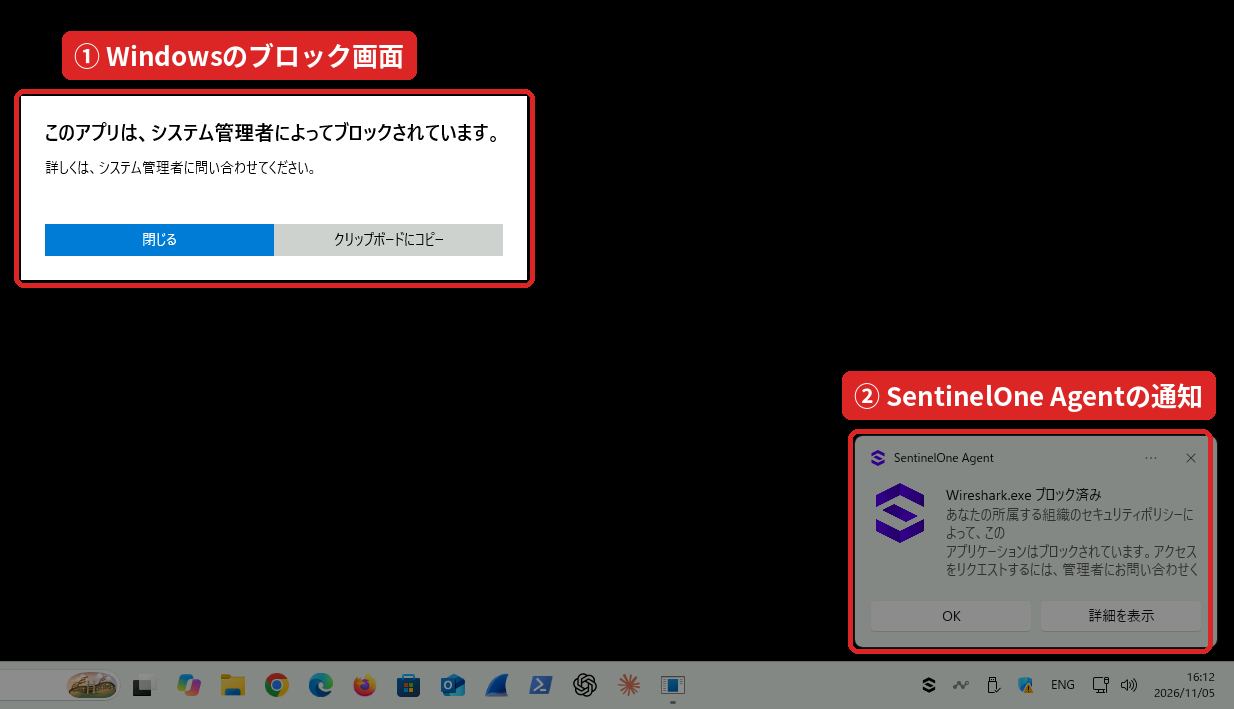
業務を止めずに導入するために
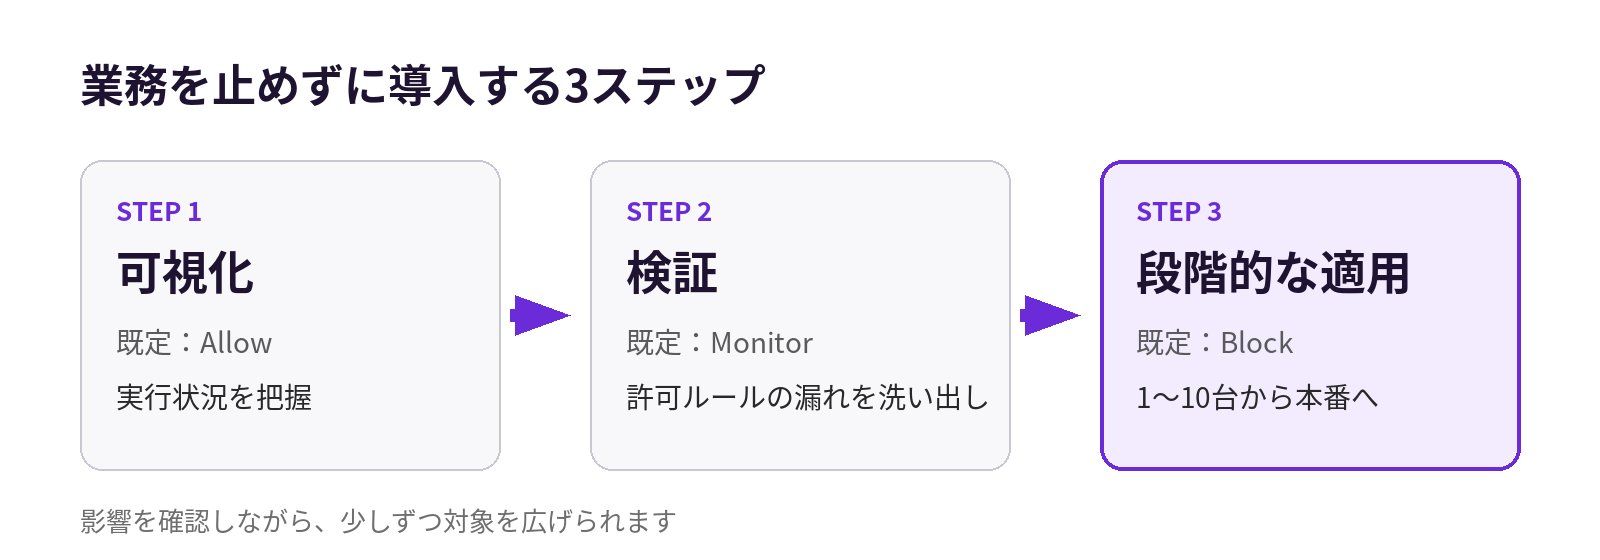
いきなりすべてをブロックすると、業務に必要なアプリケーションまで止まるおそれがあります。次の3ステップで進めるのがおすすめです。
- 可視化:既定をAllowにして、端末で実行されているアプリケーションを把握します。
- 検証:既定をMonitorに切り替え、許可ルールの登録漏れを洗い出します。
- 段階的な適用:1〜10台程度のパイロット端末でBlockを試し、問題がなければ対象を広げます。
POSやキオスク端末のように用途が決まっている端末から始めるのも効果的です。
まとめ
端末で「何が動いてよいか」を、明確に管理できていますか。
SentinelOne Application Controlは、既存のエージェントのまま、業務を止めずに段階的に導入できます。導入をご検討の際は、ぜひお問い合わせください。現在の端末構成や利用アプリケーションを整理し、最適な進め方をご案内します。

この記事の投稿者T.S
セキュリティ製品のプリセールスを担当しています。
この記事をシェア