Prompt Securityで実現する、AIエージェントの接続・権限・実行を可視化するMCPガバナンス
Prompt for Agentic AIによるMCP活動の可視化、リスク評価、行動制御、監査を通じて、AIエージェントの「誤実行」を防ぎながら、安全に業務自動化を広げるためのMCPガバナンスを解説します。
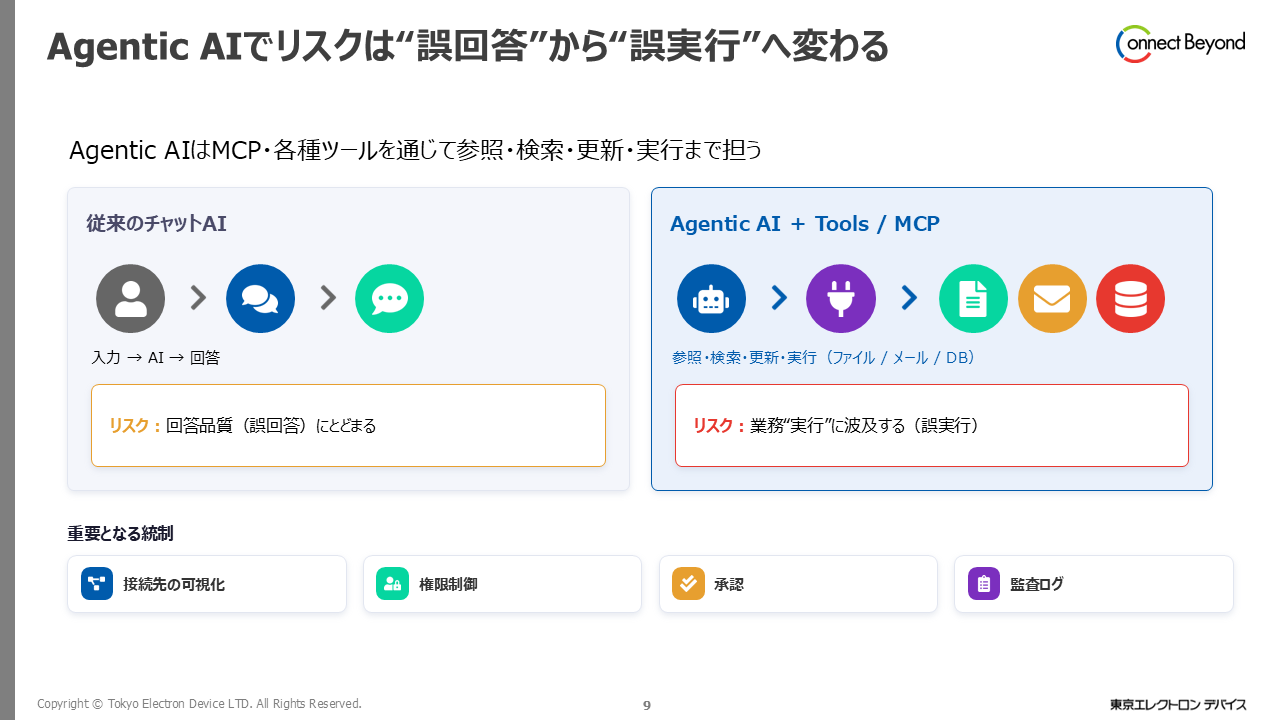
Agentic AIの普及により、生成AIのリスクは「誤回答」から、意図しない操作を行う「誤実行」へと広がっています。安全な業務自動化には、AIエージェントとMCPの接続先、権限、実行内容を可視化・制御・監査する仕組みが必要です。
チャットから業務実行へ。Agentic AIが変えるリスクの前提
従来のチャット型生成AIは、利用者が質問を入力し、AIが文章やコードなどの回答を返す「入力から回答」が中心でした。誤った回答が生成された場合も、多くは人が内容を確認し、採用するかどうかを判断できました。
一方、Agentic AIは、目的に応じて複数の処理を組み合わせ、ツールやデータを利用しながらタスクを進めます。たとえば、社内文書の検索、データベースからの情報取得、ファイルの更新、チケットの登録、メッセージの送信などです。
こうしたAIエージェントと外部のデータやツールを接続する仕組みの一つが、MCP(Model Context Protocol)です。MCPを利用することで、AIエージェントは対応するMCPサーバーを介し、さまざまなツールや情報源へアクセスできるようになります。
ただし、AIエージェントが常に人の確認なしに動くとは限りません。自動化する範囲や人の承認を必要とする操作は、システムの設計と運用ポリシーによって決まります。だからこそ、企業側が「どこまで自動化を許可するか」を明確にすることが重要です。
「誤回答」が「誤実行」につながる可能性
Agentic AIでは、回答の誤りが操作の誤りへつながる可能性があります。
たとえば、AIエージェントが誤った対象を選択したり、必要以上の権限を持つツールを呼び出したりすれば、意図しない更新や送信が行われるおそれがあります。また、未承認のMCPサーバーやAIエージェントが利用されていれば、管理者が把握しないまま社内のデータやシステムへアクセスされる可能性もあります。
さらに注意すべきなのが、外部文書やWebコンテンツなどに埋め込まれた指示によって、AIの判断や処理が誘導されるプロンプトインジェクションです。チャットAIでは不適切な回答にとどまる事象でも、ツールの実行権限を持つAIエージェントの場合、データの取得や外部送信などの操作へ影響が広がる可能性があります。
Agentic AIのセキュリティでは、「AIが正しい答えを返したか」だけでなく、「AIが何を参照し、何を実行し、その操作は許可されていたか」を確認できる仕組みが必要です。
MCPガバナンスで管理すべき対象
MCPガバナンスを検討する際は、管理対象を次の要素に分けて整理すると分かりやすくなります。
- AIエージェント:組織内で利用されているエージェントと利用者
- MCPサーバー:承認済み、未承認、リスク評価が必要な接続基盤
- 外部ツール:メール、ストレージ、データベース、業務アプリケーションなど
- 接続先:エージェントがアクセスするサービスやデータ
- 操作内容:検索、参照、作成、更新、削除、送信、実行など
- 権限:利用者、エージェント、MCPサーバーごとに許可された範囲
- 監査ログ:誰が、いつ、何を要求し、どの操作が行われたか
ポイントは、AIエージェントを一つのアプリケーションとして見るだけでなく、エージェント、MCPサーバー、外部ツール、権限、操作の関係を一連の流れとして把握することです。
Prompt for Agentic AIでMCP利用を可視化・制御
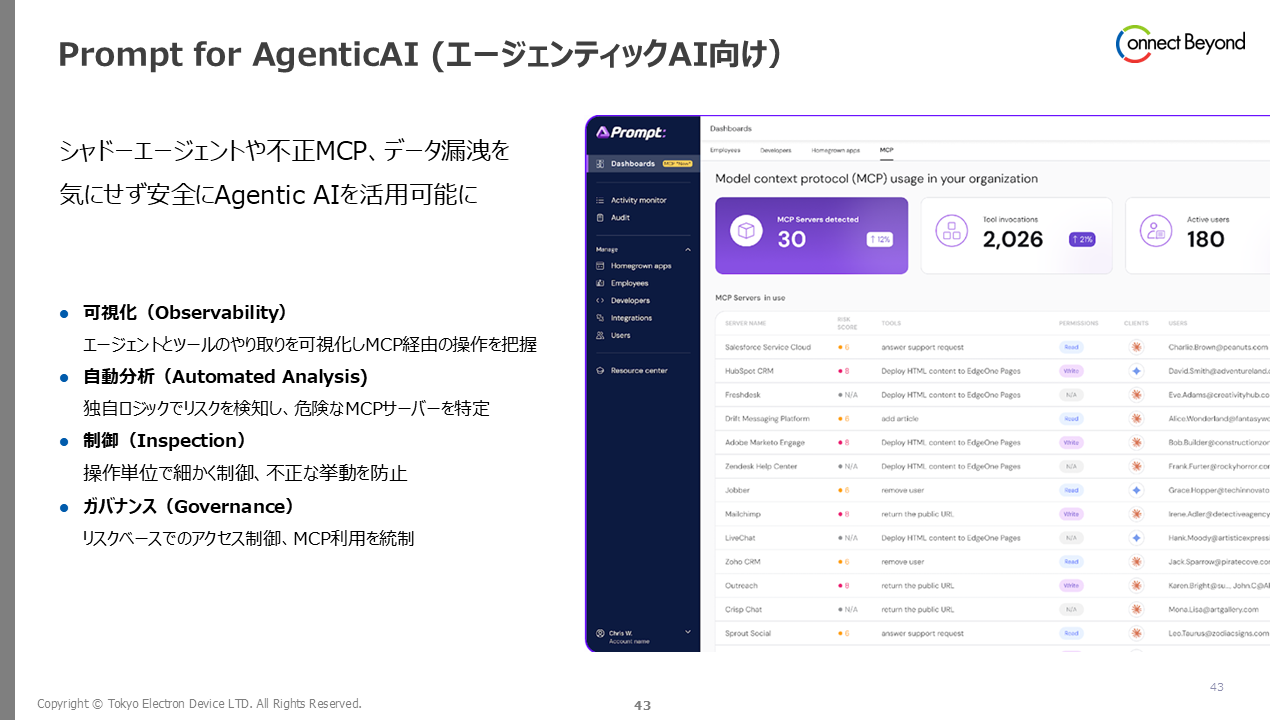
Prompt for Agentic AIは、AIエージェントとMCPの利用に対する可視化、リスク評価、ポリシー制御、監査を支援するソリューションです。
組織内のMCP活動を可視化し、危険性のあるMCPサーバーや未承認のAIエージェントを検知することで、管理外の利用を把握しやすくします。また、エージェントの行動パターンやMCPサーバーのリスクを評価し、利用者、サーバー、操作などの条件に応じて、許可またはブロックといったポリシーを適用できます。
操作単位の監査ログにより、どのAIエージェントが、どのMCPサーバーを介して、どのような操作を行ったのかを追跡できる点も重要です。インシデント調査だけでなく、内部監査、ポリシーの見直し、不要な権限の発見にも活用できます。

この記事の投稿者T.S
セキュリティ製品のプリセールスを担当しています。
この記事をシェア