金融機関はサイバー脅威からどうADを守るべきか?
SemperisでフロンティアAIに立ち向かう!
金融庁・日本銀行連名で公表された「フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応」に係る要請は、メガバンクや地方銀行のシステム部門にとって、従来のサイバーセキュリティの延長線では対処しきれない現実を突きつける内容です。
本記事では、重要業務を担うオンプレミス環境と、周辺系で活用が進むクラウド環境を併せ持つ金融機関を想定しながら、以下3点についてご紹介します。
• フロンティアAIによって何が変わるのか
• 金融庁要請が求めている「短期的な対応」のポイント
• Semperisによるレジリエンス向上と運用負荷の抑制
フロンティアAIによって何が変わるのか
フロンティアAIで変わるのは 攻撃のスピード と 量
金融庁の要請文書(「フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応」に係る要請について:金融庁)でも強調されているとおり、フロンティアAIがもたらすインパクトは、単に「攻撃が高度化する」ことにとどまりません。
脆弱性の発見や攻撃コード生成がAIによって高速化されることで、以下のような変化が想定されています。
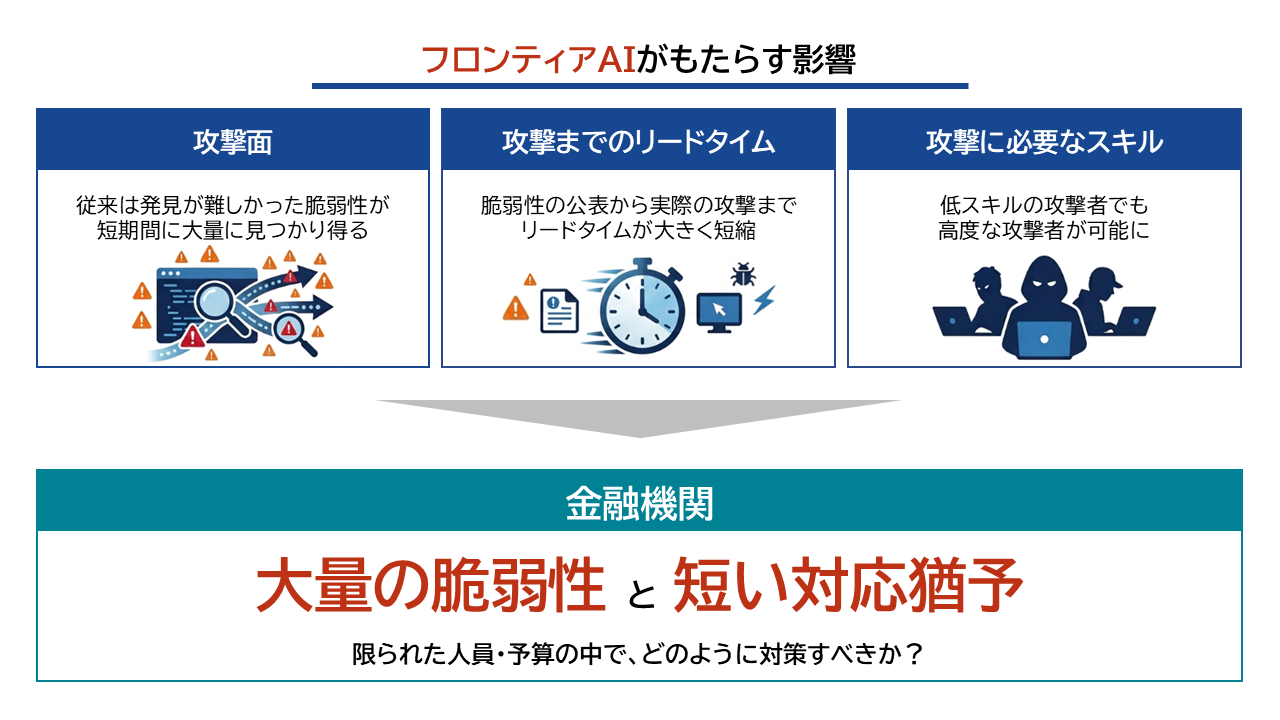
フロンティアAIによって、金融機関には「大量の脆弱性」と「短い対応猶予」という二重のプレッシャーがかかります。
限られた人員・予算の中で、どのサービス・システムから優先的に守るべきか、どこまでパッチや防御策を打てるのか。
その判断と実行のスピードが、これまで以上に重要になります。
中でも、多くのシステムの認証・認可のハブとなるAD(Active Directory)は、一度侵害されると被害が全社に波及し得るため、金融機関にとって最も頭を悩ませる領域だと言えます。
金融庁要請が求める「短期的対応」のポイント
金融庁の要請文書ではこうした状況を踏まえ、概ね1か月程度を目途とした短期的対応として以下のような記載があります。
- 経営課題としてフロンティアAIへの対応を位置づけること
- 優先的に対応すべきサービス/ITシステムの特定
- 技術負債の解消と、パッチ適用プロセスのリスクベースな見直し
- パッチ適用以外の対策(WAF、EDR、多層防御など)の強化
- サイバー攻撃を前提とした事業継続計画(BCP)・能動的停止の検討
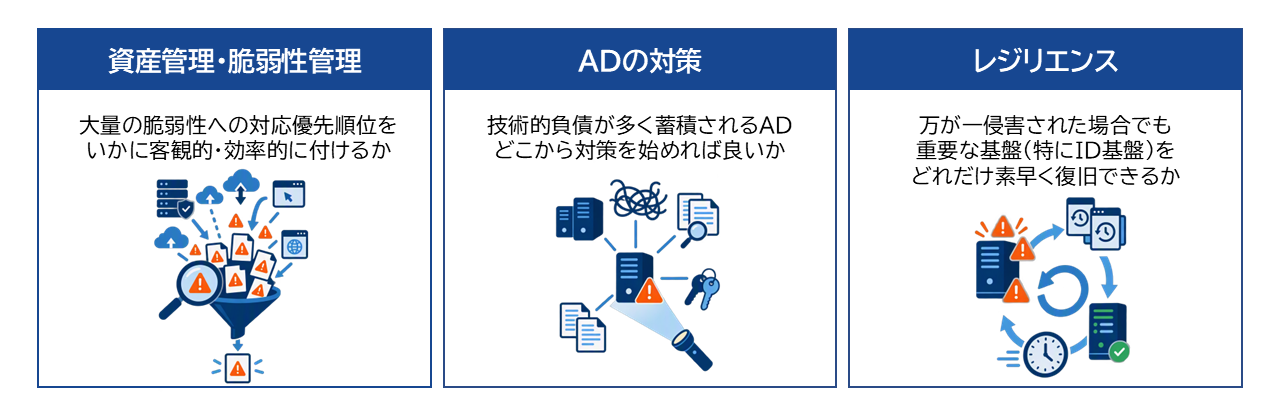
これらはいずれも重要ですが、現場のシステム部門から見ると、特に以下のような点が実務的なインパクトの大きいテーマではないでしょうか。
Semperis によるレジリエンス向上と運用負荷の抑制
Semperisは、こうしたフロンティアAI時代の脅威を前提に、ID基盤に対する攻撃からのレジリエンス向上にフォーカスしたソリューションです。
SemperisによるAD/Entra IDの 監視
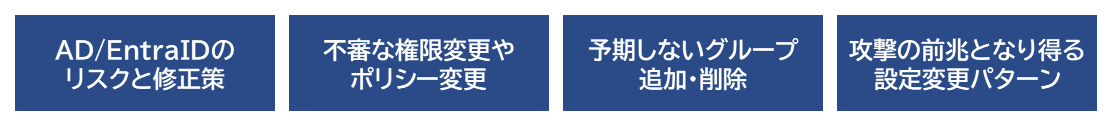
SemperisのDSP(Directory Services Protector)は、金融機関のID基盤であるAD(Active Directory)およびEntra IDを監視対象とします。
以下項目などを継続的に把握することで、攻撃の早期検知と影響範囲の可視化を支援します。
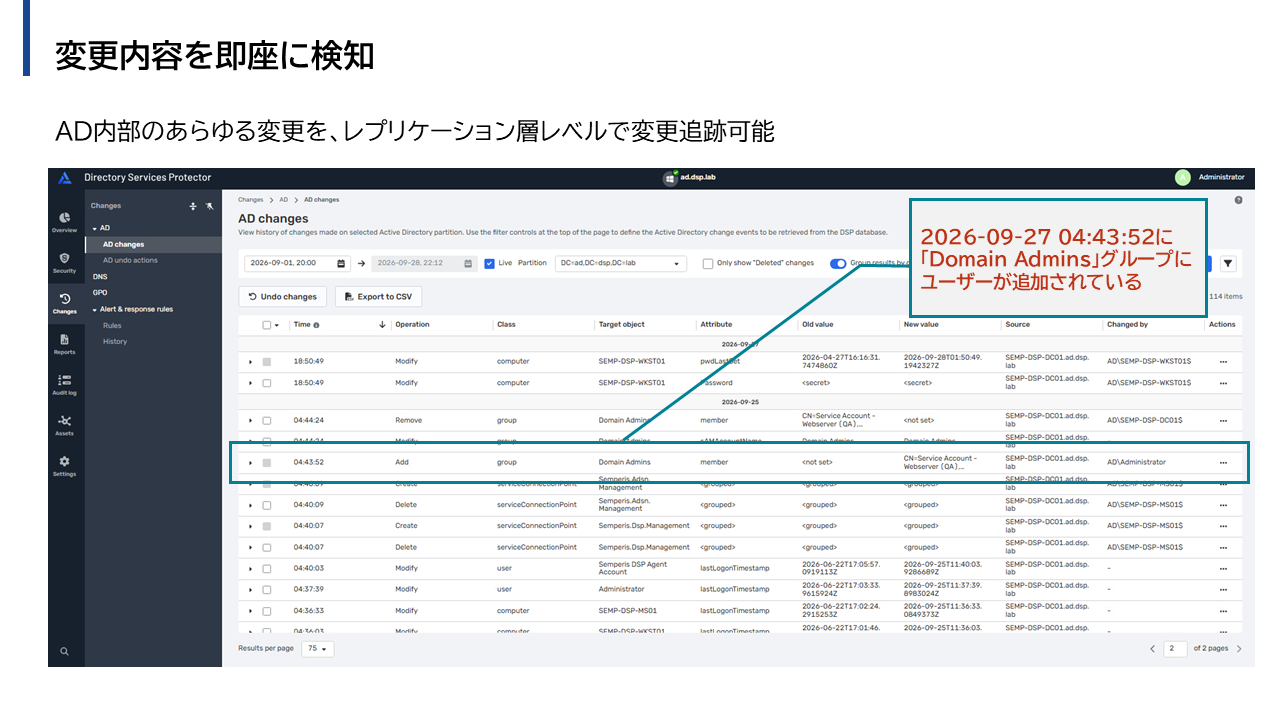
Semperis DSPによる 即時検知 と AD自動復旧
フロンティアAIにより攻撃のスピードと量が増す世界では、「すべての攻撃を水際で防ぐ」ことだけに依存するのは現実的ではありません。そこでSemperisは、万が一ID基盤に不正な変更が加えられた場合でも、被害の拡大を最小限に抑えるアプローチを採っています。
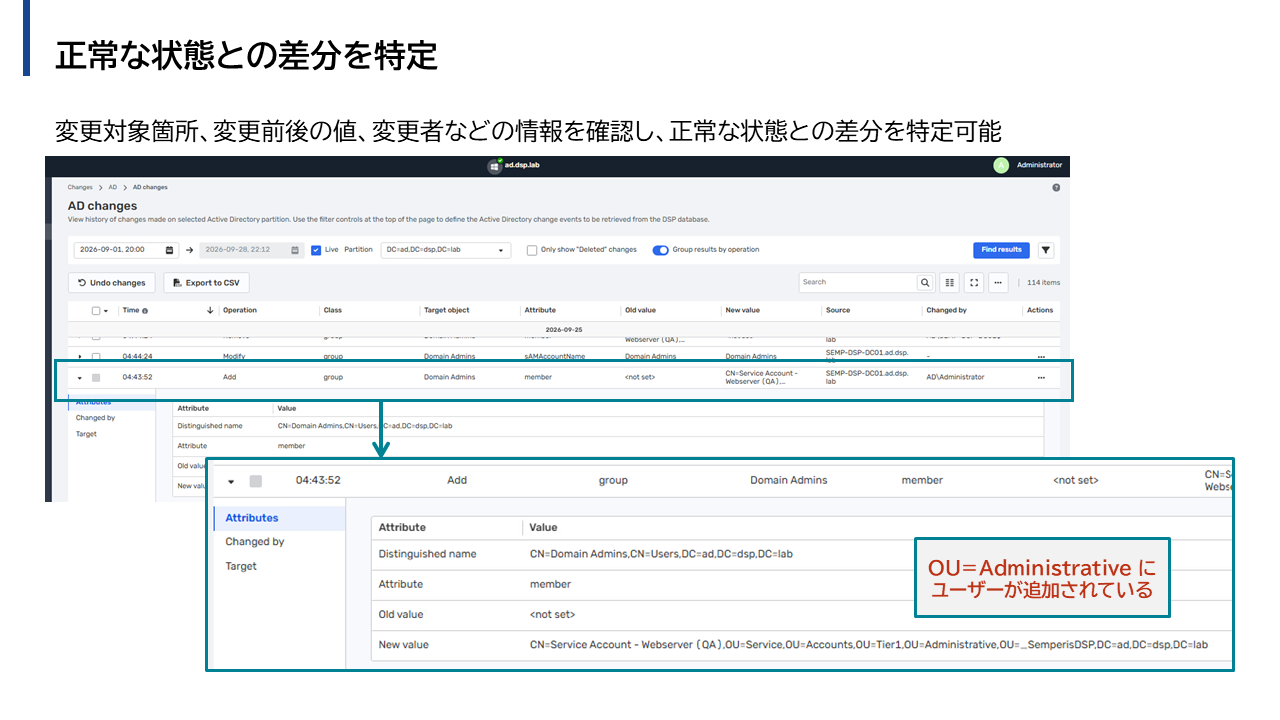
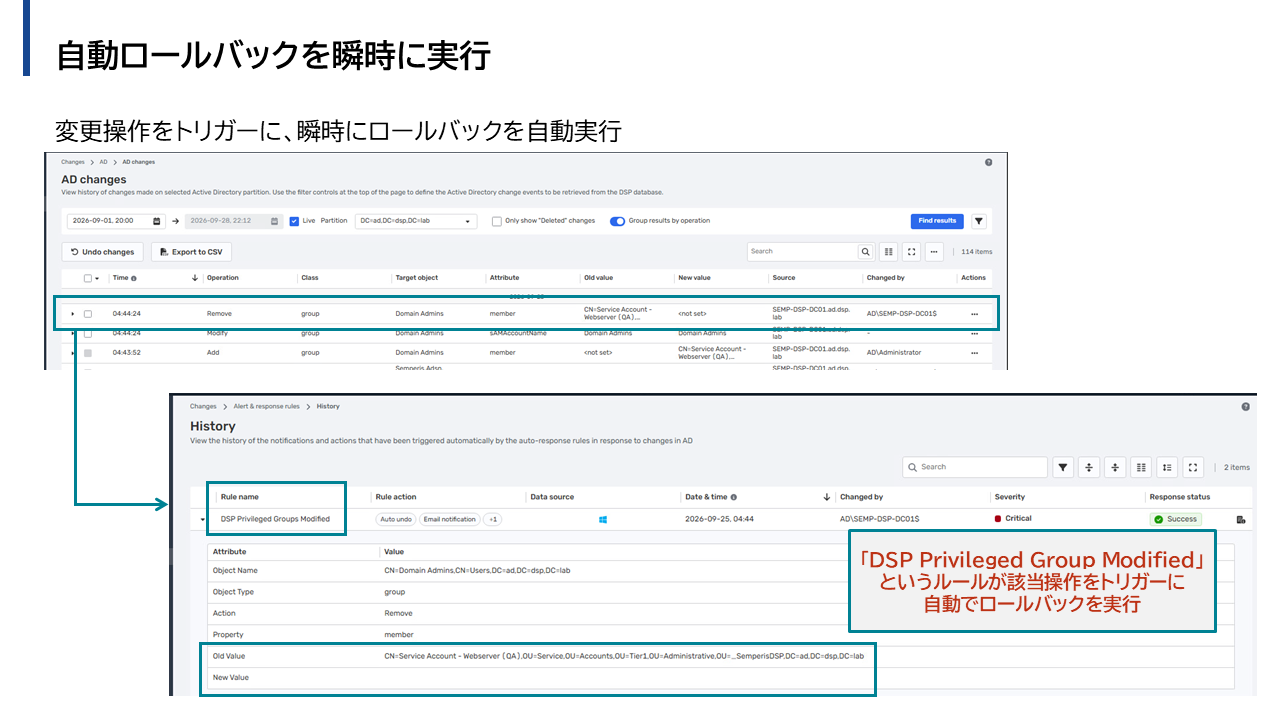
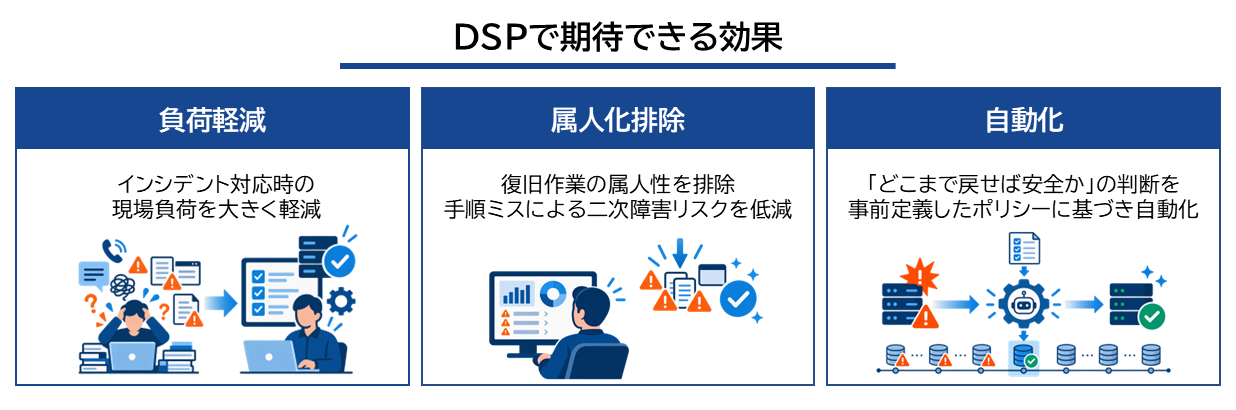
さらに、深刻な侵害によってADそのものの再構築が必要になった場合、従来であれば復旧プロセスに数時間単位を要していました。
DSPは、十分な時間内に完了できるよう自動化・標準化することを目指しています。
短期対応で押さえるべき二つの視点
金融庁の要請が示す1か月程度の短期対応の中で、メガバンク・地銀のシステム部門として特に意識したいのは、次の二つの視点です。
1. どのサービス・システムから守るかを決める「優先順位付け」
すべての脆弱性に一律で対応するのではなく、重要サービスや外部公開システムを中心に、影響度と攻撃可能性を踏まえた優先順位付けが不可欠です。
その際、ID基盤(AD/Entra ID)は、多くのシステムの認証・認可の起点であり、侵害時の影響が極めて大きいことから、最優先で防御・復旧能力を高める対象と位置づけるべき領域です。
2. 侵害を前提にした「復旧力(レジリエンス)」の確保
フロンティアAI時代には、「侵入されないこと」だけでなく、「侵入されても素早く立て直せること」が重要になります。
特にADのようなID基盤は、一度乗っ取られると多くのシステムが連鎖的に影響を受けかねません。
Semperisが提供するような自動ロールバックやAD自動復旧の仕組みを導入することで、最悪の事態においても業務停止時間を最小限に抑え、顧客への影響を軽減することが可能になります。
まとめ:フロンティアAI時代の「守り方」をアップデートする
フロンティアAIによって、サイバー攻撃のスピードと量は今後さらに加速していくことが予想されます。
金融庁の要請は、その現実を見据え、「大量の脆弱性」と「短い対応猶予」の中でも金融サービスを止めないための、短期的なアクションを促すものです。
メガバンク・地銀のシステム部門としては、以下が今すぐ着手すべきテーマと言えるでしょう。
- 自組織の資産管理・脆弱性管理・パッチ適用プロセスを見直し、優先順位付けの考え方を明確にすること
- 特にID基盤(AD/Entra ID)について、侵害時の復旧シナリオと必要時間を具体的に想定し、レジリエンス向上のための投資を検討すること
東京エレクトロンデバイスでは、AD/Entra IDに対するアセスメントサービスを提供しております。
まずは現状を把握し、必要な対策・機能を棚卸するところからご支援可能ですのでご興味あればお問い合わせください。☟
Semperisについての詳細はこちら☟

この記事の投稿者The Funaki.
ワタシハセンペリスチョットデキル
I can develop Semperis a little.
この記事の投稿者やま
東京エレクトロン デバイスで直販営業をしています。
この記事をシェア