Pentera Resolve アラート対応フローをシンプルに

Pentera Resolveは、複数のセキュリティ製品から届く検出結果をまとめ、対応すべき問題の優先順位付け、担当者への依頼、修正後の確認までをつなぐ製品です。
この記事では、Resolveの画面を見ながら、検出結果がどのように整理され、実際の修正対応につながるのかを紹介します。
はじめに
社内のシステムを安全かつ安定して運用していくためには、脆弱性や設定不備などの問題を見つけ、必要な担当者が適切に対処できる状態にすることが重要です。システムの弱点を見つけ出すためには脆弱性診断や端末のセキュリティ(EDRやAVソフト)、クラウドのセキュリティなど複数の製品を利用することが一般的です。
しかし、こういった複数のセキュリティ製品を使うことで検出結果が増える一方、「見つけた後」の対応に時間がかかることがあります。
- 同じ問題が複数の製品から検出され、複数管理画面から重複を手作業で確認
- 得られた大量の検出結果からどの問題から対応すべきか判断が困難
- 対象資産や担当者を別の台帳・ツールで確認
- チケット(セキュリティ担当者への対応依頼)が完了しても、本当にその問題が解消されたか確認できていない
このような状態では、検出結果が増えるほど、セキュリティ担当者の確認・整理・引き継ぎ作業も増え、各種弱点となる設定の対処が遅れ、攻撃のリスクにさらされ続けてしまいます。
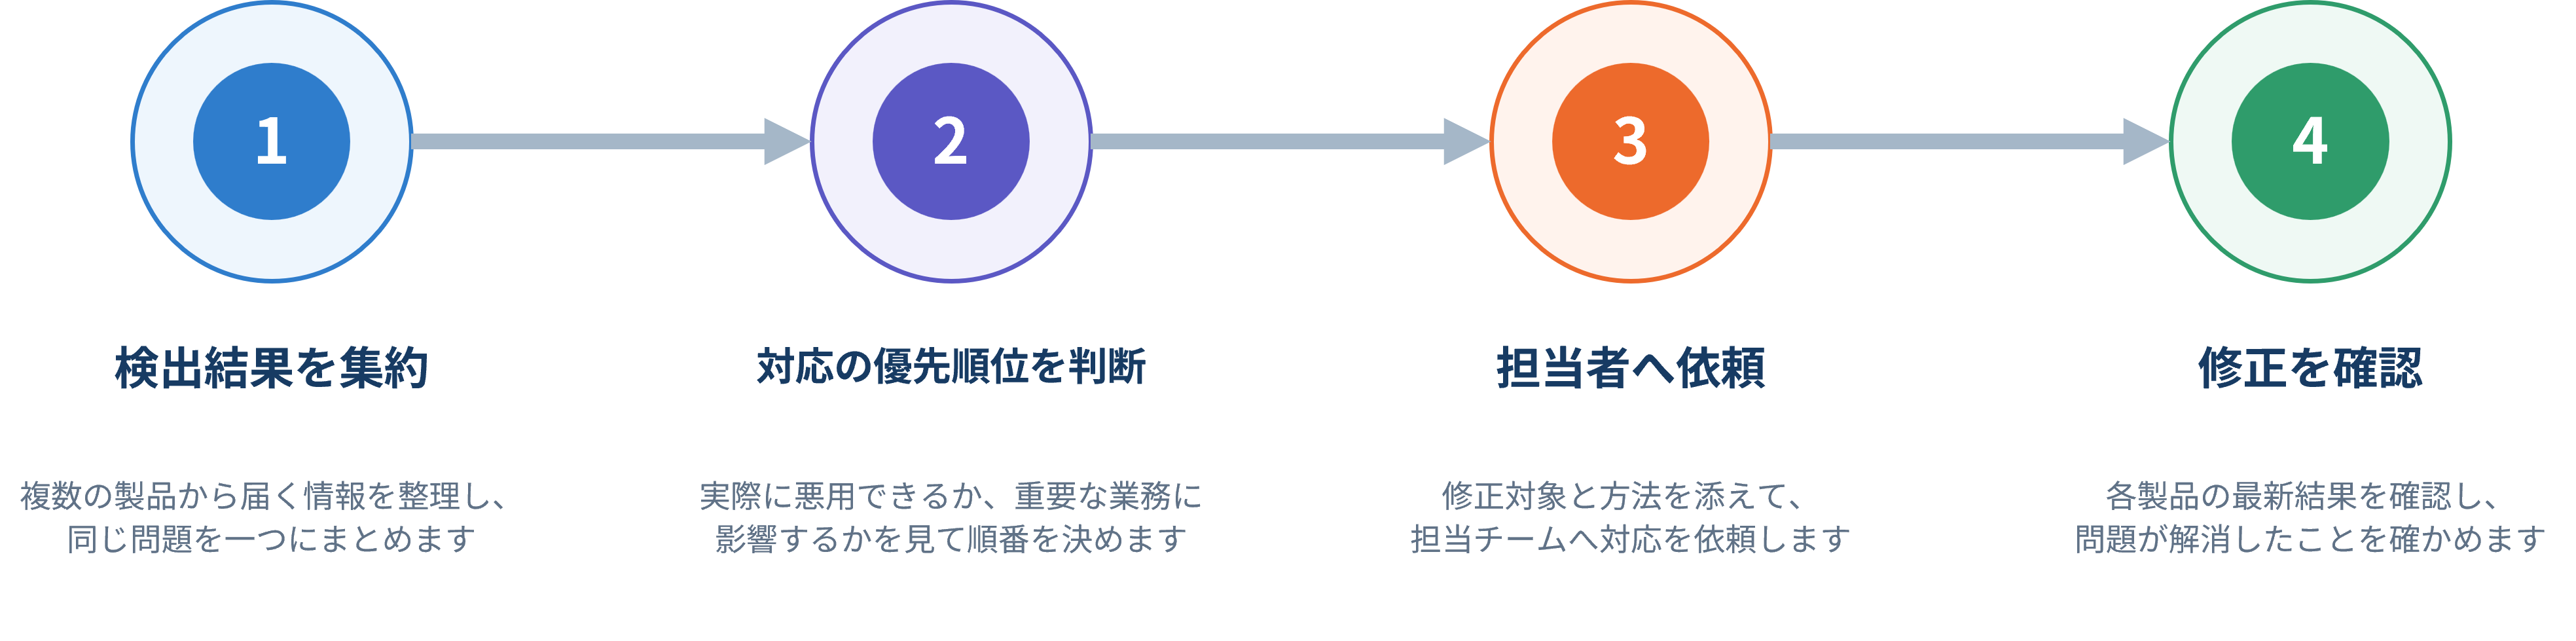
Pentera Resolveはこのような課題に対して、複数の検出結果を集約し、重要度の判断、担当者への依頼、修正後の確認までを一つの流れで管理することで課題を解決します。
1.検出結果を集約する
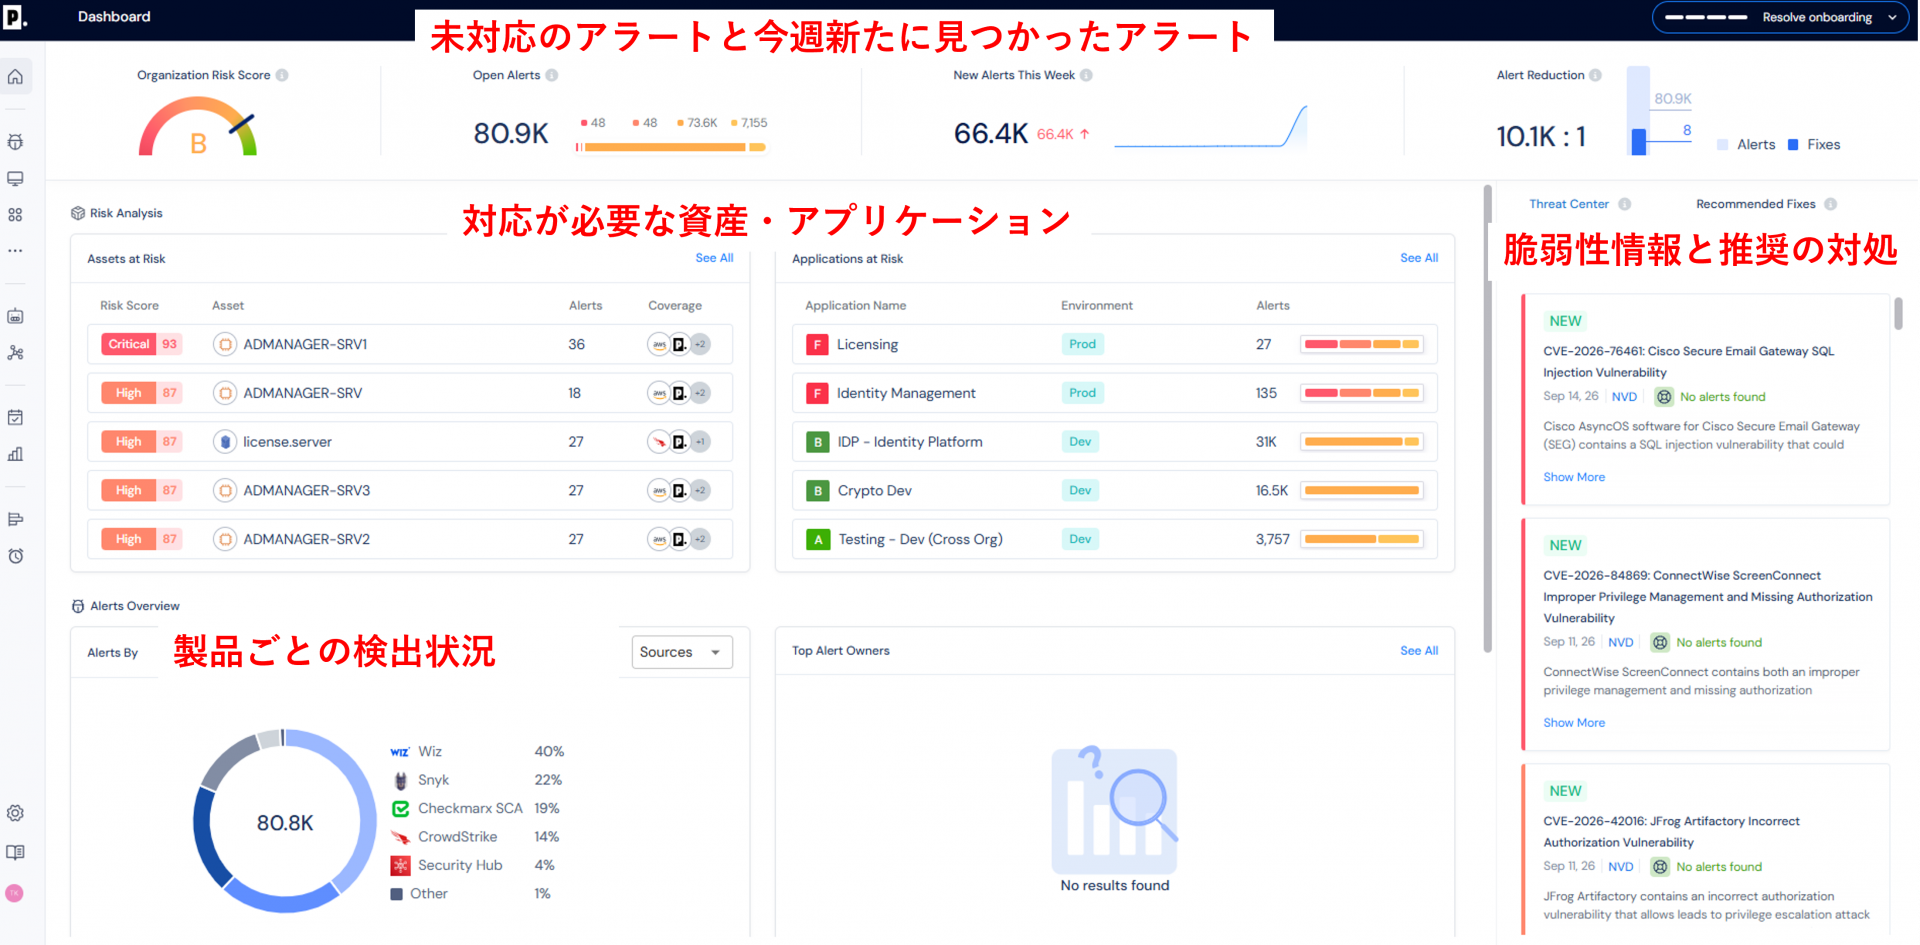
Pentera Resolveには、Pentera Core、Surface、Cloudに加え、SentinelOneやCrowdStrikeなどのEDR、WizなどのCSPMをはじめとする、連携した各セキュリティ製品からアラートが取り込まれます。取り込んだアラートは資産やアプリケーションの情報と結び付けて整理されるため、各セキュリティ製品に分散していた検出結果を、対象資産・アプリケーション単位でまとめて確認できます。
Dashboardでは、組織全体のリスク状態、未対応アラート、新規アラート、リスクのある資産やアプリケーションなどを確認できます。
2.対応の優先順位を判断する
DashboardのOverviewでは、「Assets at Risk」と「Applications at Risk」で、どの資産やアプリケーションから先に対応すべきかを確認できます。Resolveは、CMDBやクラウド基盤などから取り込んだ資産情報に、問題の深刻度、実際に悪用できるか、外部から到達できるか、本番環境で稼働しているか、重要なシステムに関係しているかといった情報を組み合わせて評価します。これにより、単に重大度が高い問題ではなく、攻撃に使われる可能性があり、業務への影響も大きい問題を優先して対応できます。
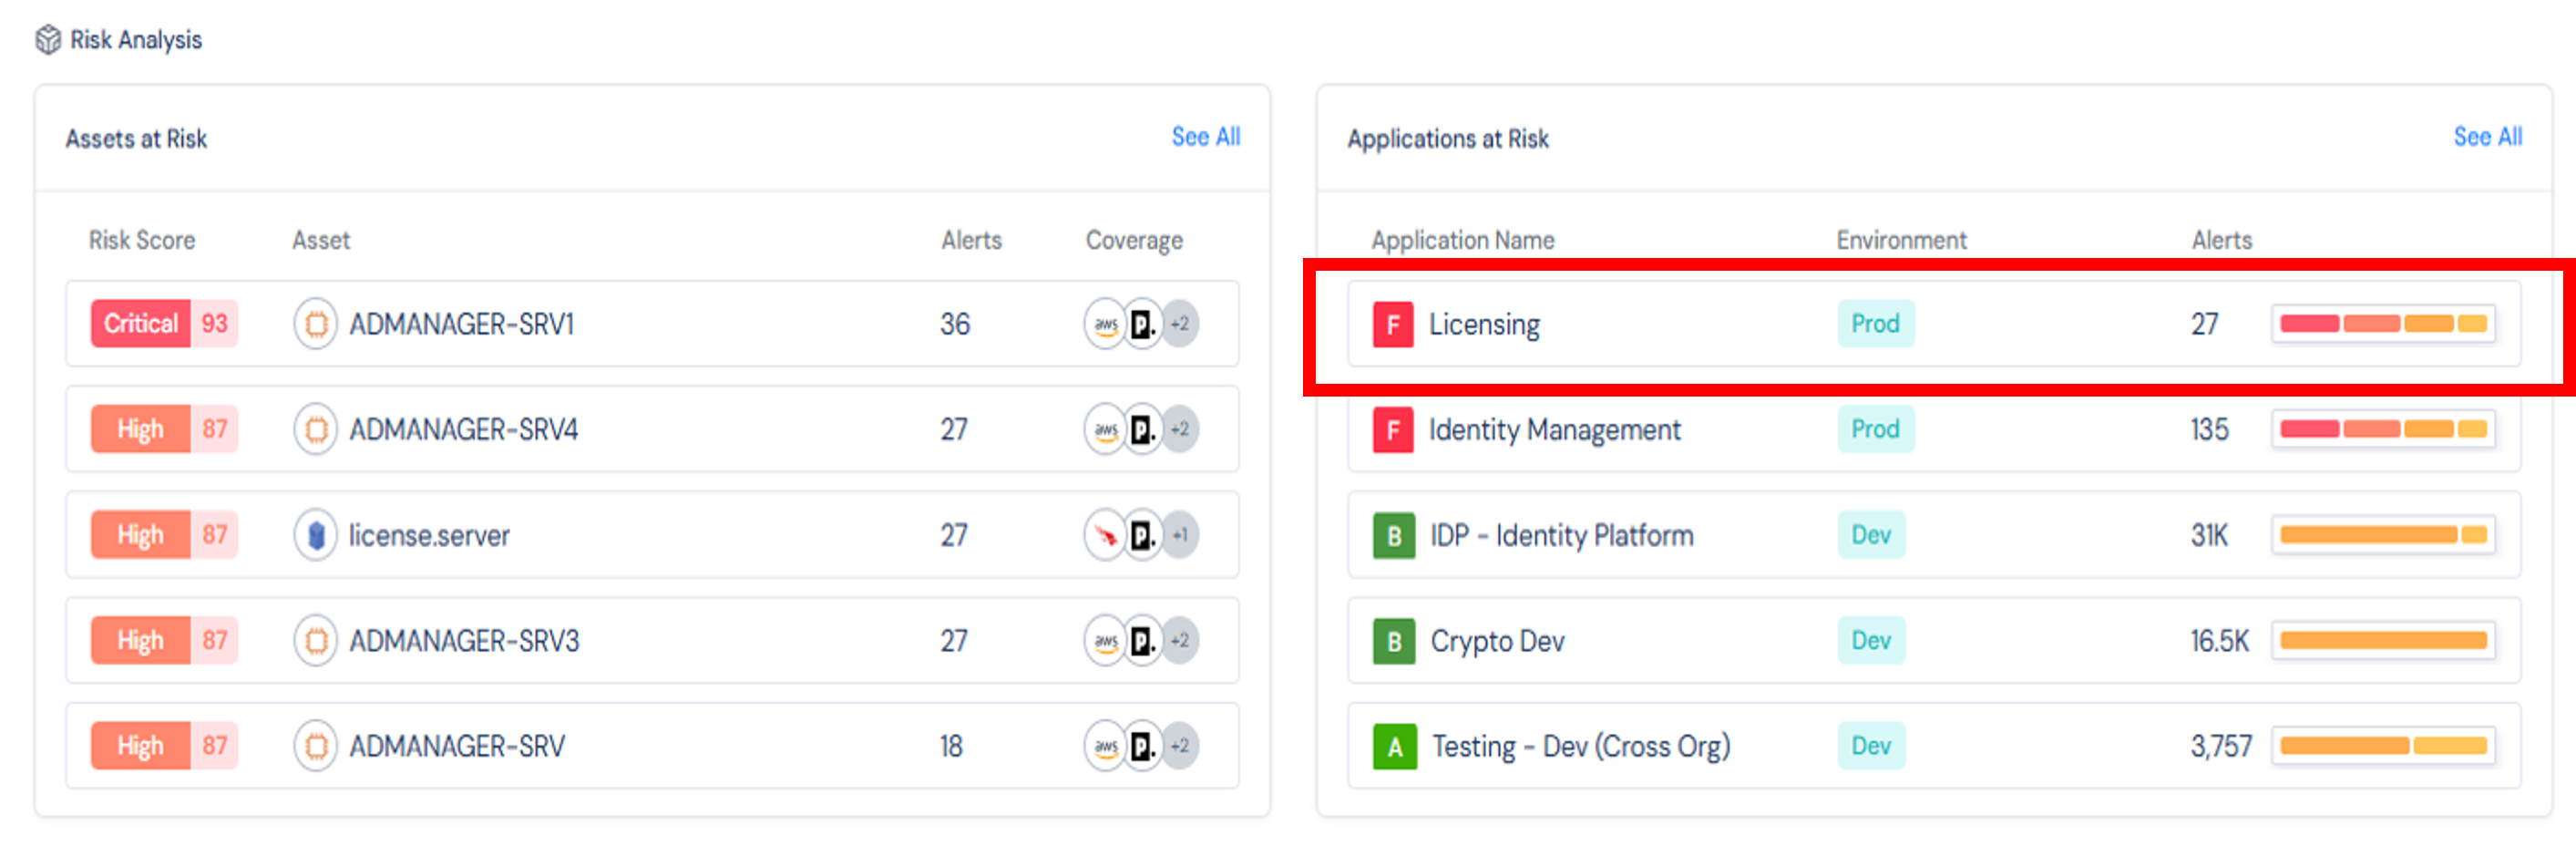
「どの資産に問題が集中しているか」「どのアプリケーションに未対応のアラートが多いか」という単位で状況を把握できます。これにより、業務への影響が大きい対象から確認を始めやすくなります。
ここでは、リスクスコアがFで脆弱な状態であるLicensingのアプリケーションの詳細を確認します。
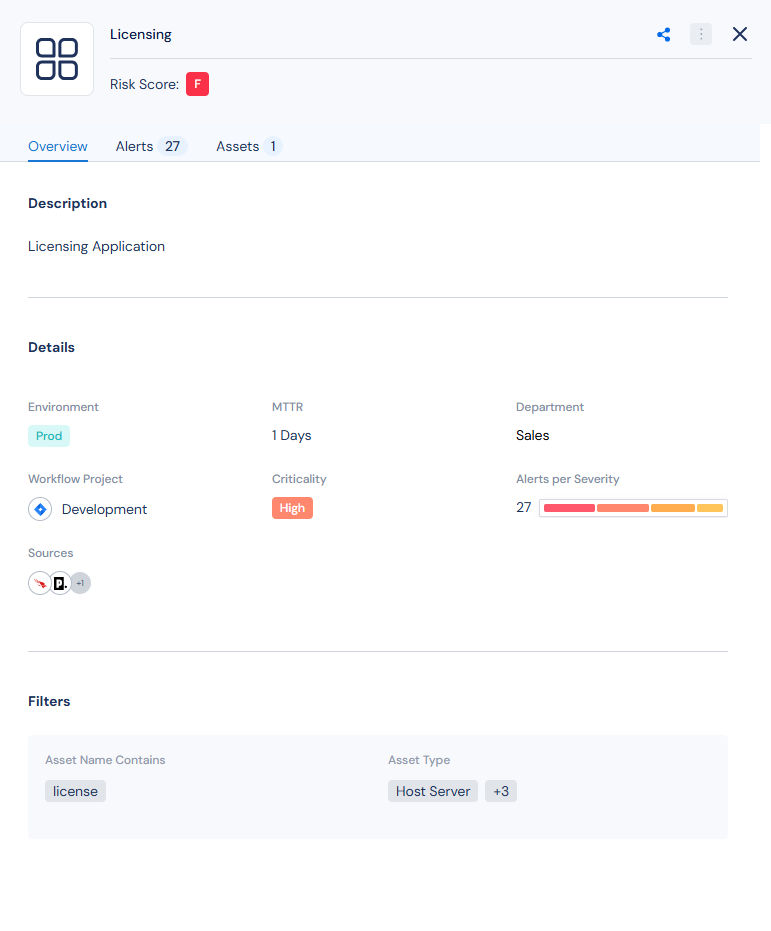
こちらの詳細画面からは以下の3点についての詳細が確認可能です。
・Overview:資産のリスク状況についての概要
・Alerts:このアプリケーションに対して各セキュリティ製品から発報されているアラートの詳細
・Assets:どの資産に存在するアプリケーションなのか
アプリケーションのOverview画面から確認できる情報としては、このアプリケーションが本番環境で動いているものか、どのセキュリティ製品からアラートがあがっているのか、どれくらいアラートがあがっており、アラートの重大度(Severity)はそれぞれどの程度かを確認可能です。
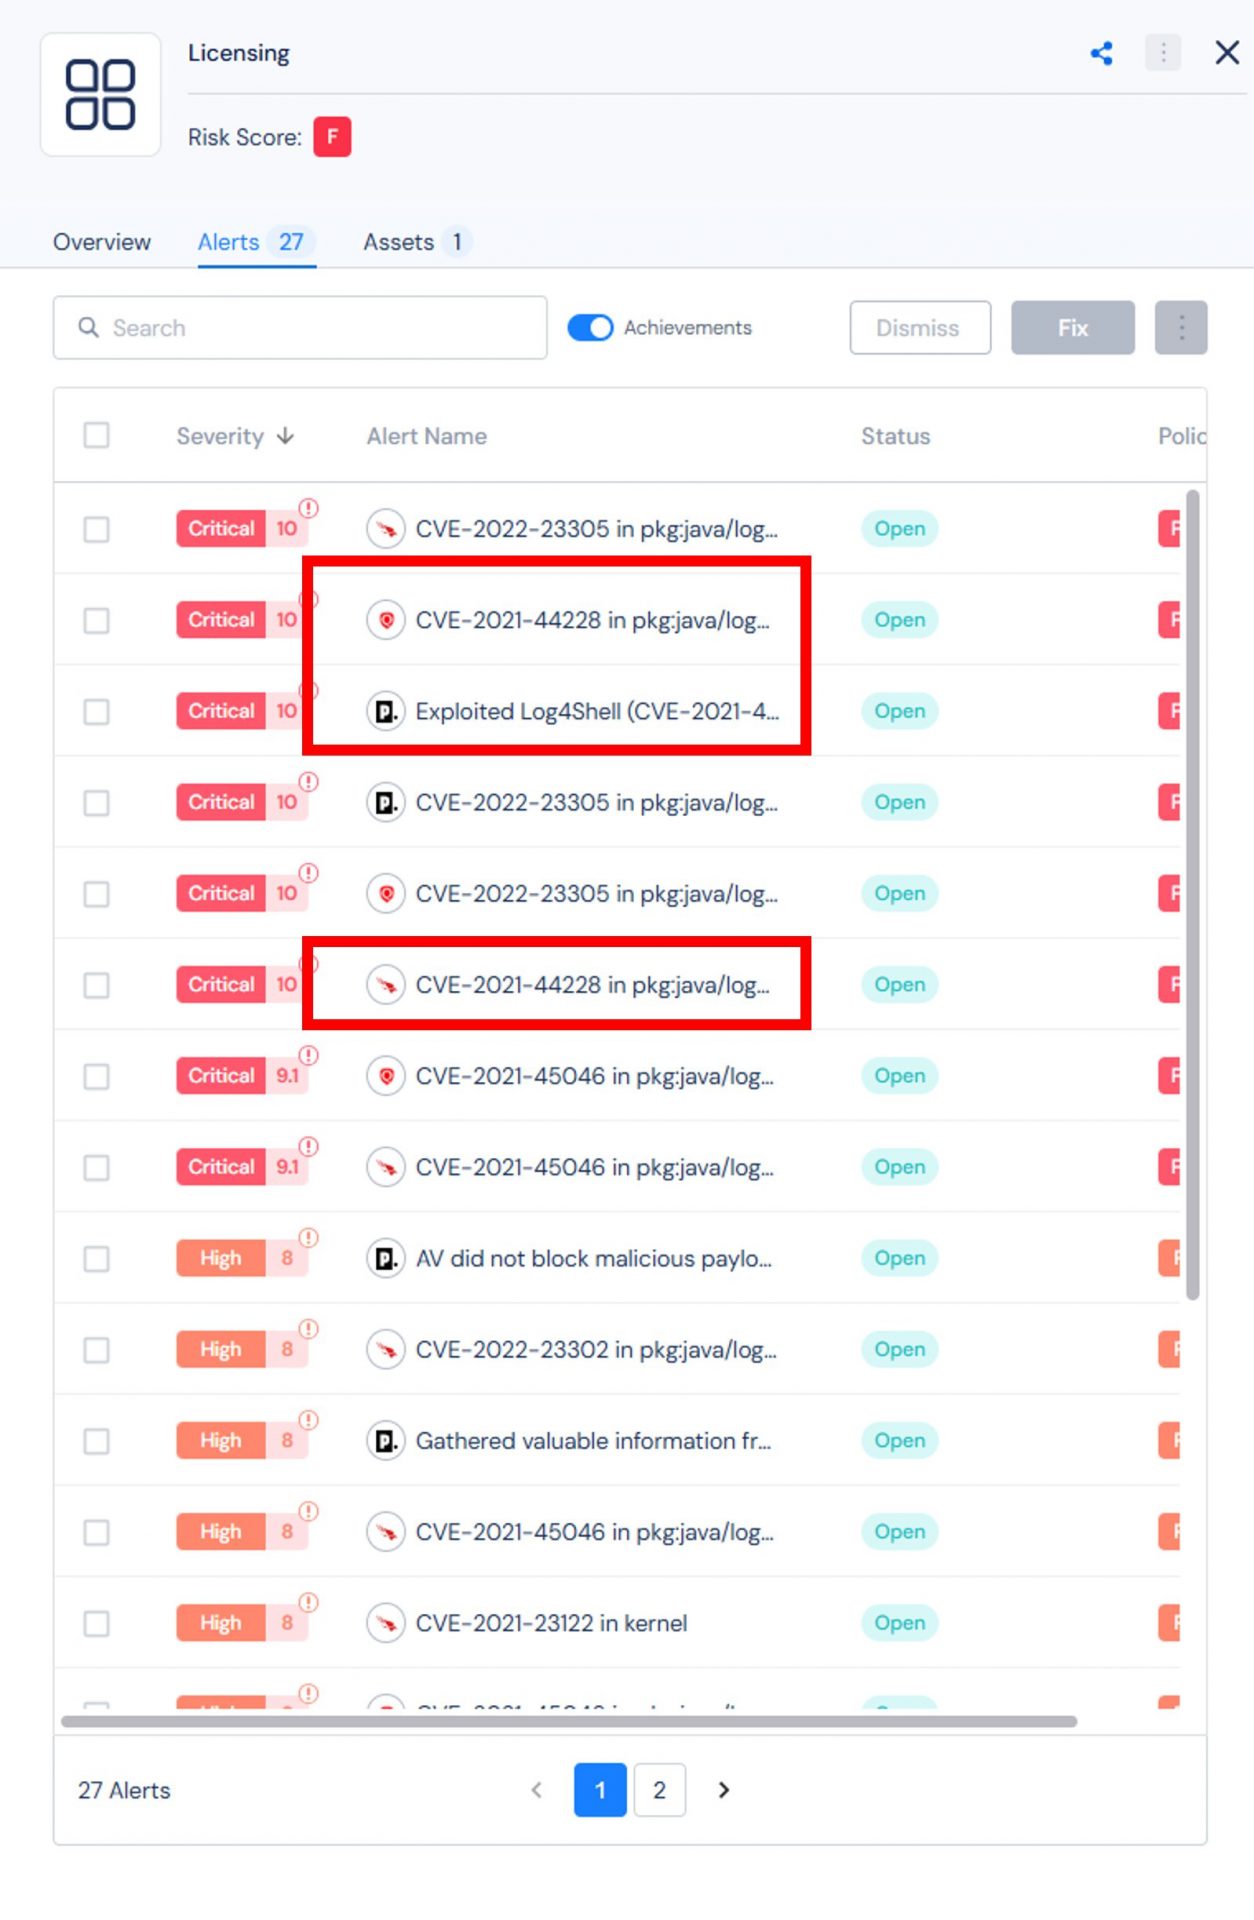
Alertの画面からは連携している製品からLicensingのアプリケーションに紐付く検出結果を、重要度やステータス、未対応件数とともに確認できます。
内容を確認すると、同一のCVE番号が割り振られている脆弱性が複数の製品からアラートとして挙げられていることが確認できます。
Penteraが検出したLog4Shellという脆弱性についてのアラートをクリックします。
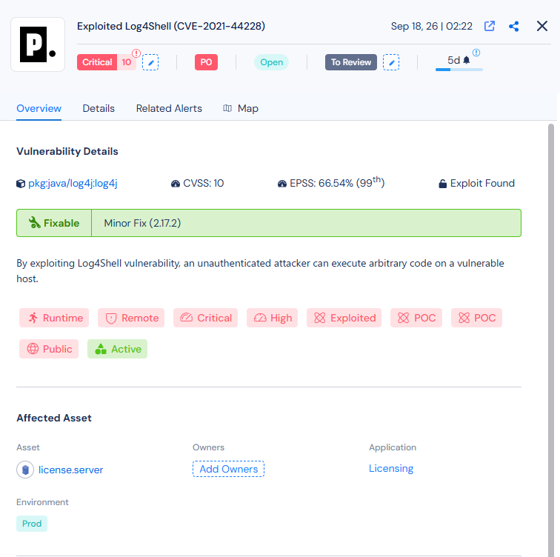
すると上記のようなアラートの詳細として、悪用が可能なのか、本番環境か、外部公開されているか、どのようにすれば対処できるのかなどの情報を確認できます。
これにより、対処方法を確認する手間の削減や、重大度だけでなく実際に悪用される可能性や重要な業務環境に影響するかを確認できるため、「なぜこの問題を先に対応するのか」を明確にしやすくなるなど、セキュリティ管理者の管理・運用コストを削減できます。
3.担当者へ依頼
続いて、担当者への依頼の工程についてご紹介します。
前段でご紹介した通り、同じ資産やアプリケーションに対して、複数の製品が検出結果を出すことがあります。検出結果ごとにチケットを作ると、同じ修正作業を何度も依頼することになりかねません。
Pentera Resolveは、同一の資産・アプリケーションに対して、同一の脆弱性や設定不備などの事象であるかを識別することができます。
前段のAlertの画面からRelated Alertsのタブに移ります。
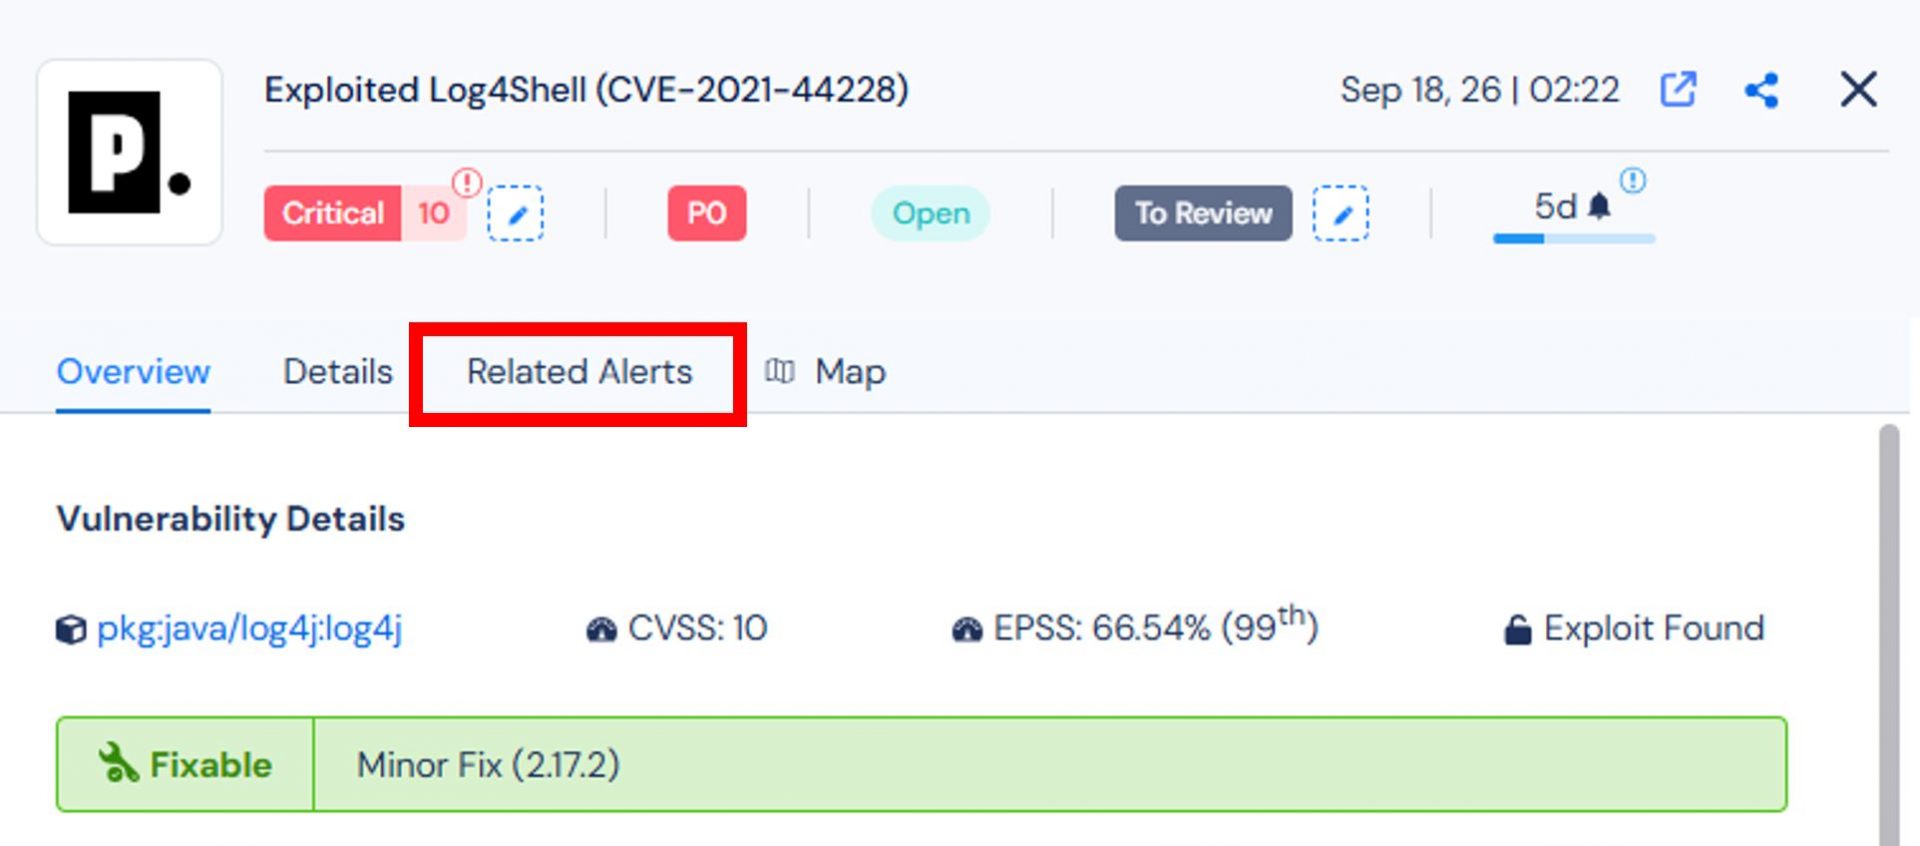
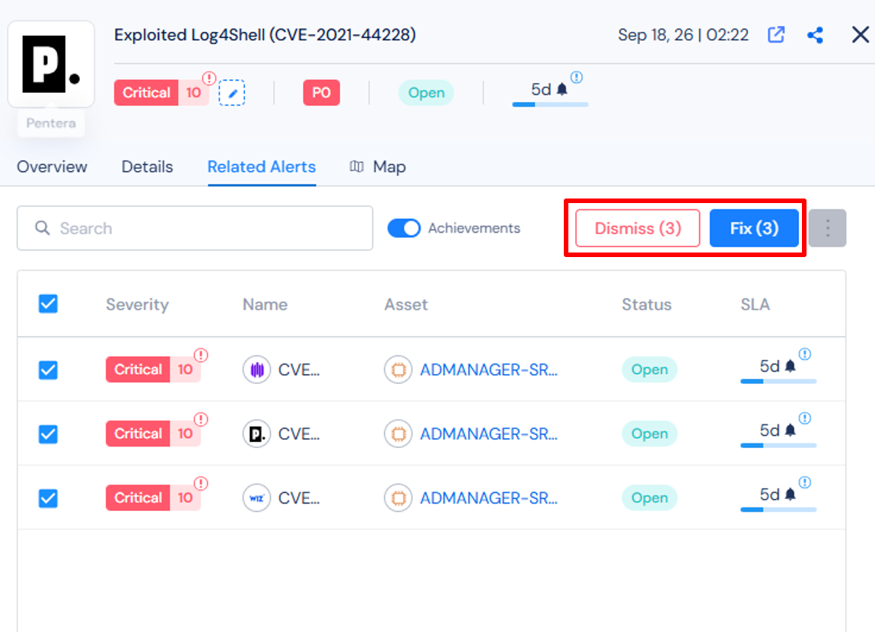
Related Alertsでは、同一の資産に対して複数のセキュリティ製品から発報されたアラートをまとめて確認できます。
これにより、一つの修正作業で複数のセキュリティ製品から発報されているアラートをまとめ、必要な情報を付けて担当者へ依頼できます。
Resolveは、JiraやServiceNowなどの対応管理ツールとの連携ができます。対象資産、アプリケーション、優先度、修正内容、期限などを既存の業務フローへつなげることで、チケット作成や情報整理の手作業を減らします。
4.修正状況と解消結果を確認する
Tasks画面では、対応管理ツール側のチケットの状態と、そのチケットに紐づく検出結果の状態を同じ画面で確認できます。関連するアラートの件数、対応状況、担当者、SLA、連携しているJiraやServiceNowのチケットへのリンクも確認できます。
担当者がJiraやServiceNowのチケットを完了にしても、連携元のセキュリティ製品で再スキャン・再検証した結果、問題が残っていれば未解決として把握し、必要に応じてチケットを再オープンして再対応につなげます。反対に、関連する検出結果がすべて解消されれば、チケットを完了として更新します。
これにより、担当者が対応管理ツールとセキュリティ製品を行き来して、チケットの状態と検出結果を手作業で照合したり、未解決の問題について再度チケットを作成したりする作業を減らせます。
Resolve導入で減らせる作業
Resolveは、実際の修正作業を代行する製品ではありません。複数のセキュリティ製品から届く検出結果を整理し、同じ問題をまとめ、担当者への依頼や修正後の確認までをつなげます。これにより、セキュリティ担当者が各製品を確認し、情報を整理して、チケットを作成・更新する作業を減らします。
|
作業 |
Resolve導入後の変化 |
|
検出結果の確認 |
複数製品のアラートを自動で集約し、各製品の画面を個別に確認する作業を減らす |
|
優先順位付け |
深刻度、悪用可能性、資産の重要度、本番環境などを組み合わせ、対応順を決める作業を減らす |
|
重複確認 |
同じ資産やパッケージに関するアラートをまとめ、同じ問題かどうかを一件ずつ確認する作業を減らす |
|
対応依頼 |
担当者、対象資産、修正方法、期限などをそろえ、JiraやServiceNowへの依頼作成・割り当てを効率化する |
まとめ
Pentera Resolveは、複数のセキュリティ製品から届く検出結果を集約し、重要度の判断、担当者への対応依頼、進捗管理、修正後の確認までを一つの流れで管理する製品です。
「検出結果を集約する」→「重要度を判断する」→「担当者へ依頼する」→「修正を確認する」という流れをつなぐことで、検出後の情報整理やチケット作成、修正状況の確認にかかる作業を減らします。
Resolveが脆弱性を自動で修正するのではなく、実際の修正は開発・インフラなどの担当チームが行います。Resolveは、修正に必要な情報を担当者へ届け、対応状況と修正後の確認結果を管理します。
複数のセキュリティ製品を利用しているものの、検出後の整理、対応依頼、修正確認に時間がかかっている場合は、現在の運用をどのように効率化できるかを確認できます。
この記事の投稿者Kojima
東京エレクトロンデバイスにてNetskopeのプリセールスを担当。
2023年入社で現在ネットワーク関連の技術を勉強中!
大学院では自然言語処理について研究していました。
この記事をシェア