Netskope One SD-WANのユースケース
前回のブログでは、クラウド利用に伴う課題と、SSE・SD-WANによる解決の考え方を整理しました。
本記事では、その課題をNetskope One SD-WANでどのように解決できるのかを、ユースケースごとに紹介します。単なる機能一覧ではなく、各ユースケースでどの機能を組み合わせ、運用や通信の考え方がどう変わるのかを説明します。
はじめに
前回のブログでは、クラウドサービスやリモートアクセスの利用拡大によって生じる通信品質、通信経路、セキュリティに関する課題を整理し、SSEとSD-WANがそれぞれどのような役割を担うのかを紹介しました。
SSEはWebやSaaSなどの通信に対する検査やアクセス制御を担い、SD-WANはアプリケーションや回線状態に応じた通信経路の選択を担います。両者を組み合わせることで、通信の種類や業務要件に応じて、経路とセキュリティ対策を検討できます。
本記事では前回の内容を踏まえ、Netskope One SD-WANを使った具体的な活用例を紹介します。Web会議やSaaS、リモートユーザー、プライベートアプリケーション、SSEとの連携など、企業の課題ごとにどのような構成を検討できるのかを説明します。
活用例1:Web会議や業務SaaSの品質を改善
課題
Web会議や音声通話、業務SaaSの利用が増えると、回線の帯域だけでなく、遅延、揺らぎ、パケットの欠落が業務に影響します。
特定の回線を常に優先するだけでは、回線品質が低下した際に、通信に適した別の回線へ柔軟に切り替えられず、通信品質が低下する可能性があります。
Netskope One SD-WANでの対応
アプリケーション単位の経路選択と複数回線を組み合わせ、通信の種類や回線状態に応じて経路を使い分けます。Netskope One SD-WANの「Context-aware AppQoE」は、アプリケーションの種類や通信状況を考慮して通信品質を制御する機能です。
-
Web会議や音声通話は、遅延・揺らぎ・パケット欠落などを考慮し、設定したポリシーに応じて適切な経路へ自動的に誘導する
-
業務SaaSは、アプリケーションの重要度や利用目的に応じて、優先度や利用経路を設定する
-
大容量通信は、重要な業務通信を圧迫しないように制御する
期待できること
通信品質に関する問い合わせが発生したとき、回線全体ではなく、どのアプリケーションと経路に問題があるのかを確認しやすくなります。
活用例2:SaaS通信を本社へ戻さず接続
課題
クラウドサービスの通信を一度本社やデータセンターへ戻してからインターネットへ出すと、通信経路が長くなり、WANや本社側の設備に負荷が集中することがあります。
Netskope One SD-WANでの対応
拠点からインターネットやSaaSへ直接接続する、ローカルブレイクアウトを検討します。
ただし、ローカルブレイクアウトは単にインターネットへ直接接続することではありません。直接接続する通信をどこで検査し、どのログを残すのかを合わせて設計します。
Netskope One SD-WANでは、SD-WANがアプリケーションや回線状態に応じて通信経路を選択し、必要なWeb・SaaS通信をNetskope One SSEへ送って検査・制御する構成を検討できます。
つまり、SD-WANとSSEは一方だけで完結させるのではなく、SD-WANが通信経路の選択を担い、SSEが必要な通信のセキュリティ検査やアクセス制御を担う形で連携します。
期待できること
-
クラウドサービスへの経路を短くできる可能性がある
-
本社やデータセンターへの通信集中を抑えられる可能性がある
-
ローカルブレイクアウトとセキュリティ検査を合わせて検討できる
活用例3:在宅勤務者や出張者にも拠点と同じ方針を適用
課題
拠点のネットワークはSD-WANで管理していても、在宅勤務者や出張者はVPN、リモートアクセス製品、端末側の個別設定など、別の仕組みで管理されることがあります。
その結果、拠点とリモートユーザーで、利用できるアプリケーションやセキュリティ方針が異なる場合があります。
Netskope One SD-WANでの対応
Endpoint SD-WANやNetskope One Clientを利用し、拠点だけでなく、在宅勤務者や出張者の端末にも、拠点と共通のNetskopeによる通信ポリシーやセキュリティポリシーを適用する構成が実現できます。
ユーザーや端末の状況を考慮しながら、クラウドサービスやプライベートアプリケーションへの接続方針を設計します。
期待できること
-
拠点とリモートユーザーで、共通の通信方針を検討できる
-
ユーザーや端末に応じたアクセス制御を組み合わせられる
-
端末からプライベートアプリケーションへ接続する方式を整理できる
Endpoint SD-WANの対象OS、必要な機能、ライセンス、対応アプリケーションは、導入前に確認が必要です。
活用例4:SD-WANとSSEを連携して通信を検査・制御
課題
拠点からWebやSaaSを利用する場合、通信経路の最適化だけでなく、アクセス制御やセキュリティ検査も必要になります。
一方で、SD-WANとセキュリティ製品を別々に運用すると、どの通信をどの経路へ送り、どのポリシーを適用したのかを整理しにくくなることがあります。
Netskope One SD-WANでの対応
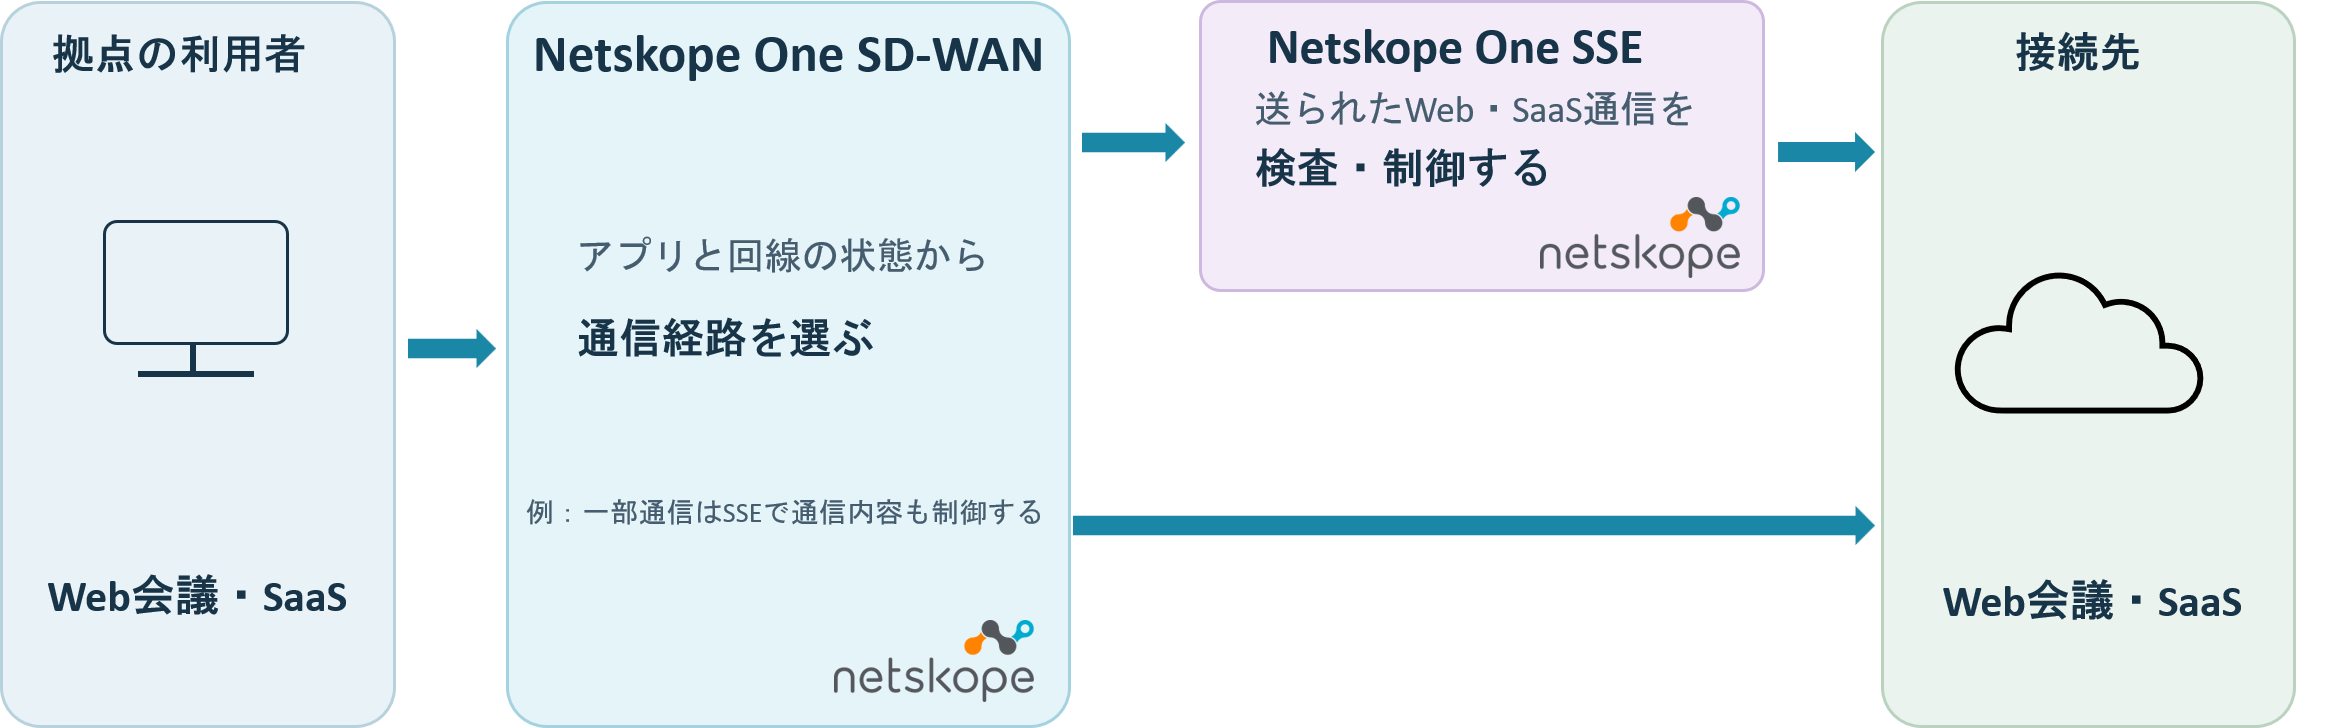
アプリケーション、回線状態、通信先などに応じてSD-WANで通信経路を選択します。そのうえで、検査が必要なWeb・SaaS通信をNetskope One SSEへ送り、セキュリティポリシーに基づいて検査・制御する構成を検討できます。
また、社内やデータセンターなどのプライベートアプリケーションへの接続には、Netskope One Private Accessを組み合わせます。ネットワーク全体ではなく、許可したアプリケーション単位でアクセスを制御し、ユーザーや端末の条件に応じて接続範囲を使い分けることができます。
SD-WANは通信経路の選択を担い、SSEはWeb・SaaS通信の検査やアクセス制御を担います。Private Accessは、プライベートアプリケーションへのアクセス制御を担います。これらを組み合わせることで、通信ごとに経路とセキュリティ対策を整理できます。
-
Web・SaaS通信をNetskope One SSEで検査・制御する
-
アプリケーションや回線状態に応じて通信経路を選択する
-
通信先や利用者・端末の条件に応じてポリシーを適用する
-
SD-WANとセキュリティの運用状況を関連付けて確認する
どの通信をSSEへ送るか、どのポリシーを適用するかは、対象ユーザー、端末、アプリケーション、契約内容、構成を踏まえて設計します。
期待できること
SD-WANによる通信経路の最適化と、SSEによるセキュリティ検査・アクセス制御を組み合わせ、拠点からクラウドサービスを利用する際の通信とセキュリティの方針を整理できます。
まとめ
Netskope One SD-WANは、複数回線を利用するためだけの仕組みではありません。
Web会議やSaaSの品質改善、クラウドサービスへの効率的な接続、拠点間通信の整理、リモートユーザー対応、プライベートアプリケーションへのアクセス、ネットワーク分離、障害時の可視化など、企業の課題に応じた活用を検討できます。
機能の有無だけでなく、次の点を整理することが重要です。
-
どのユーザーが、どのアプリケーションを利用するのか
-
通信ごとに、どの経路を利用するのか
-
どこでセキュリティ検査を行うのか
-
障害時に、どの通信を継続させるのか
-
導入後に、誰がどの情報を確認するのか
Netskope One SD-WANは、ネットワークとセキュリティを別々の課題として扱うのではなく、拠点、ユーザー、端末、アプリケーションを含めて通信を設計するための選択肢です。
この記事の投稿者Kojima
東京エレクトロンデバイスにてNetskopeのプリセールスを担当。
2023年入社で現在ネットワーク関連の技術を勉強中!
大学院では自然言語処理について研究していました。
この記事をシェア