通信データを守る ~ネットワーク暗号化装置の可能性~
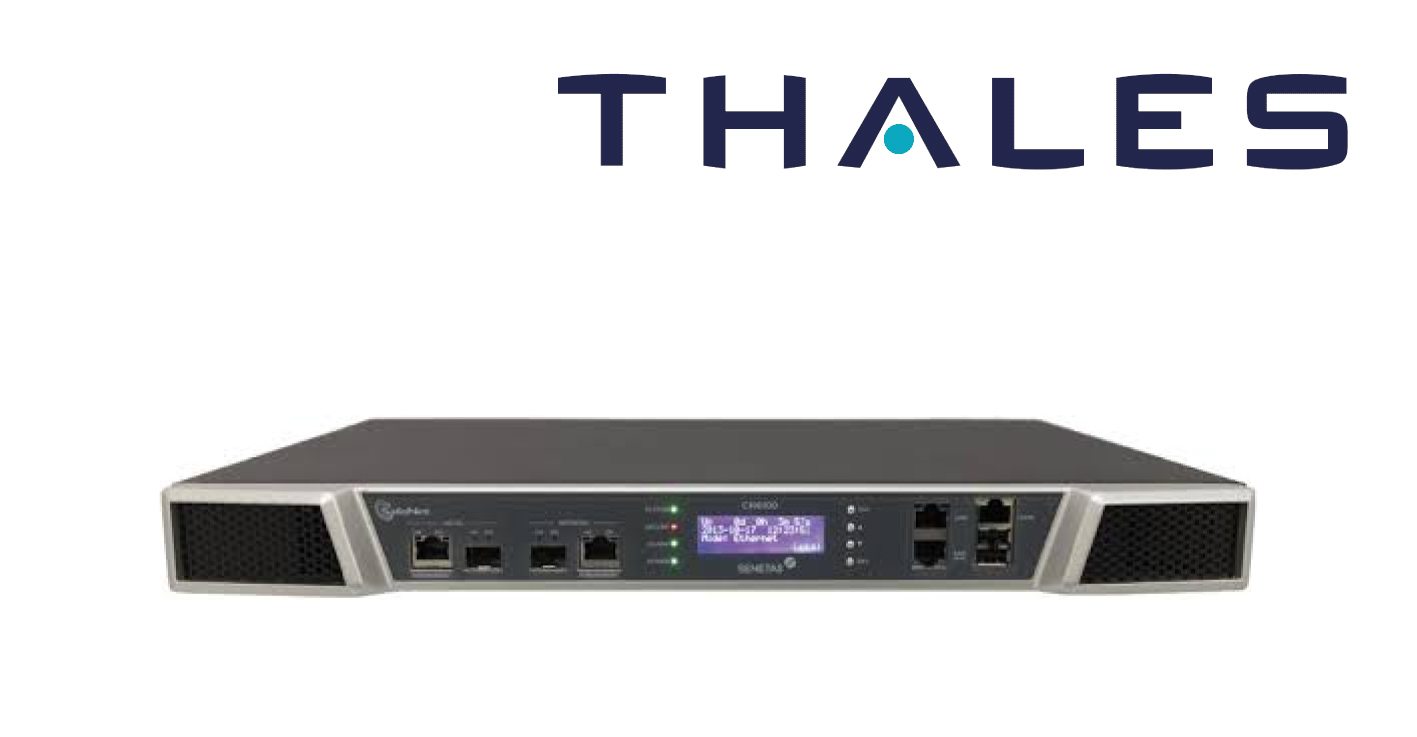
インラインネットワーク暗号化装置をご紹介します。
はじめに
当社では、Thales社のHSMや鍵管理製品であるCipherTrust Managerをはじめ、さまざまなデータセキュリティ製品を取り扱っています。
最近、複数のお客様(SIer様)にThales社のHSE(High Speed Encryptor)と呼ばれるネットワーク暗号化装置をご紹介する機会がありました。その際、「こんな製品があるなんて!早く知りたかったです!」という反応を多くいただきました。そこで今回は、インラインネットワーク暗号化装置の概要と、企業ネットワークにおける活用の可能性について触れたいと思います。
ネットワーク暗号化装置とは?
ネットワーク暗号化装置は、暗号化対象となるネットワーク経路上に配置し、装置間を通過する通信データを暗号化する専用装置です。端末やアプリケーションごとに暗号化機能を組み込むのではなく、拠点間通信やデータセンター間通信など保護したいネットワークの両端に装置を配置するため、既存環境の構成を大きく変更することなく導入できます。この様な装置は一般にインラインネットワーク暗号化装置(INE: In-line Network Encryptor)とも呼ばれます。
さて、ご存じない方も多いと思いますが、高い機密性が求められるIP通信の分野ではHAIPEという規格があります。HAIPEはHigh Assurance Internet Protocol Encryptor(高保証IP暗号化装置)の略称で、NSA(米国家安全保障局)が定める最高機密クラスの通信暗号化規格です。IPレベルで通信を保護する点ではIPsecと共通する部分があり、防衛・政府通信など厳格なセキュリティ要件が求められる領域(主に米国や軍関連企業等)ではかなり昔(十数年前?)から利用されています。ネットワーク暗号装置の中にはHAIPE準拠しているものもあれば、Thales社HSEの様にFIPS140-3規格に準拠しているものもあります。どちらも共通するのは、暗号化したいネットワークの両端に配置して使うということです。残念ながら、国内では認知度は低いですが、この様なネットワーク暗号装置は海外では実は結構利用されています。私が調べた限り、ネットワーク暗号化装置の製造ベンダーはワールドワイドで両手で数えられる程度存在しているようです。
日本においては、国の機関でもそこまでのセキュリティは求めてはいない(その様なガイドラインや規格なども存在しない)こともあり、日本で認知されていない理由なのかなと思っています。。
主な導入・活用分野
ネットワーク暗号化装置は、これまで主に次のような分野で活用されています。
防衛・軍事分野
国防・軍事分野では、指揮統制システム、部隊間の戦術データ通信、戦地・艦船と司令部の間の衛星通信など、機密性と可用性の両方が求められる通信を保護するために利用されています。
政府機関・国家安全保障
大使館などの海外拠点と本国を結ぶ通信、省庁間の秘匿通信、国家レベルの情報・諜報ネットワークなど、通信内容そのものが高い機密性を持つ環境でも活用されています。
宇宙・航空宇宙分野
衛星の管制通信、地上局とのデータ通信、ミッションクリティカルなダウンリンク通信など、通信経路の保護がミッションの継続性に直結する領域でも利用されています。
重要インフラ
重要インフラの分野でも、制御システムや基幹ネットワークの通信保護に、ネットワーク暗号化装置が活用されるケースがあります。対象となる環境では、サイバー攻撃や通信傍受による影響が大きくなるため、通信経路そのものを保護する考え方が重要になります。
耐量子暗号(PQC)への移行を見据えて
続いて、セキュリティ・暗号業界界隈の今後にも触れたいと思います。
量子コンピュータの実用化が進んだ場合、現在広く利用されているRSAや楕円曲線暗号(ECC)などの公開鍵暗号が、将来的に脅威へさらされます。暗号化された通信データを今保存しておき、将来量子コンピュータなどを用いて復号する「Harvest Now, Decrypt Later(HNDL)」のリスクも指摘されていますので、暗号資産の把握、耐量子暗号(PQC)への移行計画を早期に検討することが重要です。さらに、米国では2026年6月22日付の大統領令「Securing the Nation Against Advanced Cryptographic Attacks」で、連邦政府の高価値資産(HVA)および高影響システムについて、鍵確立を2030年末までに、デジタル署名を2031年末までにPQCへ移行する方針が示されました。重要インフラの管理者・運用者のPQC移行計画策定を支援する方針も示されました。
詳細は以下リンクをご覧ください。
The White House: Securing the Nation Against Advanced Cryptographic Attacks
これは米国連邦政府を対象とした方針ですが、重要インフラや機密情報を扱う民間企業にとっても、暗号方式の将来性を考える上で参考となる動きかと思いますね。
民間企業における導入の可能性
ネットワーク暗号化装置は、これまで防衛・軍事、政府、宇宙など、特に高いセキュリティが求められる分野で利用されてきました。一方で、HNDLのリスクやPQCへの移行を見据えると、重要情報を扱う民間企業(通信キャリア、金融、製造業、医療、データセンター事業者等)においても、拠点間通信やデータセンター間通信をどのように保護するかを、早い段階から検討・再考する必要が出てきている様に思います。国内における拠点間通信はIPSecVPNやキャリアの専用線サービスが殆どかと思いますが、ゼロトラストネットワークの考え方だとキャリアさんが通信データを覗き見されるリスクもあるし、IPSecVPNだと遅延が気になる、頻繁なパッチ適用など運用上の課題がある方も多いかと思います。第三の選択肢としてネットワーク暗号装置導入を検討してもよいのでは!!と思いました。
以下の様な課題を抱えている方にとってはまさにHSEが最適解と思っています!
-
高帯域通信を暗号化したい
-
暗号化による遅延やネットワーク負荷を抑えたい
-
閉域網や専用線上の通信も保護したい
-
既存のアプリケーションやネットワーク構成を大きく変更したくない
-
HNDLやPQC移行を見据え、長期的な暗号アジリティを確保したい
- 運用の手間を少なくしたい(HSEでは通信暗号化で使うAES鍵を自動でローテーション可。手離れ良し!)
まとめ
ネットワーク暗号化装置は、これまで主に防衛・政府・宇宙などの分野で長年利用されてきた製品です。しかし、特に日本国内では圧倒的に認知度が低いです!!拠点間通信やデータセンター間通信の機密性、性能、運用性、将来のPQC対応を踏まえたネットワークのセキュリティ対策を総合的に考える上で、ネットワーク暗号化装置の導入は有力な選択肢かと思います。Thales社のHSEはFIPS140-3認定を受けたPQC対応(※)のネットワーク暗号化装置であり、柔軟な構成で導入が可能です。暗号化したいネットワークの両端に配置、と書きましたが、ポイントツーポイントの2拠点間だけでなく、もちろん複数拠点のマルチ・フルメッシュの構成でも導入は可能です!
ネットワーク暗号化装置は、特に日本国内では一般には広く知られた製品カテゴリではないと深く実感していますが、サイバー攻撃や暗号技術の変化を見据え、通信経路そのものを保護するという考え方は今後ますます重要になるのではないでしょうか?
国内での導入実績が少ないので、国内での認知度を高めていくためにも、興味のある企業様がいらっしゃいましたら是非PoCなど共同で検証もできればなー、なんて思ってます。。
ソリューションページでもHSEを紹介していますのでご興味あるかたは是非!
(※)HSEにおけるPQC対応についての補足です。実際の通信データはAES256bits鍵(耐量子安全性有)で暗号化し、HSE間でこのAES256bits鍵を交換する際にPQC対応の証明書をサポートしています。

この記事の投稿者こばやし
東京エレクトロンデバイスにて製品サポートエンジニアを担当。
業界でもニッチなセキュリティ製品を数年担当。
趣味はサーフィンです。が、週末は子育てに奮闘中で最近は海に繰り出せずにいます。
この記事をシェア