Entrust CSPのクリプトインベントリ機能を検証してみた
PQC対応に注目が集まる中で、暗号鍵・証明書などを棚卸しする、クリプトインベントリの技術が注目されています。Entrust社のCSP製品を使って、実際にクリプトインベントリ機能を試してみました。
最近よく聞く「PQC対応」って何だ?
現在使われている暗号アルゴリズムは、将来的に量子コンピュータに破られてしまうと言われています。簡単にいうと、このままだと今暗号化している大事なデータが全部元のデータに戻されてしまって大変なことに…というリスクがあるわけです。
その量子コンピュータとやらでも破られないような暗号アルゴリズムを作らねば!ということで、実はその次世代暗号が既に開発されています。これをPQC(耐量子計算機暗号)といいます。今使っている暗号アルゴリズムをこのPQCに置き換えていかないとね~ということで、国内外ともに注目が集まっています。
PQC対応の第1ステップ 「クリプトインベントリ」とは
ここで問題が出てきます。置き換えると言っても、何を置き換えればいいのやら…証明書や鍵は、サーバーに、ネットワーク機器に、気づけば組織のあちこちに散らばっています。いきなり「PQC対応しようぜ!」と言われても、何を移行すればいいのか分かりません。はじめに必要なのは、どこに、どれだけPQC対応すべきもの(具体的には暗号鍵・証明書)が存在しているのかを棚卸しすることです。これをクリプトインベントリといいます。
実際に棚卸ししてみよう!
当社が取り扱っているEntrust社のCSPという製品はそんなクリプトインベントリの機能を持っています。あるネットワーク範囲やクラウドサービスに存在する証明書や鍵を棚卸しして、一覧表示することができます。今回はその機能を一部検証してみました!
いつも使っている検証環境にスキャンをかけてみた
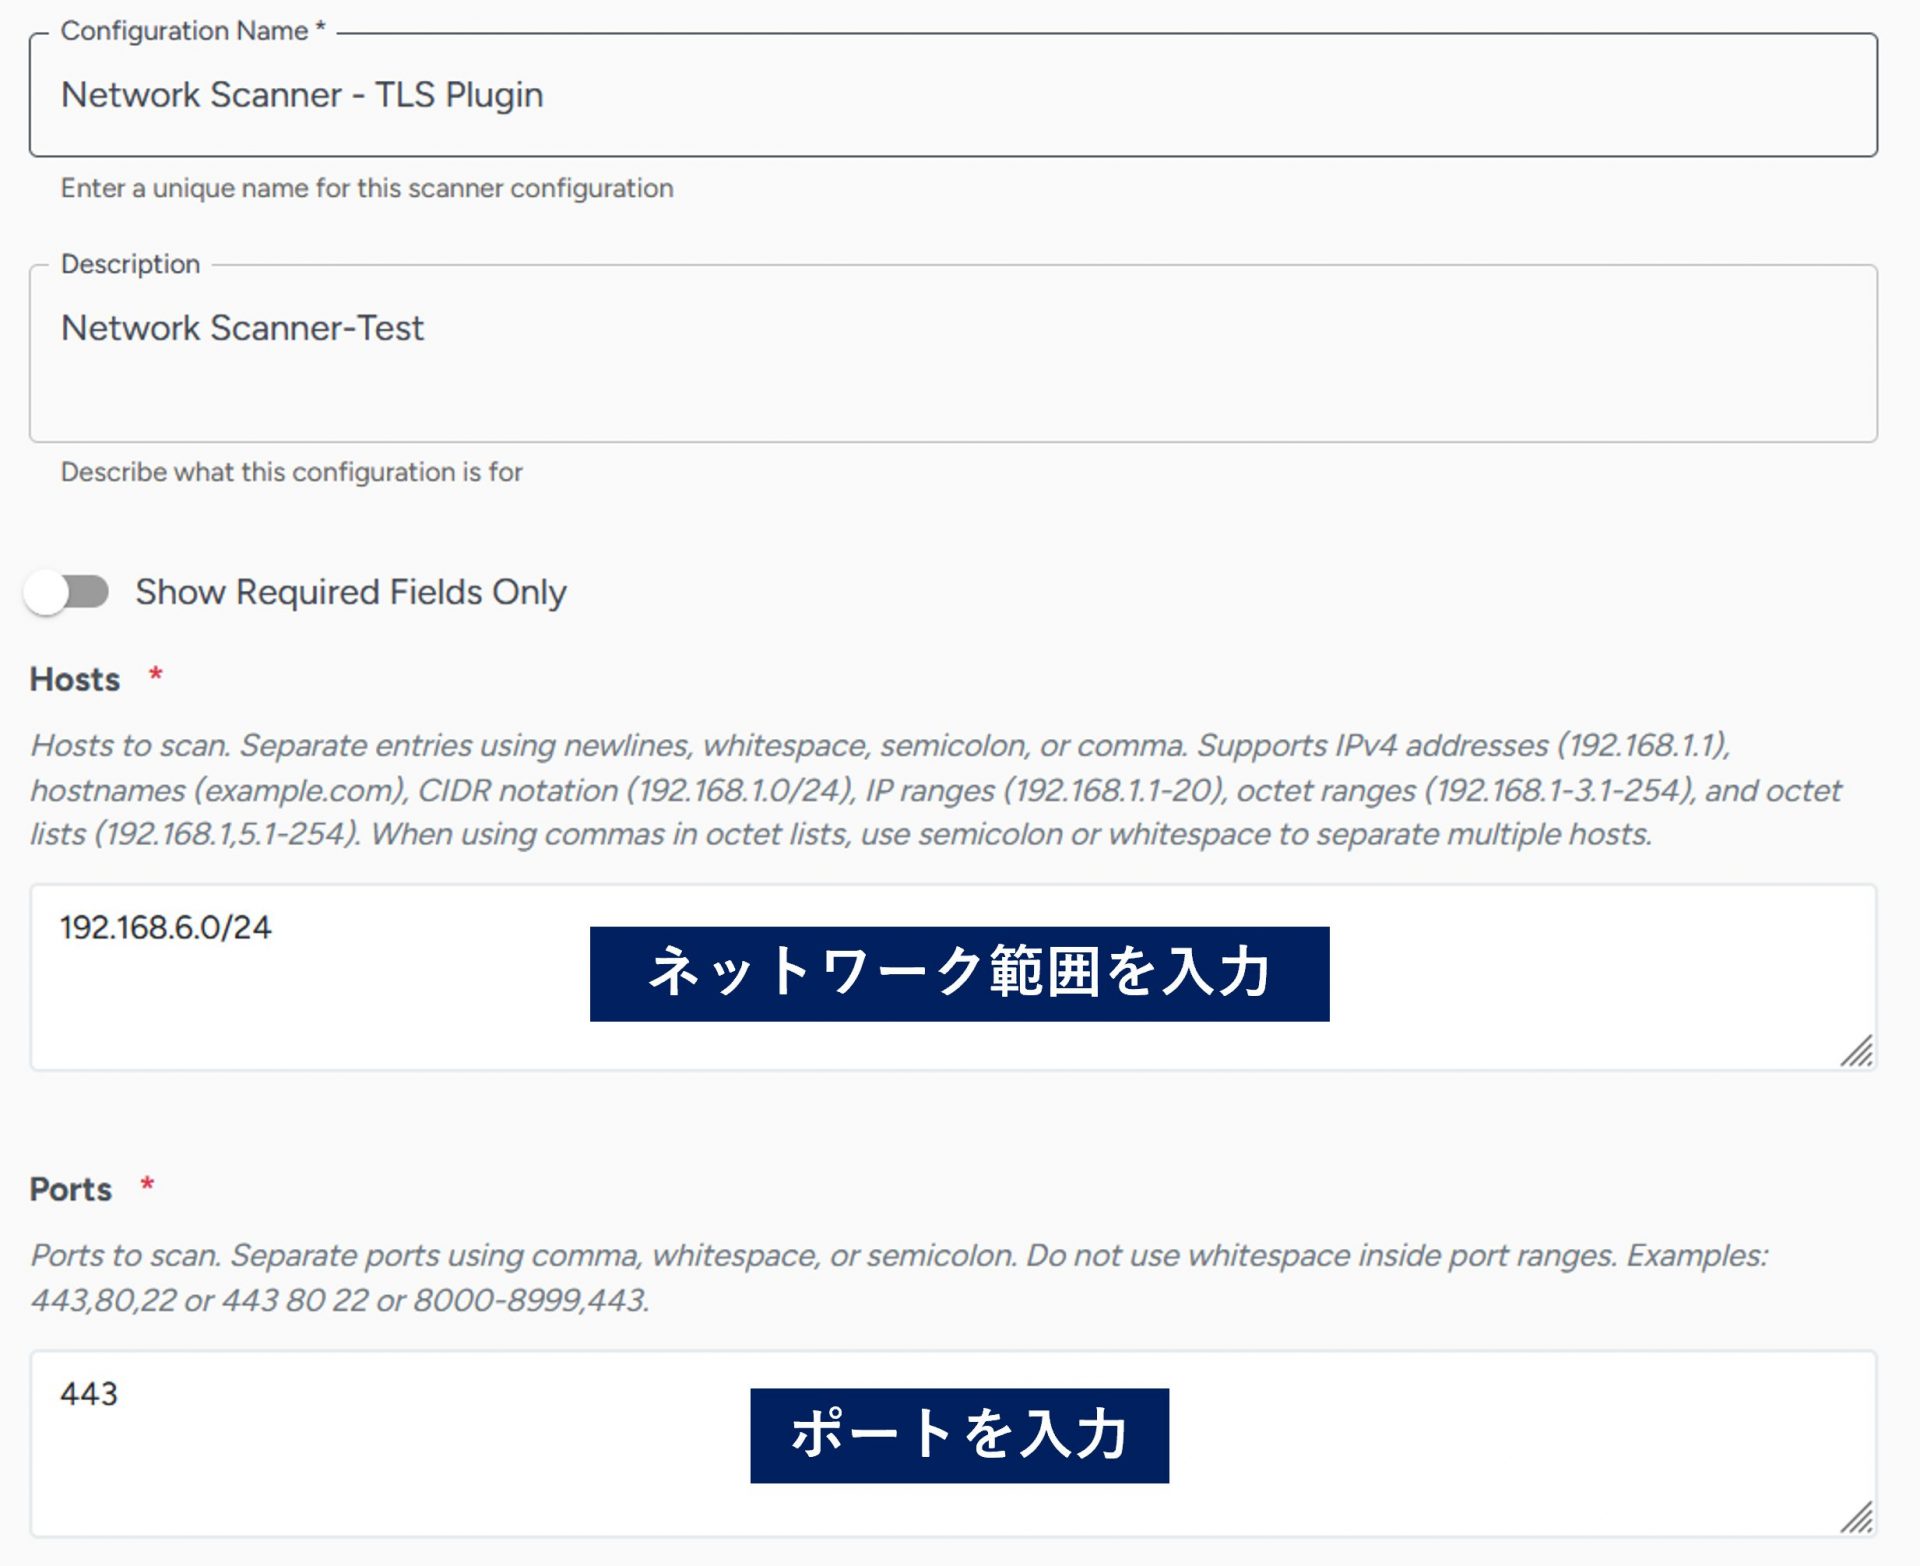
AWS KMS、Azure Key Vaultなど、スキャン先ごとに専用のプラグインが用意されていますが、今回使うのはNetwork Scanner – TLS Pluginというものです。サービス関係なくネットワーク範囲内に存在するTLS証明書をスキャンすることができます。範囲とポートを指定して実行するだけです。
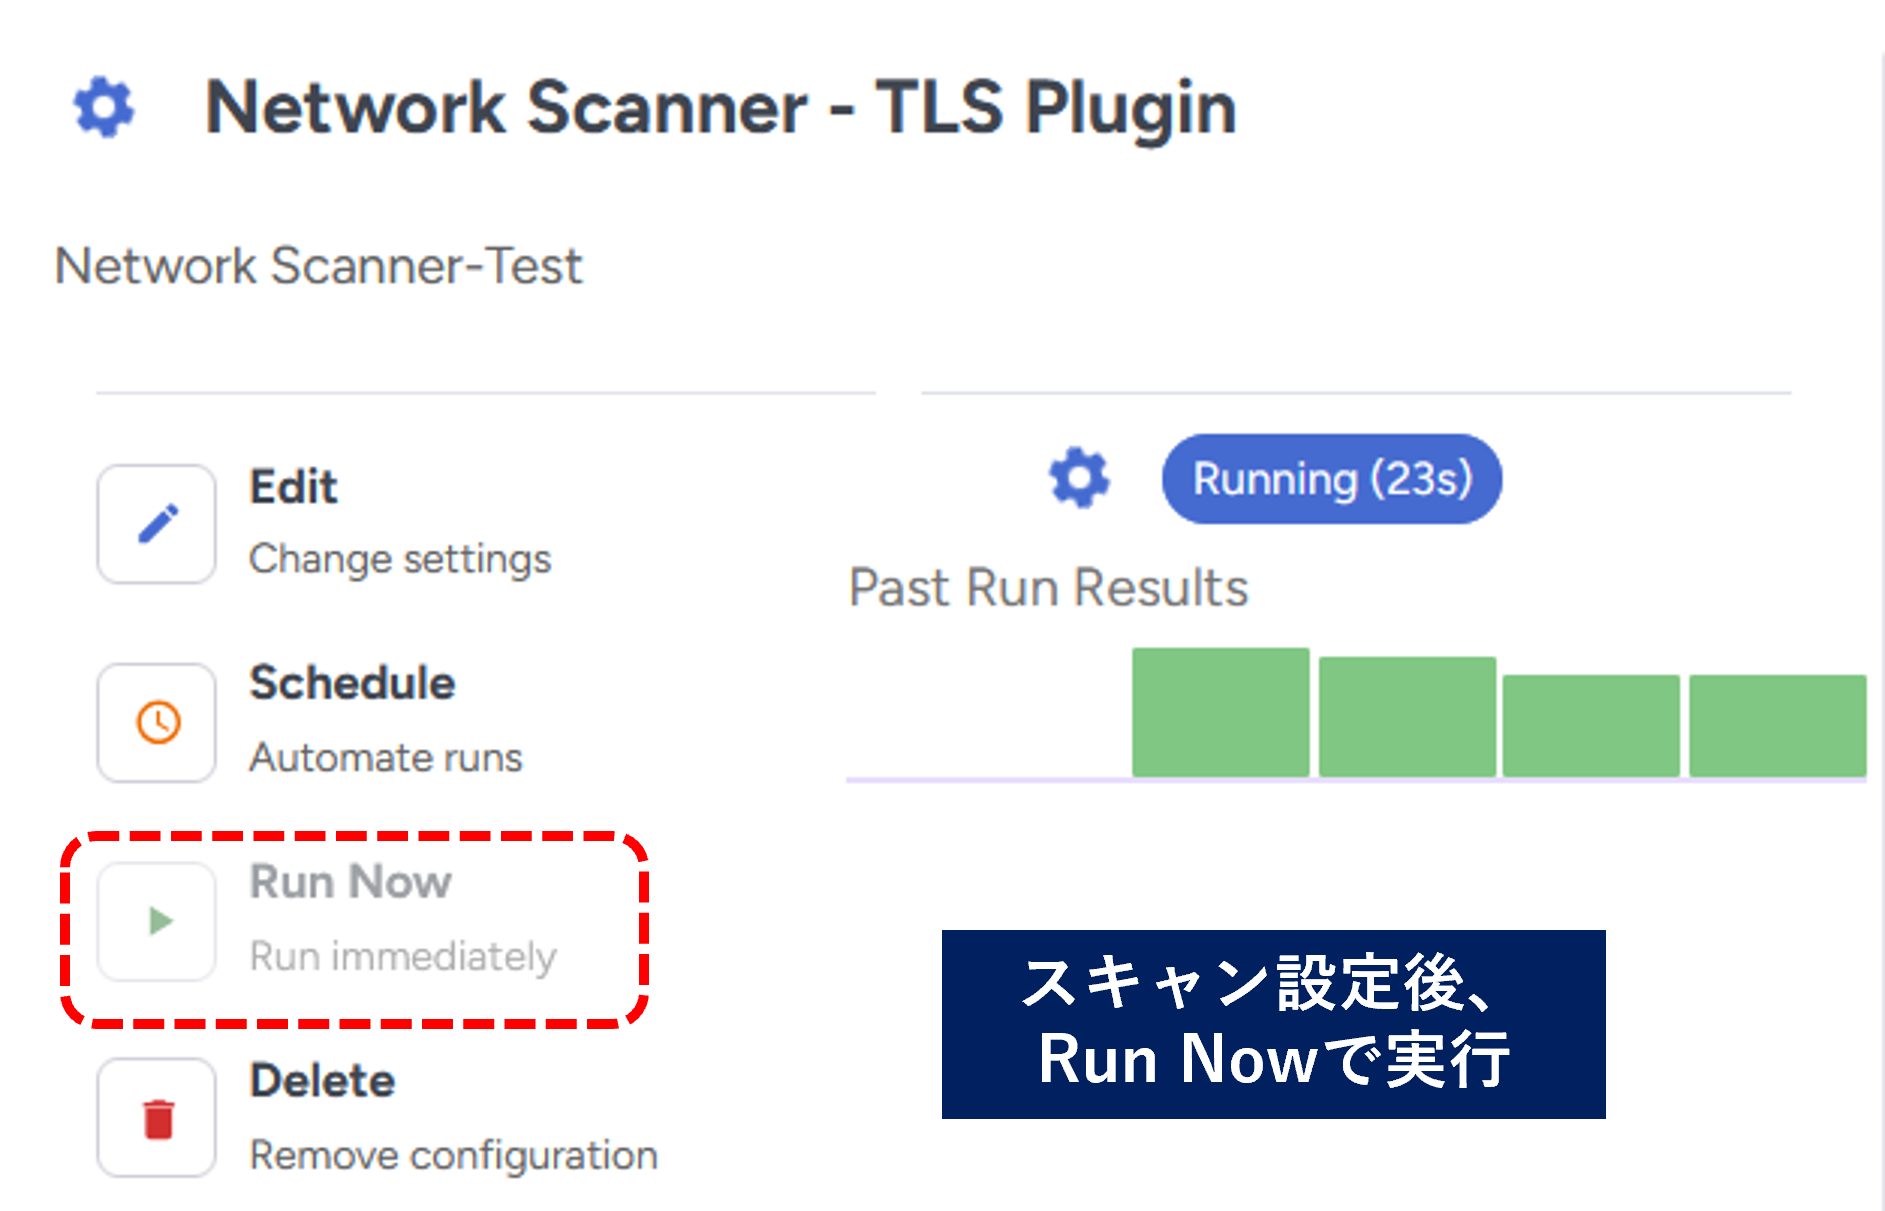
スキャン設定後は、登録したスキャン設定の画面から「Run Now」で実行するだけです。
今回は手動で実行しましたが、毎日同じ時間に定期実行することもできます。
スキャンした結果を見ると、13件の証明書がヒットしたようです。GUI画面に一覧表示されています。
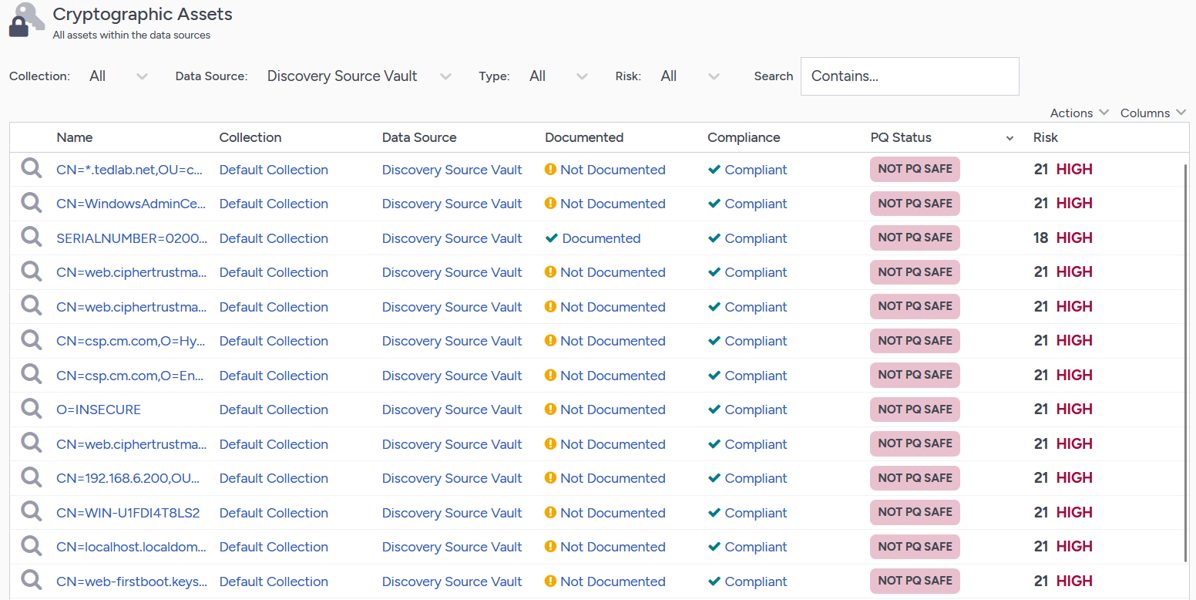
VMware ESXi・F5 BIG-IP・Entrust・Thalesなど、多種多様なサーバーのTLS証明書が検出されていますが、スキャン結果でまず目を引くのは、怒涛の【NOT PQ SAFE】です。PQC非対応のアルゴリズムが使われていますよ!と指摘されているわけですね。Riskも全て【HIGH】で、少し怒られている気分になりますが、リスク・コンプライアンス準拠を評価する基準は後から設定できます。
本当にPQ SAFEのものを識別できるのか?
先ほどは【NOT PQ SAFE】と判定されてしまいましたが、ちゃんとPQC対応済みのものは【PQ SAFE】判定されるのか…?と思っていたところ、DigiCert社がPQC証明書に対応したテストサーバー(mldsa.digicert.com)を公開していたので、そこにスキャンをかけてみることに。このようにホスト名も指定できるので、インターネット上のサーバーの証明書もスキャンができます。
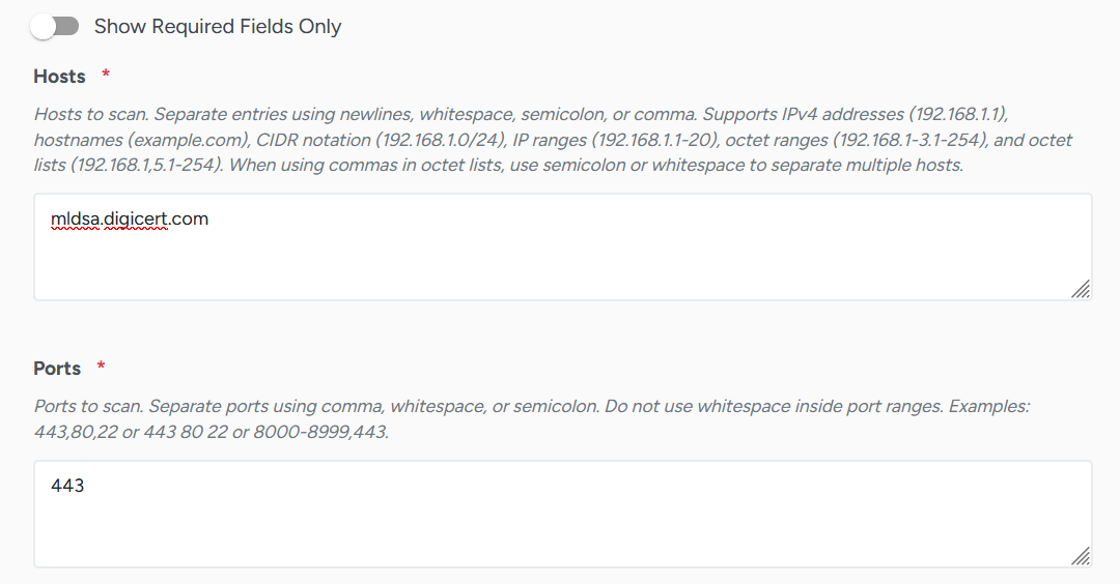
気になるスキャン結果は…?
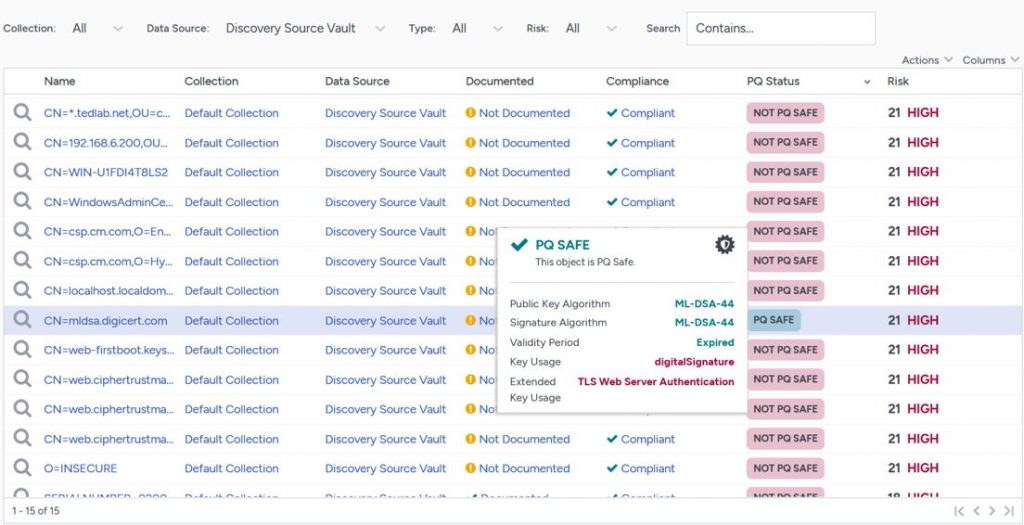
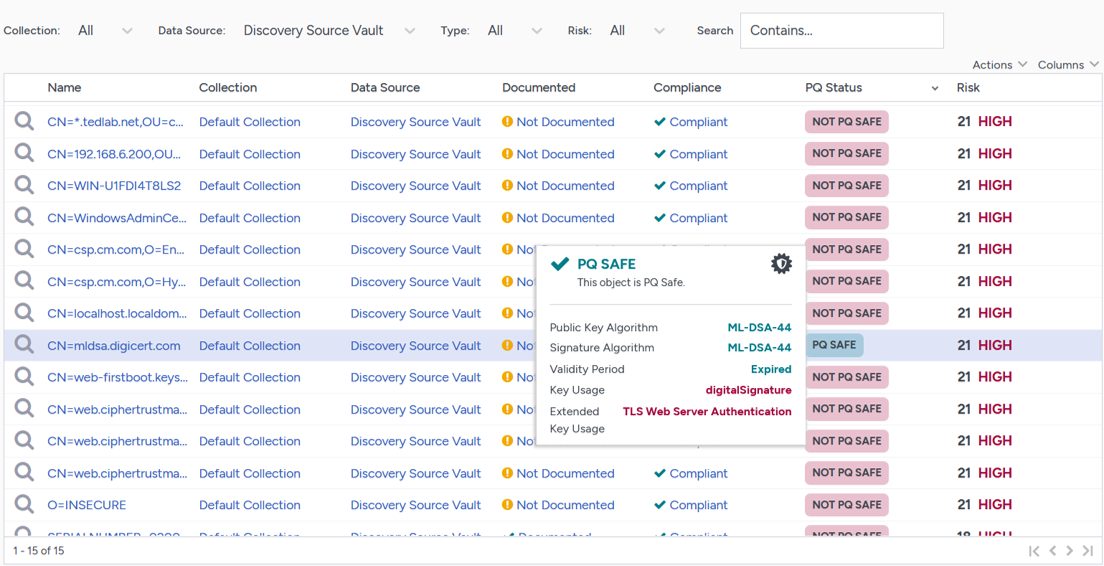
ちゃんと【PQ SAFE】と出ました!
PQC対応アルゴリズムの1つである、ML-DSA-44のアルゴリズムが使われていることまで見えていますね。まずは棚卸しから始めて、PQC対応のものに置き換えながら、この【PQ SAFE】を少しずつ増やしていく。PQC移行のおおまかな流れを感じることができました。
おわりに
「PQC対応って最近よく聞くけど、結局何をすればいいの?」という声をよく聞きます。今回クリプトインベントリ機能を検証してみて、確かに人力での棚卸しはさすがに厳しいな…と、この技術が注目されている理由を実感しました。今回はそんな棚卸しの話が中心でしたが、実際にPQC導入のための製品も当社は扱っています。これからもPQCまわりの情報をどんどん発信していきますので、お付き合いいただけるとうれしいです~!
この記事の投稿者うえば
東京エレクトロンデバイスで主にHSM(Hardware Security Module)や
KMS(Key Management System)などの暗号・鍵管理ソリューションを
担当。現在はプリセールスエンジニアとして活動中。
この記事をシェア