PHP2Shellを発見したWiz Researchと脅威インテリジェンスセンターとは
みなさん、こんにちは
プリセールスエンジニアのNakadaです。
Wiz Researchは、PHPのコア部分に複数の重大な脆弱性(PHP2Shell)を発見し、各関与メーカーと連携した結果、世界中にいち早く共有することに貢献しました。
PHPは世界中のウェブサイトの70%で利用されていて、今回見つかった脆弱性は、セキュリティ上の脆弱性の深刻度を定量的に評価したCVSS v4.0で9.2(Critical、最高値10.0)という非常に深刻度が高いものとなります。2026年10月21日に修正パッチがリリースされましたが、IPAやJPCERT/CCからも注意喚起が公表されるなど、日本国内でも関心が高まっています。
本ブログでは、Wiz Researchが発見したPHP2Shellに触れ、Wizの脅威インテリジェンスセンター(Threat Intelligence Center)について紹介します。
■PHP2Shellについて
「PHP2Shell」の根本原因は、10年以上も前から存在していた致命的なエラー・メモリ不足の処理ロジックの欠陥に起因していました。このバグにより、認証不要のリモートプロセスメモリ漏えい(Heartbleed型)、認証不要のリモートコード実行(RCE)が可能となります。これらの脆弱性はPHPエンジンそのものに存在するため、その上で実行されているアプリケーションとは独立して影響を及ぼします。また、Wiz Researchによると、PHP 5.4まで遡るバージョンが影響を受けます。なお、この脆弱性は共通脆弱性識別子としてCVE-2026-109618、CVE-2026-109619が割り当てられています。Wiz Researchによると10年以上見つからなかった理由としては、欠陥を実証するには、研究者が実際に達成できる限界に近い、極めて複雑な一連の手順が必要で、今回は最先端AIモデルを利用することで、その障壁を大幅に低減し、長年存在していた欠陥を実証できたとのことです。
■Wiz Researchはどのように見つけたのか
Wiz社の記事によると、Wiz ResearchはPHPを利用する個別アプリケーションではなく、PHPコアエンジンのコードとエラー処理をAIで調査したそうです。使用した主なAI・ツールは、Wiz Atlas、Gemini 4 Argon、GPT-5.6 Solだそうです。 ※Wiz Atlas:Wiz社製自律型AIエージェント
発見の流れは、概ね次のとおりです。
1.AIを使ってPHPのコアコードを調査
Wiz Atlas、Gemini 4 Argon、GPT-5.6 Solを使い、PHPのメモリ処理や致命的エラー処理を分析
2.長年潜伏していたメモリ安全性の問題を発見
メモリ不足などでリクエストが異常終了した後、解放済みメモリや古い内部状態が次のリクエストに残る問題を発見
3.複数の脆弱性を組み合わせて実証
AIを活用して、メモリ配置の違いに合わせた検証・デバッグを繰り返し、DrupalやWordPress上で未認証のリモートコード実行を確認
※AIが果たした役割
今回の脆弱なコード自体は10年以上前から存在していましたが、複数のバグを連鎖させ、対象ごとにメモリ状態を調整する作業が非常に複雑だったそうです。従来は専門家チームが数か月かける作業になりますが、AIを使うことで1人の研究者が約1週間で進めたそうです。
なお、記事では発見日は2026年8月19日で、その後DrupalとWordPressでRCEを確認し、2026年8月24日にPHPチームへ報告していたそうです。
■脅威インテリジェンスセンターとは
本ブログをお読みいただいた方の中には、Wiz Researchのようなセキュリティの研究チームが社内にいたらなあと思う方もいるかもしれません。 そのような情報収集を支援する機能の一つが、Wizの脅威インテリジェンスセンター(Threat Intelligence Center)です。
WizはCNAP(Cloud Native Application Protection Platform)であるWiz Cloud を提供しています。ツールのイメージ(リスク概要画面)は以下となりますが、これを使ってお客様のクラウド環境、オンプレのVM/コンテナ環境上のセキュリティ脅威をまとめて管理することが可能です。
Wiz Cloudリスク概要画面
このWiz Cloudで利用できる機能の一つが「脅威インテリジェンスセンター」です。この機能は次の画面のように「ボード」メニューから「脅威インテリジェンスセンター」を選択するだけで簡単に開くことができます。
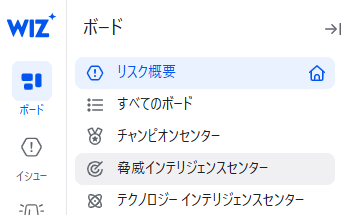
脅威インテリジェンスセンターにはWizのリサーチチームが見つけた様々な情報が日々登録・更新されていきます。世の中でトレンドになっている脆弱性の情報収集やアクターの情報をキャッチアップする入り口としても非常に有効です。
次の図は「脅威インテリジェンスセンター」の構成画面となりますが、今回の「PHP2Shell」の脆弱性も既に登録されていることが分かります。
「脅威インテリジェンスセンター」の構成画面
なお、「脅威インテリジェンスセンター」で単に情報を見るだけでは終わりません。Wiz Cloudは、接続したお客様のクラウド環境、オンプレのVM・コンテナ環境のリソースを認識していて、今回のような脆弱性がお客様のシステムに影響があるかどうかも分析しその対象をワンクリックで抽出することも容易にできます。さらには最適な解決策まで提示してくれます。 最終的にはワークロードを作成することで、修正まで自動化することも可能です。
Wiz Cloudの特徴は、お客様のクラウドリソース(ネットワーク構成、サーバー構成、利用ソフトウェアバージョンなど)を考慮し、それぞれの状態を総合して分析し、かつお客様が理解しやすい文脈で解決策を提示してくれることです。これまでのクラウド管理ツールというとクラウド管理用のCSPM、コンテナやサーバーレス、仮想マシンを管理するCWPP、IaCの管理、機密データの管理を行うDSPMなど、管理ソフトウェアが乱立していて、管理ソフトウェアのサイロ化が起きてしまっていました。この問題を解決し、更にはそれぞれの情報を網羅して分析できるのが、Wiz Cloudとなっています。
■最後に
昨今、AIの進化により、セキュリティ脆弱性の発見速度が従来より上がっていると言われています。実際、ハッキング等により被害を受けた企業様をニュースで見かける機会が多くなっていると感じます。
今回、ブログで紹介したWizの「脅威インテリジェンスセンター」は、お客様のシステムおよびデータを守る司令塔の役割を持ちます。更にはCNAPP製品の中でも、今回のPHP脆弱性を発見したWiz Researchチームがバックに控えているWiz製品を利用することで、既存のみならず、新規の脆弱性にも対処可能なセキュリティ強化を実現できるのではと思います。
このブログをお読みになり、Wizや昨今のAIの脅威を踏まえた自社のセキュリティ強化にご興味がある方は当社までお問い合わせいただければ幸いです。

この記事の投稿者Nakada
Wiz及びCerebrasを担当しているプリセールスエンジニアです。
この記事をシェア