Prompt Securityで守るAPIキー・アクセストークン漏えいリスク
AIコードアシスタントの利用拡大で高まるシークレット漏えいリスク。Prompt Securityが安全なAI開発環境の実現を支援します。
AIコードアシスタントがもたらす新しいリスク
生成AIを活用したAIコードアシスタントは、コード作成、レビュー、デバッグ支援などを効率化し、多くの開発現場で利用が進んでいます。
一方で、AIコードアシスタントはコードや設定ファイル、開発環境に関する情報を扱うため、従来とは異なる情報管理上の注意点が生まれます。その代表例がシークレット情報の取り扱いです。
ここでいうシークレットとは、APIキー、クラウドサービスのアクセストークン、秘密鍵、サービス認証情報など、第三者に公開されるべきではない認証・認可情報を指します。
なぜシークレット漏えいが起こるのか
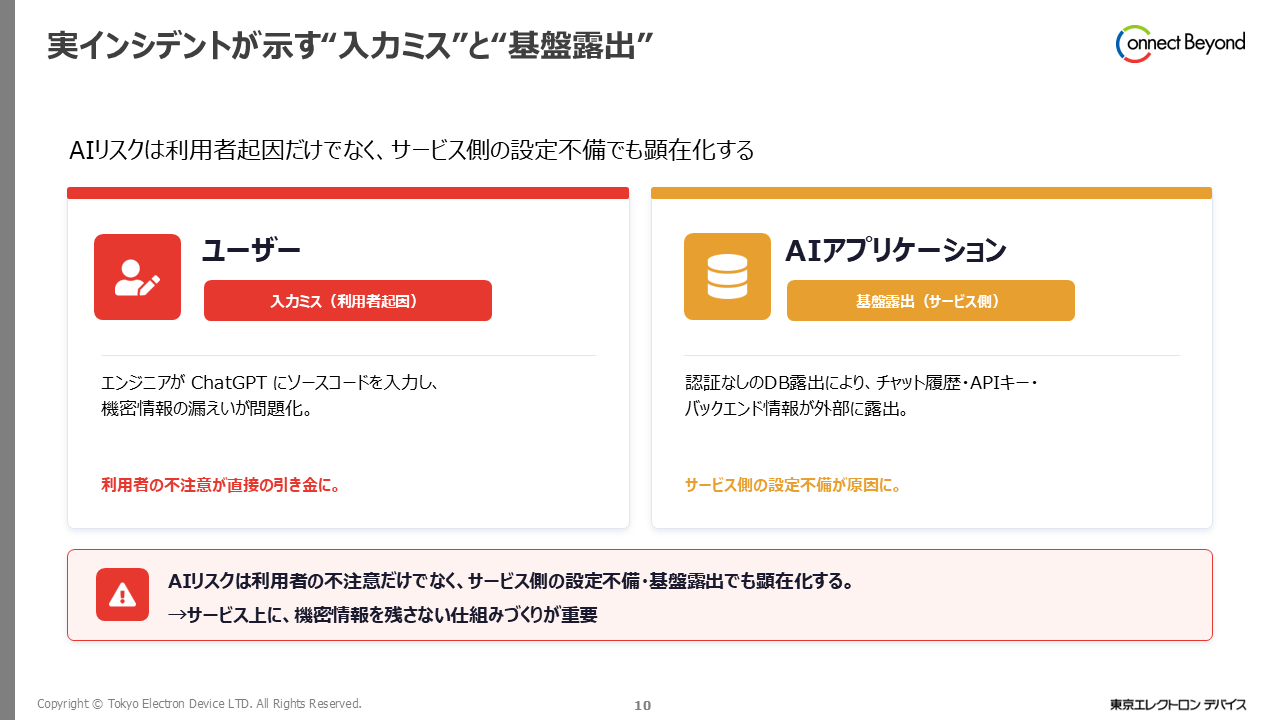
シークレット漏えいは、特別な攻撃を受けなくても日常業務の中で発生する可能性があります。
例えば開発者がエラー解析を依頼するために、設定ファイルの一部をAIコードアシスタントへ入力したとします。その中にテスト用のアクセストークンが含まれていた場合、本人が気付かないまま外部サービスへ送信される可能性があります。
また、AIのレスポンス側にも注意が必要です。過去のコードや設定例を参考にした出力の中に、機密性の高い情報が含まれる可能性があります。
こうした情報がプロンプトや応答に含まれると、
- 外部サービスへの意図しない送信
- ログへの残存
- 第三者による閲覧や共有
といったリスクにつながる可能性があります。
これは特定の開発者のミスというよりも、AI利用が拡大する中で誰にでも起こり得る運用上の課題といえるでしょう。
Prompt for AI Code Assistantsによる保護
こうした課題への対策として、Prompt SecurityはAIコードアシスタントの利用を保護するレイヤーを提供します。
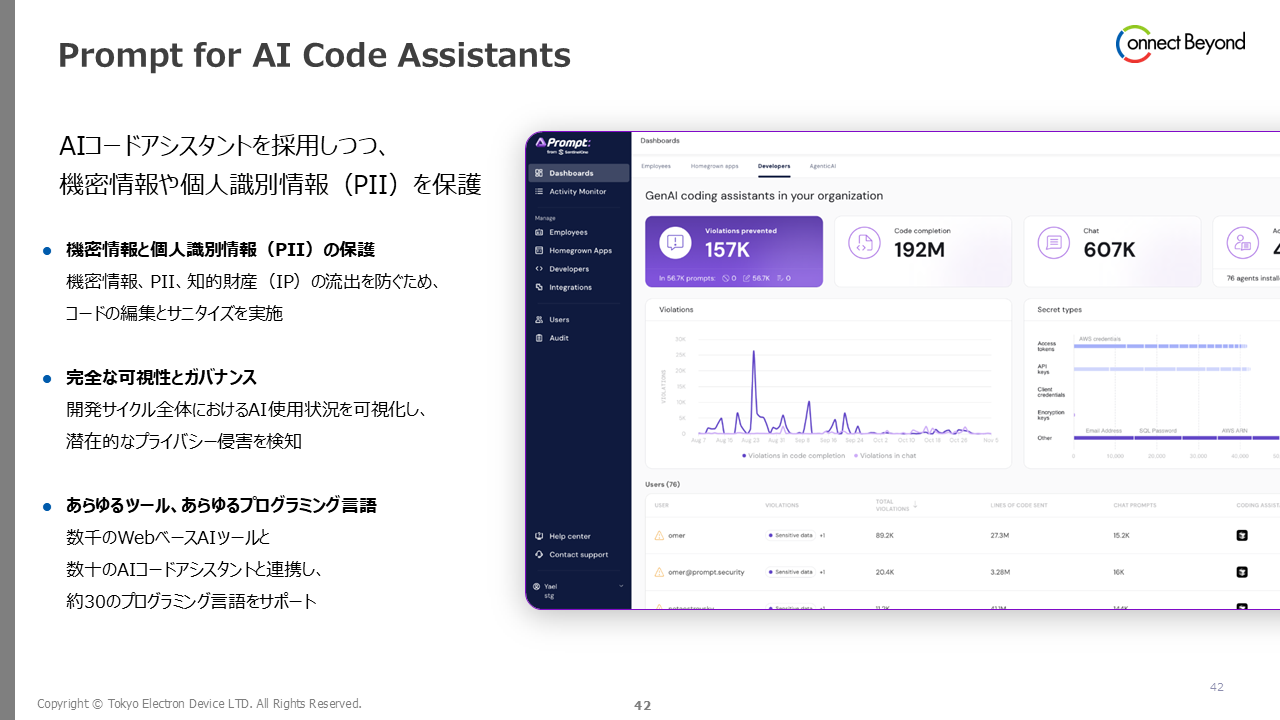
Prompt for AI Code Assistantsでは、AIとのやり取りに含まれるシークレット情報を検知し、組織のポリシーに応じた保護を支援します。
主な訴求ポイントは次のとおりです。
- シークレット情報を検知
- 検知した情報をマスキング、部分表示、ハッシュ化、またはブロックする(利用可能な機能は最新版資料で要確認)
- AIコードアシスタントの利用状況を可視化
- 開発者の生産性を維持しながら安全な利用を支援
重要なのは、AIコードアシスタントの利用を一律に禁止するのではなく、適切なガードレールを設けることで安全な活用を促進するという考え方です。
目指すべき姿は「安全に使い続ける」こと
AIコードアシスタントは今後のソフトウェア開発において重要な生産性向上ツールになっていくと考えられます。
そのため、企業が目指すべき姿は「リスクがあるから使わせない」ではなく、「リスクを可視化し、安全に使い続けられる状態をつくる」ことです。
DevSecOpsの考え方に沿ってセキュリティを開発プロセスへ組み込み、生成AIセキュリティの観点から継続的に管理することが、これからの開発組織に求められます。
Prompt for AI Code Assistantsは、その実現を支援する選択肢の一つです。
まとめ
開発環境におけるシークレット保護状況を確認してみませんか?
AIコードアシスタント利用時のシークレット管理や生成AIセキュリティ対策に課題を感じている場合は、Prompt Securityのデモ、PoC、技術相談をご活用ください。現状の運用課題を整理しながら、安全性と開発生産性の両立に向けた対策をご支援します。

この記事の投稿者T.S
セキュリティ製品のプリセールスを担当しています。
この記事をシェア