Security for AI分野におけるArize AXの立ち位置

生成AIやAIエージェントの活用が盛んになるにつれて、従来のITセキュリティの領域だけでは捉えきれない課題が数多く生じます。本記事ではSecurity for AIの観点から、当社が取り扱う製品の役割を整理し、Arize AXがどのような安全性課題に適するかを解説します。
はじめに:生成AI・AIエージェントの普及で生じる新たなセキュリティ課題
生成AIの導入が進むと、従来のITセキュリティだけでは捉えにくいリスクが現れます。ユーザーがプロンプトへ個人情報や機密情報を入力する、AIが参照する知識ベースに不正な情報が混入する、AIエージェントがツール出力や検索結果を指示文として解釈する、といった現象はしばしばセキュリティ上のリスクを孕みます。
こうしたリスクは、AIへの入力、AIが参照するデータや基盤、AIが判断・実行する処理が連鎖することで、具体的な被害に繋がります。例えば、エージェントに機密情報が与えられ、それをAIが参照・保持し、生成結果やツール実行を通じて外部に出力されることで、重大な情報漏えいが起こり得ます。
そこで本記事では、AIセキュリティを考える視点を、接続面、基盤面、実行面の三つに便宜上分けて、それぞれに存在するリスク要因と、そこから生じる脅威を整理します。
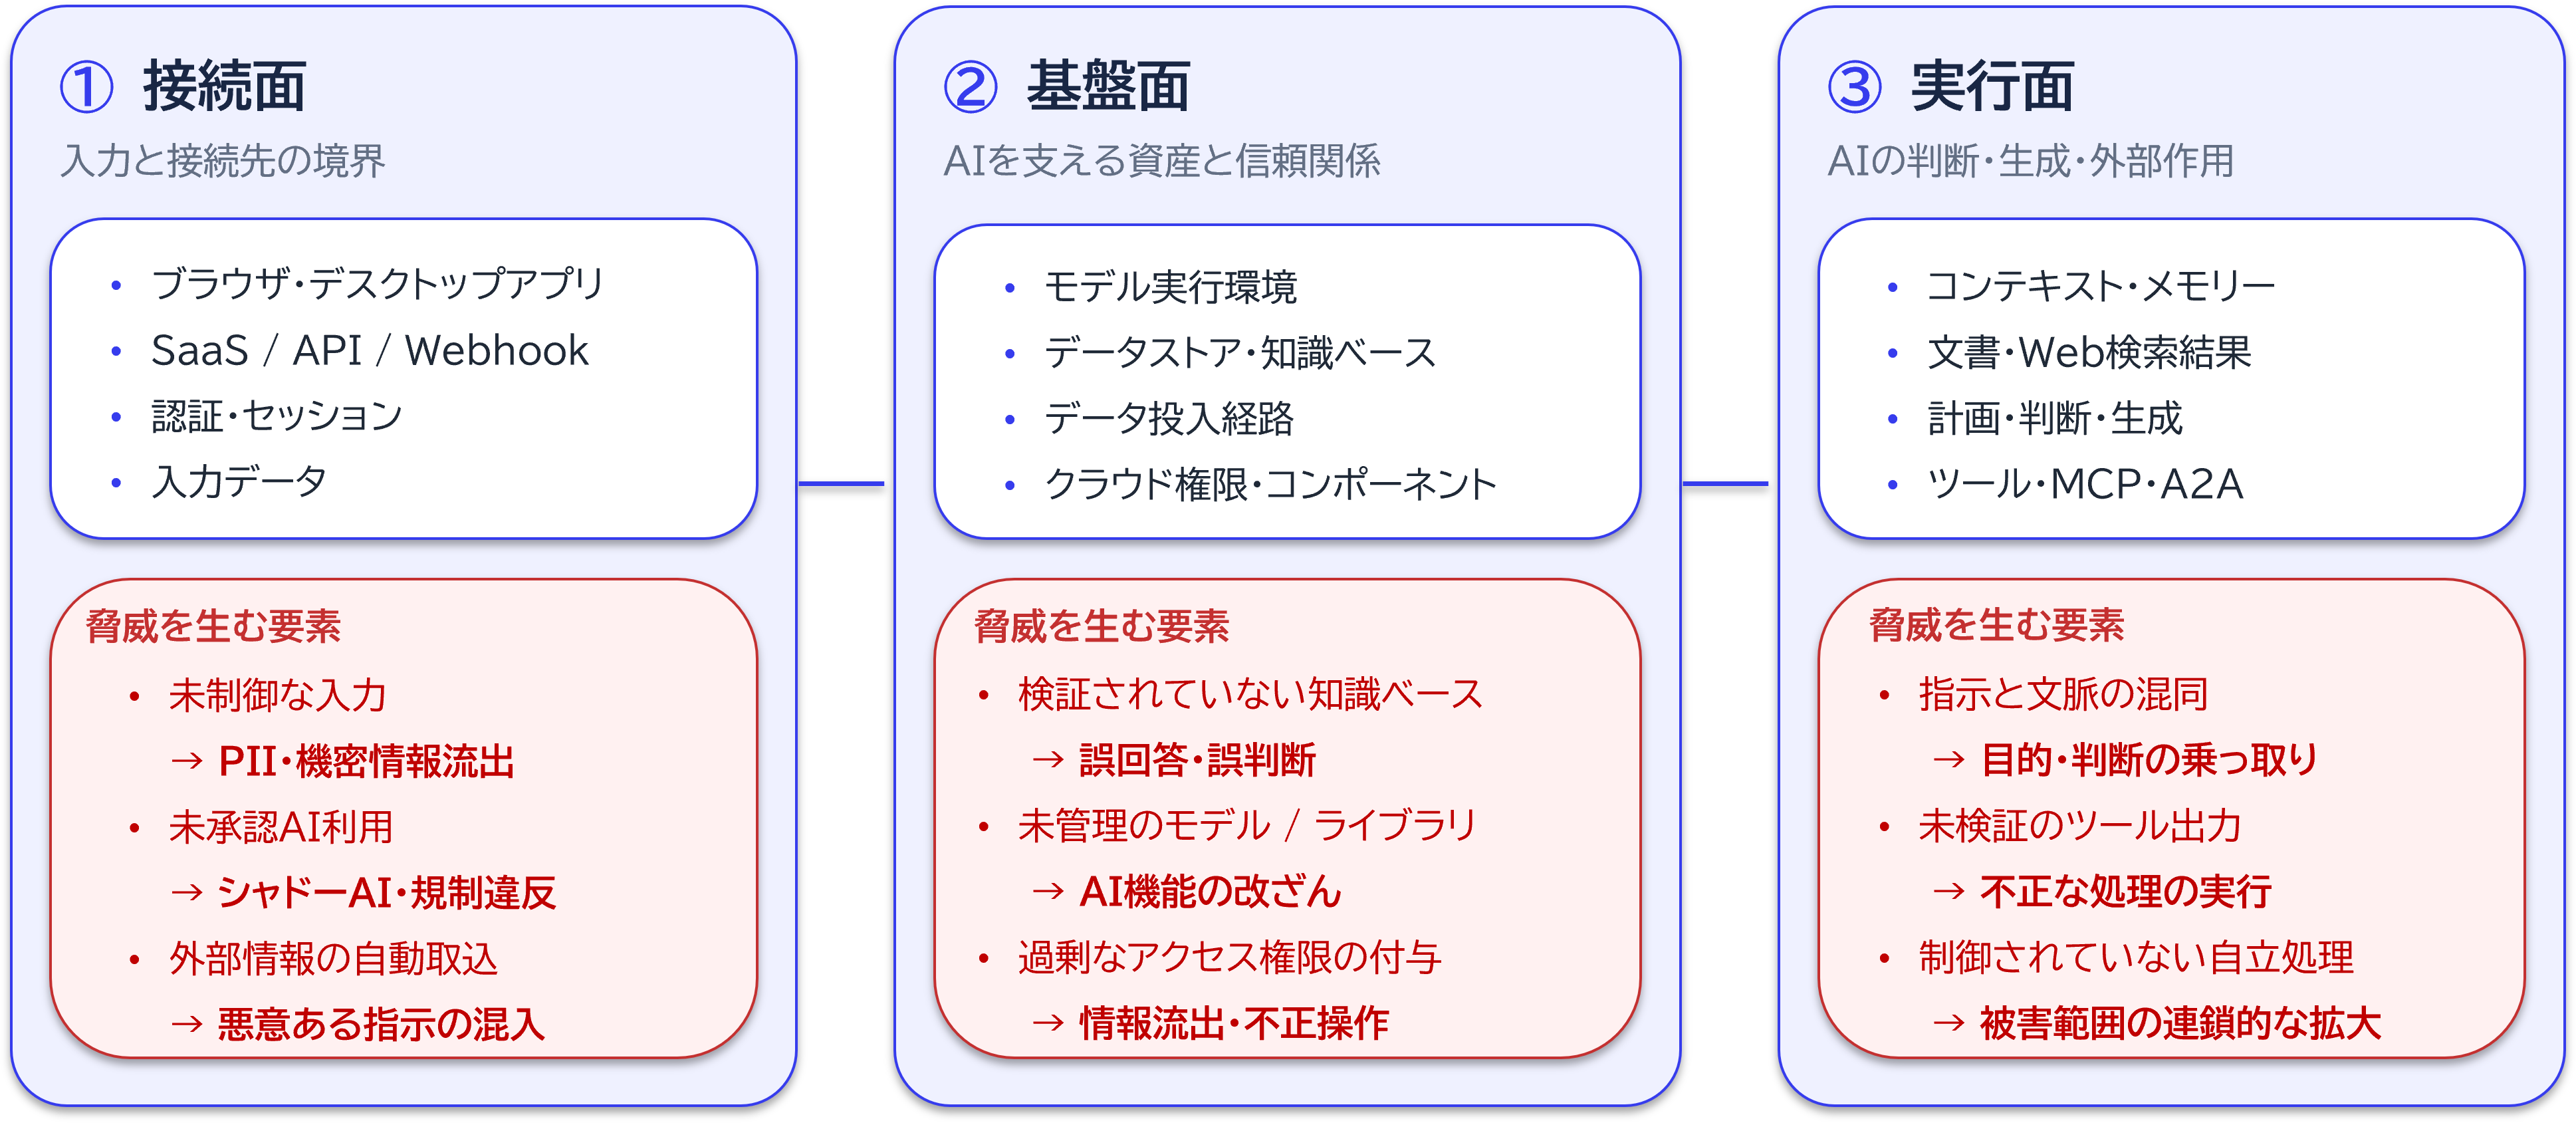
注意点としては、これらの三つの制御面は実際に隔絶されているわけではありません。ユーザーの入力が基盤上のデータや権限を介して実行処理に渡り、その生成結果がユーザーに返された上でメモリやデータストアに保持される、といったように実際の生成AIの処理は全ての制御面を行き来します。
-
接続面 – 何を、どこから、AIに入力するか
接続面はユーザーやシステムがAIへプロンプトやデータを渡す境界を指します。具体的にはブラウザ、デスクトップアプリ、API、webhook等が該当します。
主要なリスク: 社員が顧客リストを個人契約AIに貼り付ける、クリップボード上の機密情報が自動貼付される、webhookがチケット情報を外部LLMへ送るといった利用の仕方によって、機密情報が意図しない外部サービスへ送信されるほか、送信先によっては入力情報が外部で利用または漏えいする可能性があります。 -
基盤面 – AIが利用するデータや経路は安全か
ここでは、モデル実行環境、データストア・知識ベース、使用されるSDKやライブラリ等の依存関係等を扱います。
主要なリスク: 知識ベースに悪意のあるデータ、または古く誤っているなど、誤解を招くデータが混入するとAIがそれを回答や判断の根拠として利用する可能性があります。改ざんされた外部ライブラリやSDKがAIアプリの実行処理に入り込むと、不正なコードが動作し、認証情報やアプリが扱うデータの外部送信につながる可能性があります。 -
実行面:AIが何を解釈し、どのように実行するのか
実行面は、AIアプリやエージェントが検索結果・メモリ・会話履歴を組み合わせ、計画、生成、ツールやAPIの呼び出しを行う領域です。②がデータの保存や構成の問題を扱うのに対し、③では情報が処理の途中でどのように解釈され、次の処理へ渡るかが焦点になります。
主要なリスク: 検索で取得した文書の記述をその場で命令として解釈し、外部サービスやツールを呼び出す、ツールの出力を信頼してCRMを更新する、誤ったメモリを次の処理へ引き渡す、といった事態はAIワークロード上で起こり得ます。検索・判断・実行が連続するため、実行中の誤解釈が後続処理へ伝わり、影響が拡大する場合もあります。
Security for AI製品の特徴と棲み分け
東京エレクトロンデバイスではSecurity for AIの領域をカバーする製品を複数取り扱っていますが、各製品で対象とする処理や制御の方法が異なります。
前半で整理した①接続面、②基盤面、③実行面に沿って、各製品の主な適用先を整理します。製品は複数の面にまたがりますが、最初にどの面を主目的として管理したいかを定めると、比較の軸が明確になります。
-
接続面を主な起点とする製品
AIへ渡す情報の内容、入力元、接続経路、送信先を適切に管理できないことは、AIの接続面における代表的なリスクです。
SentinelOne Prompt Securityは、AI利用の可視化とポリシー適用により、機密情報の漏えいや不適切なAI利用を防ぐ製品です。Prompt for Employeesは組織内で従業員が利用する生成AIツールを対象に、アクセスや利用状況を可視化・制御します。AIツールごとのアクセス許可・禁止、機密情報のマスキングなどのポリシーを適用します。一方、Prompt for Homegrown AI Appsは、自社開発のAI組み込みアプリを対象に、プロンプトインジェクションや脱獄などの攻撃、不正なエージェント、有害コンテンツ、データ漏えいといったリスクからアプリを保護します。 AIサービスへの通信経路を一元的に管理し、プロンプトやレスポンスの内容まで検査したい場合は、Netskope One AI Securityが有力な選択肢になります。Netskope One AI Securityは既存のNG-SWG(CASB/SWG/DLP)を基盤に、従業員の生成AI利用、プライベートLLM、AIエージェント/MCPまでを一体的に可視化・制御します。AIアプリのアクセス制御やDLPに加え、AI Guardrailsでプロンプトインジェクション、脱獄、有害コンテンツ、データ漏えいを検知・ブロックし、AI Gatewayで認証、レート制限、プロンプト/レスポンスのフィルタリング、監視・ログを行います。さらにAgentic BrokerでMCP通信を可視化し、リアルタイムポリシーとDLPによってエージェントの利用を制御します。
-
基盤面を主な起点とする製品
知識ベースに悪意のあるデータが混入することや、改ざんされたライブラリ・SDKが実行環境に入り込むことは、AIの基盤面において重大な懸念材料です。 AIを支えるクラウド環境で、AI資産の所在や関連性、設定不備、脆弱性、データリスクを把握したい場合は、Wizが候補になります。Wizは従来のCNAPPからAI Cloud Security Platformへ領域を広げ、AI-SPM、AI-BOM、AI-DSPMを含む機能群で、クラウド上のAIリソース、関連性、検出結果をセキュリティグラフに集約します。AWS Bedrock、Azure OpenAI、Google Vertex AIなどの設定診断、AI関連ライブラリやモデルの棚卸し、学習データ内の機密情報分析を通じて、AIのクラウド基盤とデータに関するリスクを把握します。
-
実行面を主な起点とする製品
AIによる意図しない判断や外部操作の原因を把握し適切に制御するためには、AIアプリが参照する検索結果やメモリ内の情報、ツール出力などを漏れなく追跡することが重要です。
顧客向けAIアプリやAIエージェントについて、回答の根拠、検索、メモリ、ツール呼び出しのどこで問題が起きたか分からない場合は、AIアプリの実行過程を観測・評価できる仕組みが必要になります。Arize AXは実行面に介在し、入力、コンテキスト、検索、メモリ、ツール呼び出し、出力をトレースします。Red Teamingや評価で問題を再現し、プロンプト、検索、モデル、Guardrailsなどを変えながら、脅威を防ぐだけでなく、より安全で有用な生成を試し、その効果を検証できます。実行処理データをAIアプリの品質と安全性を継続的に高める改善サイクルへ繋げられる点が特徴です。
まとめ
AIセキュリティを考える上では、脅威の種類だけでなくどの制御面で発生しているのかを把握することが重要です。発生点を整理すると、自社に必要な対策と製品の役割を比較しやすくなります。
Arize AXは、AIアプリの実行を観測・評価し、脅威への対処と生成品質の改善を同じサイクルで進められることが特徴です。

この記事の投稿者Y.Mizuno
この記事をシェア