複数のセキュリティ製品から届く検出結果を集約

Pentera | Pentera Resolve
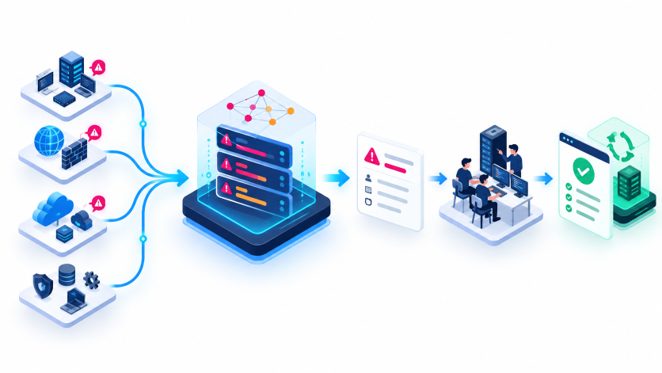
Pentera Resolveは、Pentera Core、Surface、Cloudをはじめ、複数のセキュリティ製品から届く検出結果を一つにまとめる製品です。実際に悪用できる問題を優先し、担当者への依頼、対応期限の管理、修正後の確認までを一つの流れで管理します。
セキュリティ担当者は、製品ごとの検出結果を手作業で整理する時間を減らせます。開発・インフラ担当者には、対象資産、リスクの根拠、必要な修正情報をそろえて渡せます。セキュリティ管理者は、チケット(セキュリティ担当者への対応依頼)件数だけでなく、解消を確認できたリスクと修正状況を把握できます。
ピンチアウトで拡大
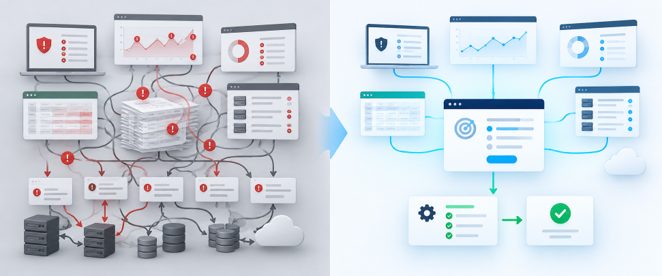
複数のセキュリティ製品を利用すると、それぞれの製品から多くの検出結果が届き、社内システムの状態をさまざまな視点から詳しく把握できます。一方で、その中には、同じ問題を別々の製品が検出したものや、緊急性が比較的低いものも含まれます。その結果、本当に優先すべき問題が大量の検出結果に埋もれ、対応が遅れることがあります。
さらに、対応の進め方が部署ごとに異なる場合や、担当者・対応期限が決まっていない場合には、情報の整理や担当部署への引き継ぎにも時間がかかり、セキュリティリスクが高い状態が続いてしまう恐れがあります。
ピンチアウトで拡大
複数の製品が同じ資産や原因を検出すると、セキュリティ担当者は個別に内容を確認し、重複かどうかを判断する必要があります。別々のチケットを作ると、修正チームにも同じ問題が複数回届き、対応が遅れます。
複数のセキュリティ製品を利用すると、CVSSやEPSS、製品ごとの重大度、クラウド関する評価など、異なる指標で評価された検出結果が届きます。これらは評価の対象や基準が異なるため、単純に比較して、どの問題から対応すべきかを判断するのは容易ではありません。
さらに、こうした指標だけでは、対象が本番環境にあるのか、外部からアクセスできるのか、重要なアプリケーションに関係するのかなど、実際に悪用が可能なのかまでは分かりません。
修正作業が完了したという報告と、実際に脆弱性等が対処されたという確認は別です。修正後に再テストしなければ、設定漏れや不完全な修正を見落とす可能性があります。
こうした課題を解決するには、検出結果を集めるだけでは足りません。同じ問題をまとめ、対応する順番を決め、必要な情報を担当者へ渡し、修正状況を確認できる仕組みが必要です。
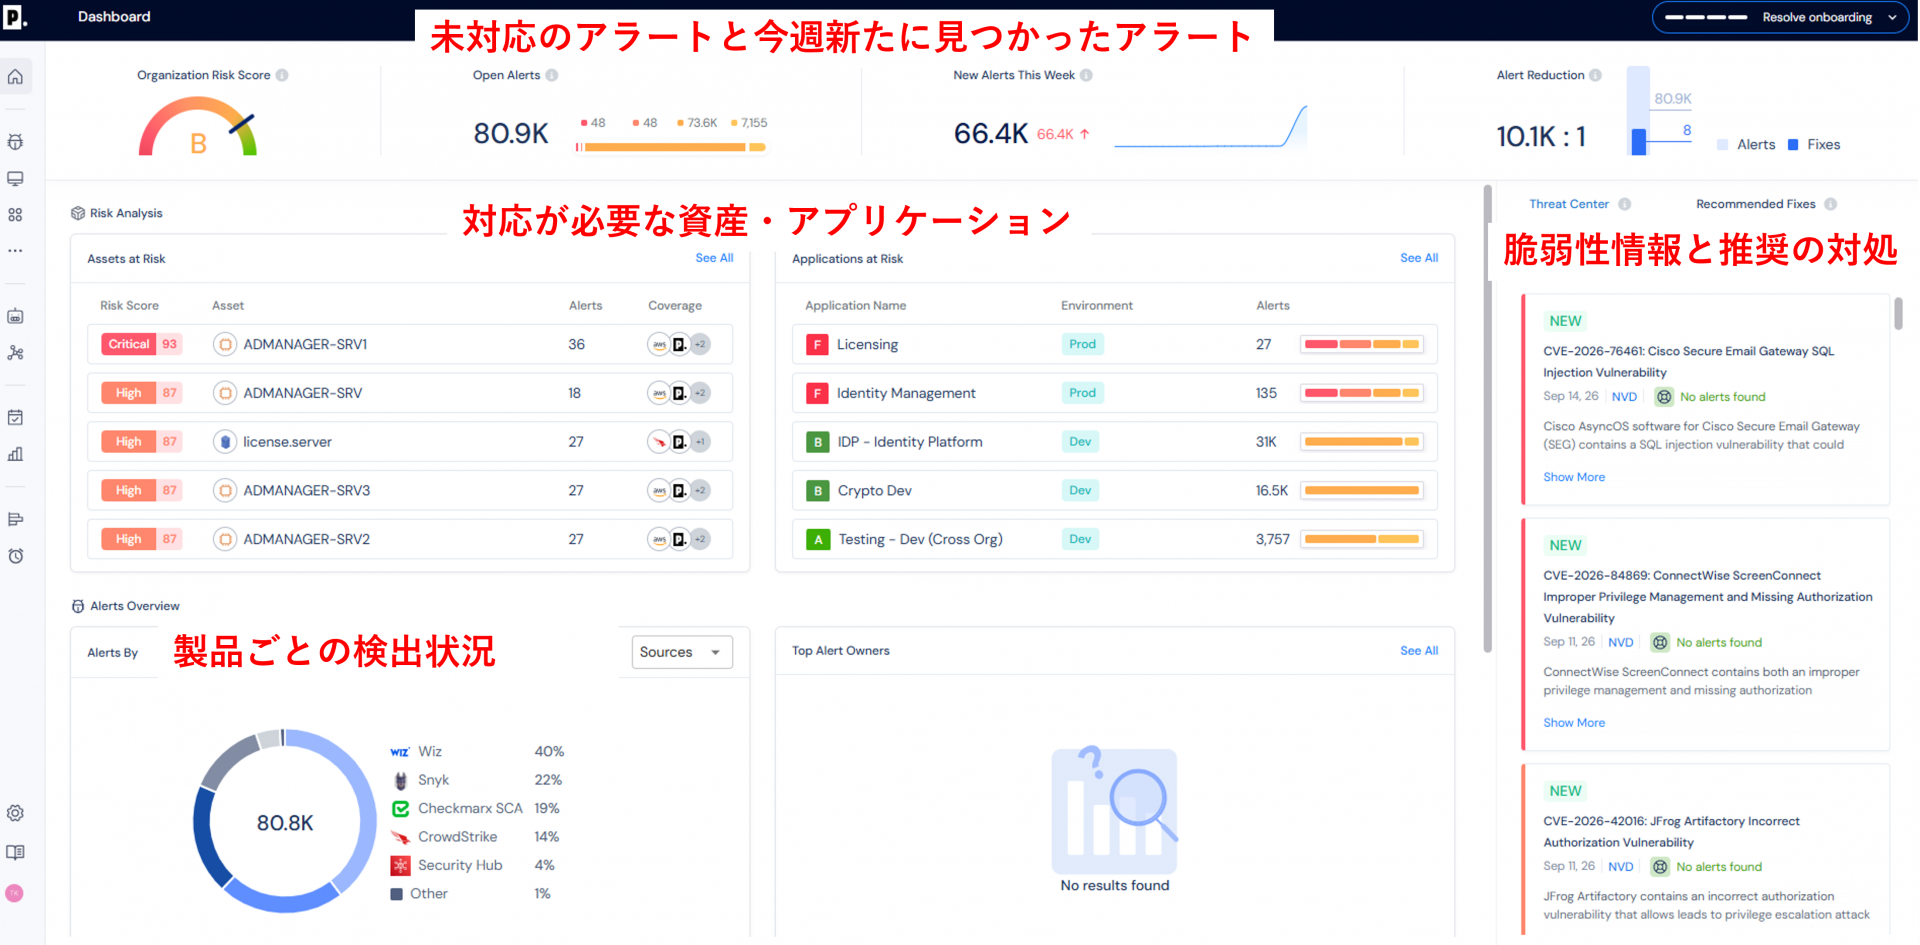
Pentera Resolveは、複数の製品から届く検出結果を整理し、資産・担当者の情報を結び付け、検出後の対応を一つの流れとして管理します。
ピンチアウトで拡大
Pentera Resolveは、既存のセキュリティ製品や対応管理ツールを置き換える製品ではありません。検出結果に資産、業務、担当者などの情報を加え、対応する順番、担当者、期限、修正状況を管理します。
Pentera Resolveは、Pentera Core、Surface、Cloudに加え、連携した他社のセキュリティ製品やIT環境の情報を取り込みます。100種類以上の製品・サービスに対応し、検出結果をJiraやServiceNowなど、日々利用している対応管理ツールでの修正作業へつなげます。
ピンチアウトで拡大
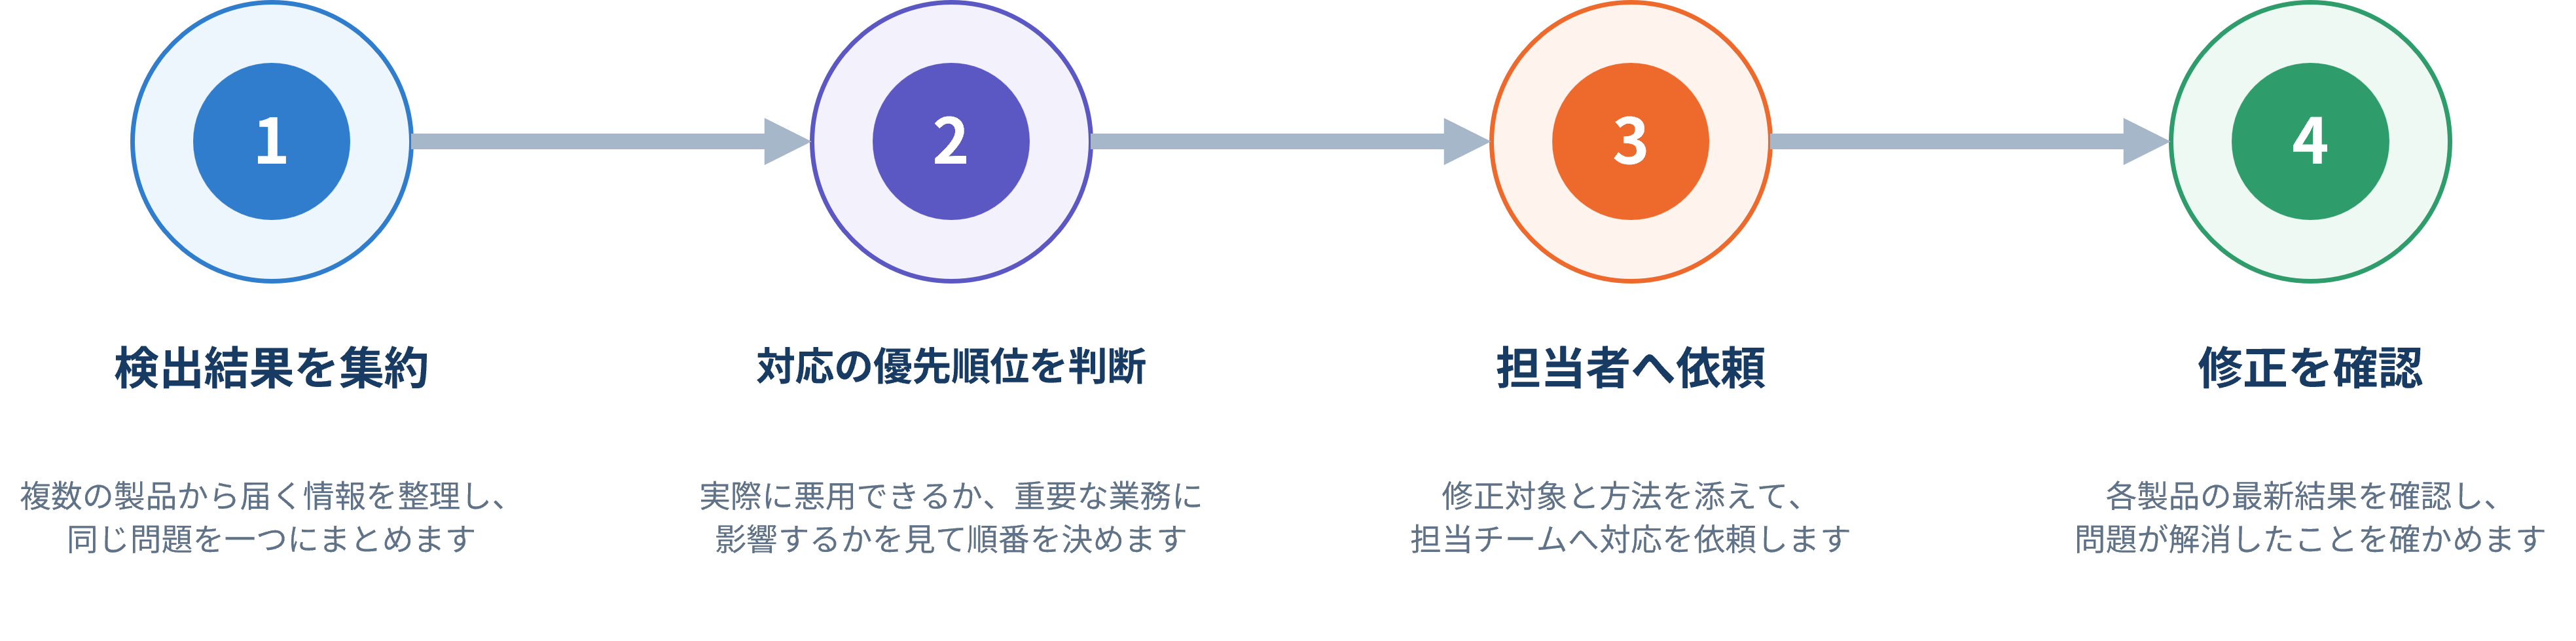
Resolveは、Pentera Core、Surface、Cloudから得た検証結果を集約します。Coreは内部ネットワーク、Surfaceは外部公開領域、Cloudはクラウドとハイブリッド環境の検証を担います。Resolveは、これらの検証結果を実際の修正業務へつなぎます。
さらに、脆弱性管理ツール、クラウドセキュリティ製品、EDR、コードリポジトリなど、既存のセキュリティ製品から得られる検出結果も集約します。検出結果を対象資産、アプリケーション、稼働環境、攻撃経路、担当者、対応期限などの情報と結び付けることで、組織全体で優先して対応すべき問題を一つの画面で確認できます。
脆弱性の重大度が高くても、現在の環境では攻撃に利用できない場合があります。一方、単独では目立たない設定や認証情報が、攻撃経路の一部として重要資産への到達に使われる場合もあります。
Resolveは、Penteraが確認した悪用可能性や攻撃経路に加え、対象資産、稼働環境、関連するアプリケーション・サービス、業務上の重要度、外部公開の有無などを検出結果と結び付けます。これにより、単に重大度の高い順ではなく、実際の影響と対応の必要性に基づいて優先順位を整理し、担当者・修正方法・対応期限を含む対応依頼につなげられます。
Resolveは、既存の対応管理ツールと連携し、修正作業を担当チームへ割り当てます。新しい管理手順を増やすのではなく、各チームが普段使っている流れへ必要な情報を届けます。
脆弱性や設定不備などのResolveに上げられたアラートの対応について、担当者の割り当て、対応順の整理、依頼の作成、期限の確認を自動化ができます。
担当者がResolveと連携したJiraなどITSMのチケットの対応依頼を完了にしても、実際の問題が解消されているとは限りません。Resolveは、対応依頼の状態と、各セキュリティ製品から届く最新の検出結果をあわせて管理します。対応依頼が完了になった後も問題が検出されている場合は、未解決の状態として把握し、必要な再対応につなげます。
Pentera Resolveを導入することにより、「複数のセキュリティ製品から届く検出結果を整理して対応対象を絞り込む作業」と、「対象資産の担当者へ修正を依頼・修正のための連携」を改善することが可能です。
複数製品の検出結果をまとめ、同じ問題の重複、対象資産、アプリケーション、環境、影響範囲などを一つの画面で確認できます。製品ごとの画面を行き来して情報を照合する作業を減らし、対応すべき問題を整理しやすくします。
対象資産の担当者や担当チームを特定し、修正に必要な情報を付けて、JiraやServiceNowなどへ対応依頼を連携できます。依頼後は、チケットの状態と検出結果を確認し、問題が実際に解消されたかまで追跡できます。
|
対応場面 |
導入前 |
Resolve導入後 |
|
アラート確認 |
製品ごとに画面を開き、アラートが同じ問題かを調べる |
複数製品のアラートをまとめて確認する |
|
対応順序の判断 |
製品ごとの重要度を確認し複数の指標で対応順を決める |
実際の危険性と業務への影響を見て共通の指標をもとに対応順を決める |
|
対応依頼 |
担当者を探し、必要な情報を手作業でまとめる |
担当者と修正に必要な情報をそろえて自動・手動で依頼する |
|
進捗管理 |
Jiraなど対応している管理ツールと検出結果を別々に確認する |
依頼と検出結果の状態を一緒に確認する |
|
完了確認 |
依頼が閉じられたら対応完了と判断する |
連携元製品の確認結果を受け取り、解消を確認、未解決であれば再度同一のアラートとして再オープンする |
セミナー
自工会V2.3から読み解くランサムウェア対策最前線~「止める・守る・戻す」を実装~
セミナー
IoT時代を見据えたセキュリティ対策とは製造業における4つのセキュリティ対策ソリューション
セミナー
海外最新トレンドから今すぐ使えるソリューションまで!~セキュリティ人材不足を最新テクノロジーで解決~
セミナー
Japan IT Week 春第16回 情報セキュリティEXPOに出展
セミナー
Interop 東京 2019
セミナー
~EDRのその先へ~AIが“判断”するセキュリティ運用の現実解
セミナー
TEDセキュリティソリューションご紹介セミナー~最新エンドポイントセキュリティ、クラウドサービスの可視化・制御を行うCASB、クラウドを利用した最新VDIからWifiセキュリティまで~
セミナー
Japan IT Week 春第17回 情報セキュリティEXPOに出展
ホワイトペーパー
【セキュリティ】SOAR コンセプトで“一段階上”のセキュリティ運用を実現
セミナー
ディープダイブ:DXで求められるITモダナイゼーション!~ モビリティ性を確保したハイブリッドクラウドの世界、そして、サイバーレジリエンス向上へ~