

【Trinzic DDIオプション】DDoSその他のDNSベース攻撃に対する保護ソリューション

Infoblox | Advanced DNS Protection
DNSアプライアンスにDNS DDoS攻撃、キャッシュ・ポイズニング、異常クエリ、トンネリングその他のDNSセキュリティ上の脅威に対する防衛策を統合した初の製品です。防衛機能を要塞化されたDNSサーバーに直接組み込むことで、従来の独立したセキュリティソリューションに比べてより強力でよりインテリジェントかつ、より包括的な保護を提供します。
インテリジェントなDNSクエリ分析機能で利用者からの正規の通信とDNS DDoS攻撃で生成された不正通信を判別します。この情報を利用してInfobloxのアプライアンスはDDoS通信を遮断しつつ正規のクエリにのみ応答します。このため業務はオンラインに保つことができ、これは従来のレスポンス・レート・リミティング(RRL)が単純にDNSクエリ応答に上限を設けて全通信を遅延させるのと対照的です。
企業やサービスプロバイダのユーザーは、不正なDNS通信をネットワーク内のInfoblox Advanced DNS Protectionアプライアンス全てにおける不正DNS通信を一つのコンソールで監視できます。そのため早期の検知により効果的な対策が可能となります。DDoS攻撃はしばしば複数のDNSサーバーを対象とし、緩やかに始まって破壊的なレベルに達するまで検知できないことへの対抗策となります。
Infoblox Advanced DNS Protectionアプライアンスには新たなルールがアップデートサービスにて提供されます。従って進化する脅威が見つかりしだい保護機能が加わります。
通信閾値を調整可能です。保護パラメーターをファインチューニングし、特定のDNS通信フローに最適な設定を選べます。これにより、正しい通信を邪魔すること無く不正通信をより精密に遮断できます。
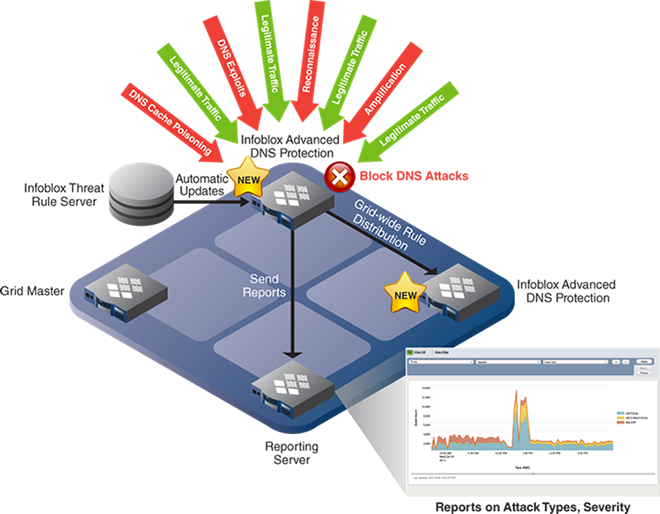
Infoblox Advanced DNS Protectionが保護を提供する脅威の種類は以下の様なものがあります。
(対応する脅威のおおまかな分類であり、具体的な機能リストではありません)
| DNSリフレクション/DrDoS攻撃 |
第三者のDNSサーバー(オープンリゾルバ)を利用してDoSやDDoS攻撃を拡散させる。 |
|---|---|
| DNSamp (DNS増幅)攻撃 |
特定形式のDNSクエリを使って応答を増幅させて標的に通信を殺到させる。 |
| TCP/UDP/ICMPフラッド |
L3の大量の通信によるDoS攻撃でネットワークやサーバーを停止に追い込む。 |
| NXDOMAIN攻撃 |
実在しないドメイン名の大量クエリで大量応答を強制。 |
| ファントムドメイン (水責め攻撃、 ランダムサブドメイン) |
実在しないドメイン名のクエリを継続的に送りつけ次第にリソースを枯渇させる。 |
| DNSベースの脆弱性攻撃 |
DNSソフトウェアの脆弱性を悪用した攻撃。 |
| DNSキャッシュ・ポイズニング |
DNSキッシュデータを不正アドレスデータで汚染する。 |
| プロトコル異常 |
異常なパケットやクエリを送りつけてサーバーを停止させる。 |
| 偵察 |
大規模DDoSや他のタイプの攻撃に先立ってネットワーク環境の情報を得ようとする。 |
| DNSトンネリング |
他のプロトコルの通信をDNSでトンネルしてフィルターを回避しようとする。 |
| ドメイン名ハイジャック |
DNS設定を改竄してドメイン名を乗っ取り。 |
Infoblox Trinzicハードウェア及び仮想アプライアンスへソフトウェアアドオンしAdvanced DNS Protectionを導入することが可能です。
